#keplradvisessocialloginuserstotransferassets
🚨 Tóm tắt sự cố bảo mật: Lỗ hổng trong hạ tầng Keplr Wallet và Web3Auth
📅 Ngày phát hành: 8 tháng 11, 2026 | ⚠️ Mức cảnh báo: Cao |
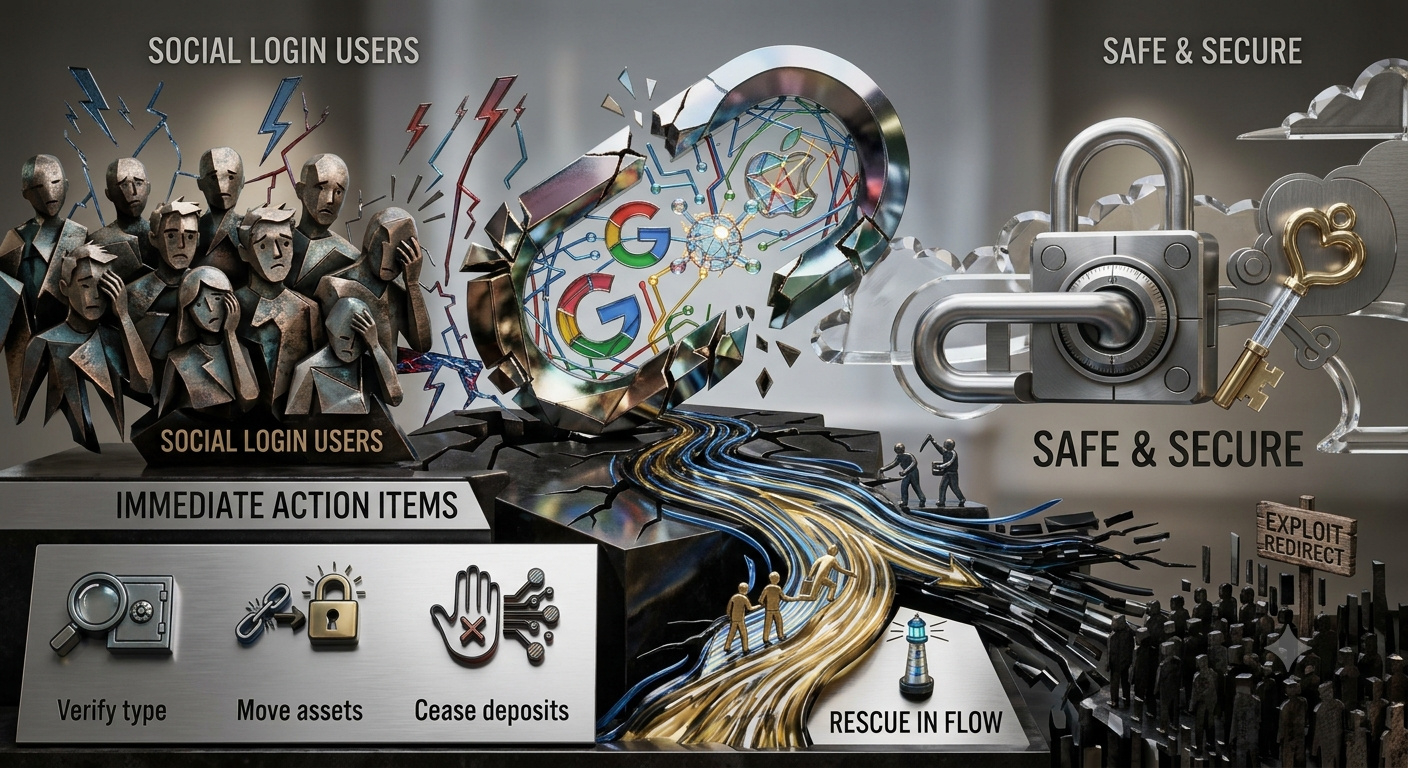
📌 Tổng quan: Một lỗ hổng bảo mật nghiêm trọng ở hệ thống thượng nguồn bắt nguồn từ Web3Auth—nhà cung cấp hạ tầng bên thứ ba hỗ trợ xác thực qua mạng xã hội và xác thực nhúng—đã ảnh hưởng đến người dùng đăng nhập bằng Google và Apple ID trong hệ sinh thái Keplr.
- 🔴 Những gì bị ảnh hưởng: Ví được tạo thông qua hình thức đăng nhập qua mạng xã hội/nhúng (cơ chế Tạo khóa phân tán).
- 🟢 Những gì vẫn an toàn: Ví dùng cụm từ khôi phục dạng ghi nhớ truyền thống và ví phần cứng (ví dụ: Ledger) hoàn toàn không bị ảnh hưởng. Mã ứng dụng cốt lõi của Keplr không bị xâm phạm trực tiếp.
📊 Thống kê trên chuỗi và phân tích tác động
Dữ liệu điều tra pháp y blockchain toàn diện (thông qua các nhà cung cấp dịch vụ phân tích như Bitquery) cho thấy quy mô vụ khai thác lỗ hổng trong hệ sinh thái Cosmos:
- 💰 Tổng thiệt hại được theo dõi: ≥ 6,01 triệu USD tài sản thanh khoản trên nhiều mạng lưới dựa trên Cosmos.
- 👛 Quy mô ảnh hưởng: Ít nhất 44.041+ ví cá nhân đã bị rút số dư trái phép.
- 🔒 Tác động đến tài sản đã staking: Kẻ tấn công đã rút 1,96 triệu ATOM đang staking, vượt qua hàng đợi hủy staking truyền thống trong một số chuỗi khai thác nhất định.
📉 Phân bố thiệt hại:
- 88% nạn nhân mất dưới 100 USD, cho thấy người dùng cá nhân chịu ảnh hưởng nặng nề.
- Mức thiệt hại trung vị trên mỗi ví thấp (~1,34 USD), nghĩa là tổng thiệt hại tập trung phần lớn ở vài chục tài khoản có số dư lớn hơn (mức rút tiền lớn nhất được ghi nhận từ một cá nhân là 325K USD).
🌐 Ảnh hưởng đa chuỗi: Vì một khóa đăng nhập mạng xã hội quản lý tài sản trên các chuỗi khác nhau theo cách tương tự nhau, 46% ví bị rút tiền đã bị tấn công đồng thời trên từ hai chuỗi riêng biệt trở lên.
⏱️ Bất thường về hành vi: Trớ trêu thay, 86% tổng số tiền đã bị rút sau khi các cảnh báo công khai ban đầu được đưa ra, cho thấy cảnh báo bảo mật lan truyền chậm đến người dùng cá nhân thông thường.
🛡️ Lưu ý quan trọng về số dư "biến mất"
⚠️ Một số ví bị ảnh hưởng có thể hiển thị số dư giảm hoặc bằng 0 do các giao dịch giải cứu của hacker mũ trắng—tài sản được Keplr và Web3Auth chủ động chuyển đến nơi an toàn—chứ không phải do bị đánh cắp.
- ✅ Kiểm tra danh sách địa chỉ giải cứu đã xác minh của Web3Auth trước khi kết luận rằng tiền đã bị đánh cắp.
- ⏳ Tài sản đã staking và bị khóa sẽ cần nhiều thời gian hơn để xử lý do tính phức tạp của quy trình.
- 📌 Con số "86% bị rút sau cảnh báo" có thể bị thổi phồng một phần do các giao dịch chuyển tài sản giải cứu này.
✅ Các việc người dùng cần làm ngay
1. 🔍 Xác minh loại hình đăng nhập: Nếu bạn chỉ truy cập tài sản bằng cụm từ khôi phục hoặc ví phần cứng thì không cần làm gì.
2. 💸 Chuyển tài sản còn lại: Nếu trước đây bạn đăng nhập bằng Google/Apple và vẫn còn số dư có thể sử dụng, hãy khẩn trương chuyển số tiền còn lại sang một ví mới tạo, tự quản lý bằng cụm từ khôi phục hoặc được bảo vệ bằng phần cứng.
3. 🚫 Ngừng nạp tiền: Không nạp thêm bất kỳ khoản tiền nào vào các tài khoản liên kết với đăng nhập mạng xã hội.
4. 🎣 Cảnh giác với các chiêu trò lừa đảo: Hãy đề phòng các đối tượng xấu lợi dụng tình hình, phát tán "công cụ khôi phục" giả mạo hoặc gửi tin nhắn trực tiếp hứa hẹn hoàn trả tài sản. Không có tổ chức hợp pháp nào chủ động nhắn tin riêng cho bạn trước.
📡 Những gì chúng tôi đang theo dõi
- Việc công bố danh sách địa chỉ giải cứu đã xác minh của Web3Auth
- Việc ra mắt công cụ tra cứu tài khoản bị ảnh hưởng của Keplr
- Các đính chính chính thức về tổng số ví bị ảnh hưởng và con số thiệt hại cuối cùng
🔐 Hãy giữ an toàn, xác minh các kênh liên lạc thông qua các tổ chức chính thức và ưu tiên bảo mật trong lưu trữ lạnh. Tự quản lý tài sản bằng cụm từ khôi phục hoặc ví phần cứng vẫn là tiêu chuẩn vàng đối với tài sản có giá trị cao.
$GOOGLB $AAPLB $MSFTB
#Binance #Google #Apple #BinanceSquareTalks