#keplradvisessocialloginuserstotransferassets
Cảnh báo bảo mật về Keplr Wallet:
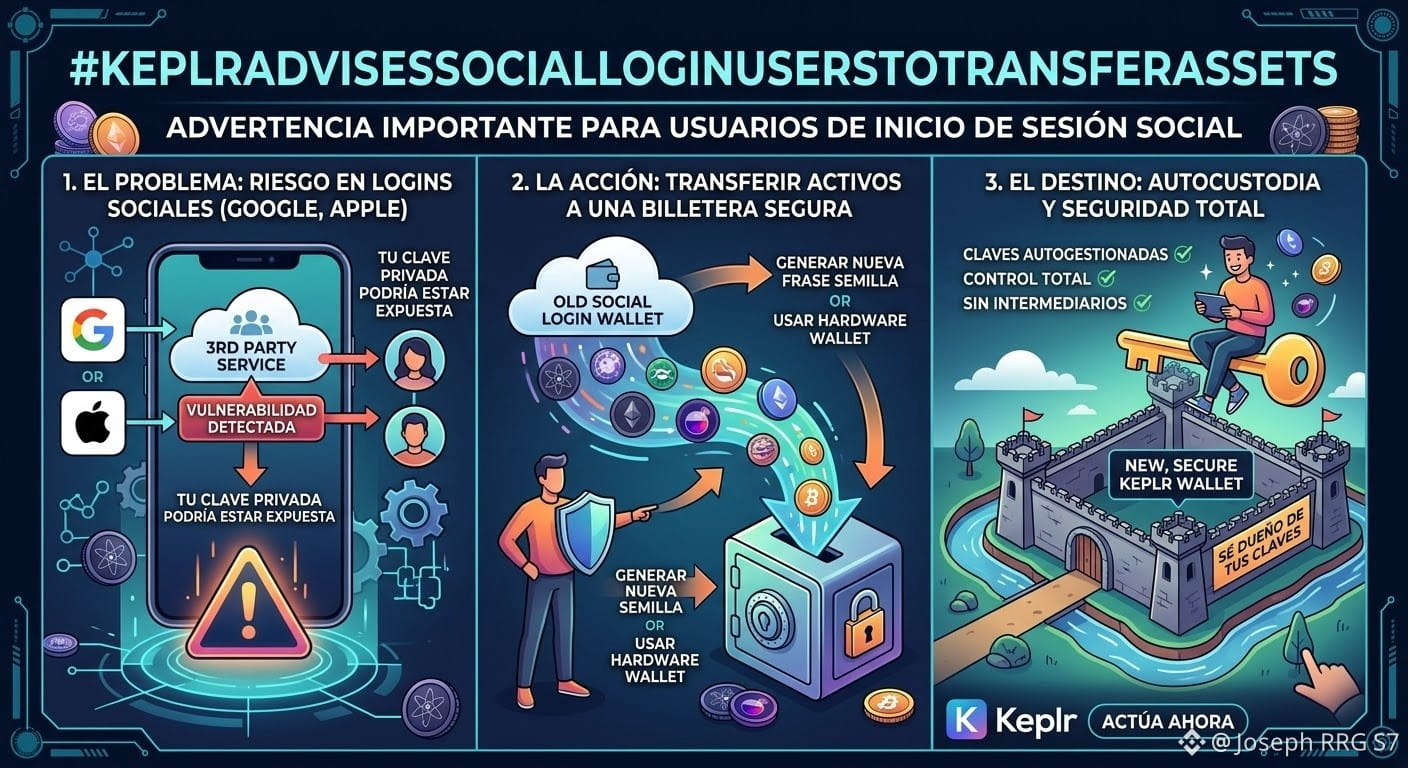
Một lỗ hổng nghiêm trọng trong cơ sở hạ tầng xác thực của bên thứ ba đã đẩy hàng nghìn người dùng trong hệ sinh thái Cosmos vào tình thế nguy hiểm. Keplr Wallet, một trong những ví tiền mã hóa phổ biến nhất dành cho các mạng như Cosmos, Osmosis và Injective, đã đưa ra cảnh báo khẩn cấp, yêu cầu những người dùng tạo tài khoản bằng hình thức đăng nhập mạng xã hội (Google hoặc Apple) ngừng mọi khoản nạp và chuyển tài sản thanh khoản của mình ngay lập tức sang các ví an toàn hơn.
Sự cố, ban đầu được báo cáo sau khi phát hiện các giao dịch trái phép trong khoảng thời gian từ ngày 6 đến ngày 7 tháng 11 năm 2026, một lần nữa làm dấy lên cuộc tranh luận về sự cân bằng giữa tính tiện lợi khi truy cập và quyền tự lưu ký thực sự trong thế giới Web3.
Chính xác thì chuyện gì đã xảy ra? Lỗ hổng tại Web3Auth
Cần làm rõ rằng mã nguồn của Keplr Wallet không bị xâm phạm trực tiếp. Cuộc tấn công bắt nguồn từ Web3Auth, nhà cung cấp cơ sở hạ tầng chịu trách nhiệm quản lý việc đăng nhập bằng tài khoản Google và Apple.
Khi người dùng chọn đăng nhập mạng xã hội thay vì tạo cụm từ hạt giống truyền thống, Web3Auth sử dụng một hệ thống tạo khóa phân tán để tạo và kết hợp khóa riêng ở chế độ nền. Theo các báo cáo sơ bộ, một lỗ hổng trong cơ sở hạ tầng của Web3Auth đã làm lộ các khóa riêng này, cho phép kẻ tấn công rút tiền trái phép.
Các biện pháp ngăn chặn tức thời:
Web3Auth đã tạm dừng các dịch vụ ví nhúng trong khi điều tra phạm vi vụ xâm nhập.
Keplr tạm thời vô hiệu hóa các tùy chọn đăng nhập bằng Google và Apple.
Chuyển tiền để bảo vệ: Trong một số trường hợp, các nhóm bảo mật của Web3Auth và đối tác đã thực hiện các giao dịch chuyển tiền phòng ngừa đến những địa chỉ lưu trữ đã được xác minh, nhằm ngăn kẻ tấn công rút cạn các tài khoản dễ bị tổn thương.
$ARIA
$SOXLB
Cảnh báo bảo mật về Keplr Wallet:
Một lỗ hổng nghiêm trọng trong cơ sở hạ tầng xác thực của bên thứ ba đã đẩy hàng nghìn người dùng trong hệ sinh thái Cosmos vào tình thế nguy hiểm. Keplr Wallet, một trong những ví tiền mã hóa phổ biến nhất dành cho các mạng như Cosmos, Osmosis và Injective, đã đưa ra cảnh báo khẩn cấp, yêu cầu những người dùng tạo tài khoản bằng hình thức đăng nhập mạng xã hội (Google hoặc Apple) ngừng mọi khoản nạp và chuyển tài sản thanh khoản của mình ngay lập tức sang các ví an toàn hơn.
Sự cố, ban đầu được báo cáo sau khi phát hiện các giao dịch trái phép trong khoảng thời gian từ ngày 6 đến ngày 7 tháng 11 năm 2026, một lần nữa làm dấy lên cuộc tranh luận về sự cân bằng giữa tính tiện lợi khi truy cập và quyền tự lưu ký thực sự trong thế giới Web3.
Chính xác thì chuyện gì đã xảy ra? Lỗ hổng tại Web3Auth
Cần làm rõ rằng mã nguồn của Keplr Wallet không bị xâm phạm trực tiếp. Cuộc tấn công bắt nguồn từ Web3Auth, nhà cung cấp cơ sở hạ tầng chịu trách nhiệm quản lý việc đăng nhập bằng tài khoản Google và Apple.
Khi người dùng chọn đăng nhập mạng xã hội thay vì tạo cụm từ hạt giống truyền thống, Web3Auth sử dụng một hệ thống tạo khóa phân tán để tạo và kết hợp khóa riêng ở chế độ nền. Theo các báo cáo sơ bộ, một lỗ hổng trong cơ sở hạ tầng của Web3Auth đã làm lộ các khóa riêng này, cho phép kẻ tấn công rút tiền trái phép.
Các biện pháp ngăn chặn tức thời:
Web3Auth đã tạm dừng các dịch vụ ví nhúng trong khi điều tra phạm vi vụ xâm nhập.
Keplr tạm thời vô hiệu hóa các tùy chọn đăng nhập bằng Google và Apple.
Chuyển tiền để bảo vệ: Trong một số trường hợp, các nhóm bảo mật của Web3Auth và đối tác đã thực hiện các giao dịch chuyển tiền phòng ngừa đến những địa chỉ lưu trữ đã được xác minh, nhằm ngăn kẻ tấn công rút cạn các tài khoản dễ bị tổn thương.
$ARIA
$SOXLB