Nói trước một chuyện trái với suy nghĩ thông thường: số dư ví của bạn về 0, lần này có thể là do “người tốt” làm
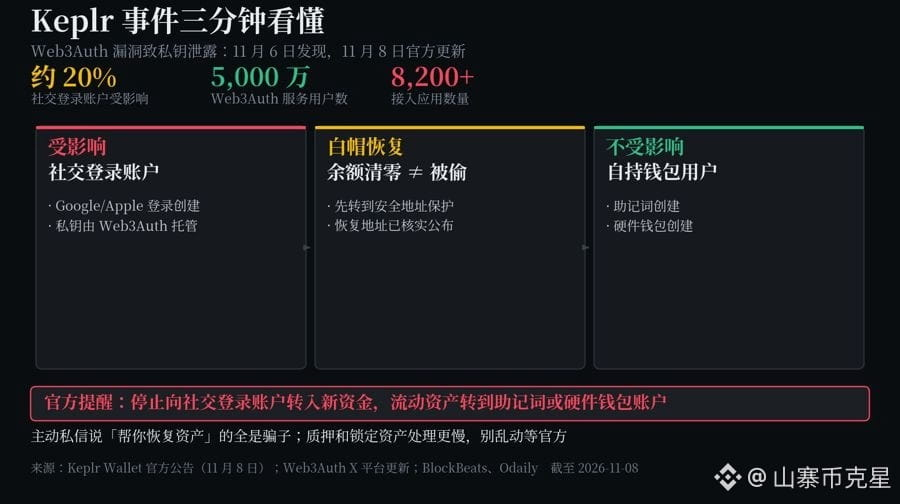
Ngày 8 tháng 11, Keplr chính thức xác nhận: cơ sở hạ tầng Web3Auth gặp lỗ hổng, khóa riêng của một số ví được tạo bằng cách đăng nhập Google hoặc Apple bị lộ.
Cảnh báo chính thức: đừng chuyển thêm tiền vào các tài khoản này, hãy chuyển tài sản còn lại sang tài khoản dùng cụm từ khôi phục hoặc ví phần cứng.
Đây là loại ví gì?
Tạo ví bằng cách đăng nhập Google chỉ với một lần nhấn rất tiện, không cần chép lại 24 từ khôi phục.
Nhưng khóa riêng của bạn được bên thứ ba Web3Auth tạo và lưu giữ.
Lỗ hổng lần này nằm ở cơ sở hạ tầng của họ, không phải mật khẩu Google của bạn.
Điều đáng nhớ nhất là chuyện này
Sau khi phát hiện lỗ hổng, Web3Auth triển khai chương trình ứng cứu của các chuyên gia bảo mật mũ trắng: chuyển tiền trong những ví chưa bị tin tặc tấn công đến địa chỉ an toàn trước.
Vì vậy, số dư của một số người đột nhiên về 0 — không phải tin tặc lấy trộm, mà là đội cứu hộ chuyển đi.
Phía chính thức cũng công bố các địa chỉ khôi phục đã được xác minh, đừng nhầm những giao dịch chuyển tiền này là một cuộc tấn công.
Nhưng bản thân cách làm này đã gây tranh cãi.
Bên thứ ba chuyển tiền của bạn đi mà không được bạn đồng ý.
Cứu bạn là thật, tự ý làm trước rồi mới báo cũng là thật.
Bạn thấy đây là có trách nhiệm hay lạm quyền?
Một vài con số có thể kiểm chứng
Đồng sáng lập ước tính sơ bộ: khoảng 20% tài khoản đăng nhập qua mạng xã hội bị ảnh hưởng, nhưng chỉ một phần nhỏ thực sự bị rút sạch.
Trên chuỗi còn có một giao dịch chuyển hàng loạt 2266 token đang được staking $ATOM — phía chính thức nói đây là hoạt động khôi phục, nhưng số tiền vẫn nằm yên tại địa chỉ đích cho đến nay; vụ việc vẫn còn là bí ẩn.
Nếu đăng nhập bằng mạng xã hội, hãy làm ngay ba việc
Ngừng chuyển thêm tiền vào tài khoản cũ.
Chuyển tài sản có thể sử dụng sang tài khoản dùng cụm từ khôi phục hoặc ví phần cứng.
Đừng tự ý động vào tài sản đang staking hoặc bị khóa, hãy chờ phía chính thức xử lý.
Còn một điều nữa: bất kỳ ai chủ động nhắn riêng, nói rằng có thể giúp bạn khôi phục tài sản, đều là kẻ lừa đảo.
Hãy nhớ nguyên tắc này: muốn biết ví có an toàn hay không, trước tiên hãy hỏi “khóa riêng được lưu ở đâu, bởi ai?”
Đăng nhập qua mạng xã hội là hình thức lưu ký; cụm từ khôi phục và ví phần cứng là hình thức tự quản lý.
Tiện lợi và tự quản lý vốn luôn là một sự đánh đổi.
Ví của bạn đăng nhập theo cách nào? Bình luận một con số nhé.
Tôi cá trong vòng 48 giờ sẽ xuất hiện chiêu lừa đảo giả danh “khôi phục tài sản”, số tiền bị lừa sẽ vượt một triệu đô la — lúc đó quay lại đối chiếu nhé.
#Keplr建议社交登录用户转移资产
Ngày 8 tháng 11, Keplr chính thức xác nhận: cơ sở hạ tầng Web3Auth gặp lỗ hổng, khóa riêng của một số ví được tạo bằng cách đăng nhập Google hoặc Apple bị lộ.
Cảnh báo chính thức: đừng chuyển thêm tiền vào các tài khoản này, hãy chuyển tài sản còn lại sang tài khoản dùng cụm từ khôi phục hoặc ví phần cứng.
Đây là loại ví gì?
Tạo ví bằng cách đăng nhập Google chỉ với một lần nhấn rất tiện, không cần chép lại 24 từ khôi phục.
Nhưng khóa riêng của bạn được bên thứ ba Web3Auth tạo và lưu giữ.
Lỗ hổng lần này nằm ở cơ sở hạ tầng của họ, không phải mật khẩu Google của bạn.
Điều đáng nhớ nhất là chuyện này
Sau khi phát hiện lỗ hổng, Web3Auth triển khai chương trình ứng cứu của các chuyên gia bảo mật mũ trắng: chuyển tiền trong những ví chưa bị tin tặc tấn công đến địa chỉ an toàn trước.
Vì vậy, số dư của một số người đột nhiên về 0 — không phải tin tặc lấy trộm, mà là đội cứu hộ chuyển đi.
Phía chính thức cũng công bố các địa chỉ khôi phục đã được xác minh, đừng nhầm những giao dịch chuyển tiền này là một cuộc tấn công.
Nhưng bản thân cách làm này đã gây tranh cãi.
Bên thứ ba chuyển tiền của bạn đi mà không được bạn đồng ý.
Cứu bạn là thật, tự ý làm trước rồi mới báo cũng là thật.
Bạn thấy đây là có trách nhiệm hay lạm quyền?
Một vài con số có thể kiểm chứng
Đồng sáng lập ước tính sơ bộ: khoảng 20% tài khoản đăng nhập qua mạng xã hội bị ảnh hưởng, nhưng chỉ một phần nhỏ thực sự bị rút sạch.
Trên chuỗi còn có một giao dịch chuyển hàng loạt 2266 token đang được staking $ATOM — phía chính thức nói đây là hoạt động khôi phục, nhưng số tiền vẫn nằm yên tại địa chỉ đích cho đến nay; vụ việc vẫn còn là bí ẩn.
Nếu đăng nhập bằng mạng xã hội, hãy làm ngay ba việc
Ngừng chuyển thêm tiền vào tài khoản cũ.
Chuyển tài sản có thể sử dụng sang tài khoản dùng cụm từ khôi phục hoặc ví phần cứng.
Đừng tự ý động vào tài sản đang staking hoặc bị khóa, hãy chờ phía chính thức xử lý.
Còn một điều nữa: bất kỳ ai chủ động nhắn riêng, nói rằng có thể giúp bạn khôi phục tài sản, đều là kẻ lừa đảo.
Hãy nhớ nguyên tắc này: muốn biết ví có an toàn hay không, trước tiên hãy hỏi “khóa riêng được lưu ở đâu, bởi ai?”
Đăng nhập qua mạng xã hội là hình thức lưu ký; cụm từ khôi phục và ví phần cứng là hình thức tự quản lý.
Tiện lợi và tự quản lý vốn luôn là một sự đánh đổi.
Ví của bạn đăng nhập theo cách nào? Bình luận một con số nhé.
Tôi cá trong vòng 48 giờ sẽ xuất hiện chiêu lừa đảo giả danh “khôi phục tài sản”, số tiền bị lừa sẽ vượt một triệu đô la — lúc đó quay lại đối chiếu nhé.
#Keplr建议社交登录用户转移资产