


Theo báo cáo ngày 6 tháng 11 của Elliptic, các tin tặc chịu trách nhiệm đánh cắp số tiền mã hóa trị giá 6,43 tỷ đô la từ Binance đã đổi số altcoin bị đánh cắp trị giá 124 triệu đô la sang Bitcoin. Các giao dịch này đang diễn ra đồng thời với việc Binance mở lại chức năng rút tiền cho khách hàng.
Đổi altcoin, không rút tiền mặt
Việc đổi altcoin của các tin tặc thu về khoảng 1.650 BTC. Số này tách biệt với 1,48 tỷ đô la bị đánh cắp trong vụ tấn công ngày 29 tháng 10. Cho đến nay, khoảng 50 triệu đô la XRP đã được chuyển đi, trong khi 226 triệu đô la vẫn nằm trong ví của các tin tặc. Gần như toàn bộ số Solana bị đánh cắp, trị giá khoảng 87 triệu đô la, đã được đổi sang các loại tiền mã hóa khác, chuyển qua các blockchain hoặc luân chuyển qua những giao dịch nhằm che giấu nguồn gốc.
Tuy nhiên, các số liệu gần đây không cung cấp thông tin đầy đủ về tình trạng của số tiền bị đánh cắp. Ước tính của Elliptic cho thấy 2,85 tỷ USD đã bị phong tỏa (44,3% tổng số tiền), trong khi 3,11 tỷ USD vẫn nằm trong các ví có liên quan (48,4% tổng số tiền). Các con số này cộng lại thành 5,96 tỷ USD trong tổng số 6,43 tỷ USD bị đánh cắp. Như vậy, vẫn còn 470 triệu USD (7,3% tổng số tiền) chưa được tính đến trong các số liệu đã công bố. Chênh lệch về giá trị tài sản và thời điểm báo cáo có thể là nguyên nhân dẫn đến những điểm không nhất quán này.
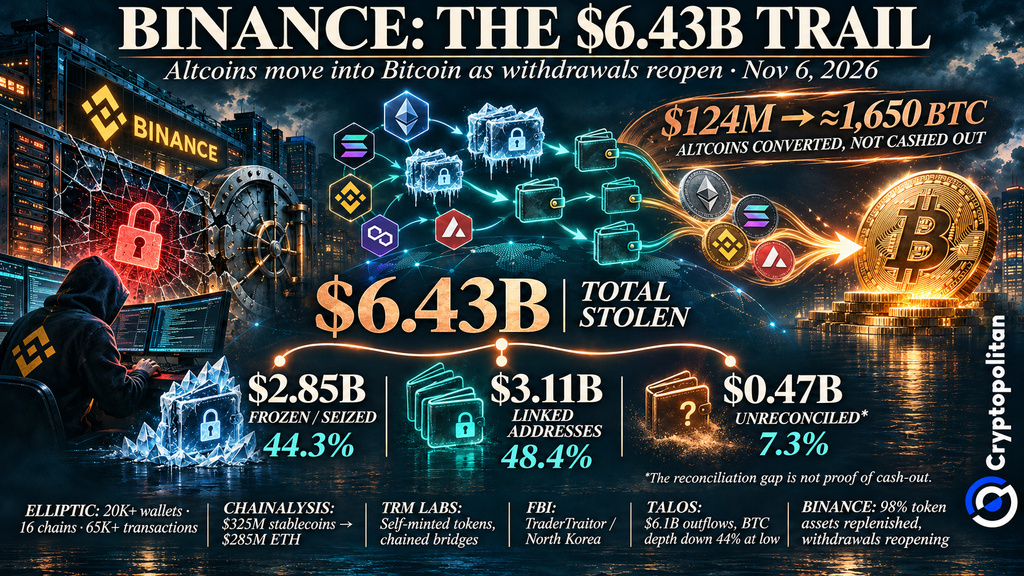 Vụ tấn công Binance khiến 6,43 tỷ USD bị đánh cắp: 2,85 tỷ USD bị phong tỏa khi tin tặc chuyển đổi 124 triệu USD sang Bitcoin
Không nên xem 124 triệu USD đã được chuyển đổi sang Bitcoin là một khoản tiền riêng biệt, vì tin tặc chỉ đổi từ một loại tiền mã hóa sang loại khác. Trong bối cảnh này, cần lưu ý rằng theo Elliptic, chỉ một phần nhỏ số tiền bị đánh cắp đã được rút ra.
Cách thức rửa tiền tiếp diễn
Số tiền bị đánh cắp đã được phân tán qua nhiều giao dịch. Theo phân tích của Elliptic, hơn 20.000 ví tiền mã hóa đã được truy vết trên 16 blockchain khác nhau, với 65.000 giao dịch. Dù hoạt động này có vẻ được tự động hóa, không có bằng chứng cho thấy các tác nhân AI đang kiểm soát nó.
TRM Labs phát hiện tin tặc đã tạo token và nhóm thanh khoản trên Tron để che giấu các giao dịch chuyển tiền. Chúng cũng chuyển tiền qua các token đại diện cho khoản vay và các cầu nối blockchain có liên kết, né tránh những ví nơi tài sản có thể bị phong tỏa.
Trước đó, Chainalysis đã theo dõi 325 triệu USD tiền ổn định được chuyển đổi thành 285 triệu USD Ether trong vòng 20 phút, dường như nhằm tránh bị phong tỏa.
Một số giao dịch chuyển đổi XRP đã đi qua THORChain. Theo Cryptopolitan đưa tin, trang web của nền tảng này đã chặn các địa chỉ bị đánh dấu sau yêu cầu của FBI, nhưng các nút độc lập vẫn tiếp tục xử lý giao dịch.
Mở lại hoạt động rút tiền và phép thử thanh khoản
Binance đang khôi phục hoạt động rút tiền trong khi số tiền bị đánh cắp vẫn đang lưu thông. Trong bản cập nhật ngày 6 tháng 11, sàn giao dịch cho biết họ đặt mục tiêu mở lại hoạt động rút HYPE, INJ, APT, PLASMA, NEAR và LTC vào cuối tuần tiếp theo.
Binance cũng cho biết đã bổ sung 98% tài sản token bị ảnh hưởng tính đến ngày 31 tháng 10. Sàn cam kết bù đắp tổn thất cho khách hàng, dù việc thay thế tài sản bị đánh cắp không có nghĩa là thu hồi được chúng.
Việc mở lại hoạt động rút tiền đã gây áp lực lên thanh khoản của Binance. Talos ghi nhận dòng vốn ròng chảy ra đạt 6,1 tỷ USD. Độ sâu sổ lệnh Bitcoin trong phạm vi 1% giảm 28% trong ngày đầu tiên và chạm mức thấp, thấp hơn khoảng 44% so với mức trước vụ tấn công vào khoảng ngày 1 tháng 11, trước khi phục hồi.
Bitcoin cũng giảm khoảng 5% sau vụ tấn công. Tuy nhiên, Talos nhận thấy rất ít dấu hiệu về sự lây lan rộng hơn trên thị trường so với vụ sụp đổ của FTX.
Ý nghĩa đối với các sàn giao dịch và việc tuân thủ
Ngày 31 tháng 10, FBI quy trách nhiệm vụ trộm cắp cho nhóm TraderTraitor của Triều Tiên. Cơ quan này công bố các địa chỉ liên quan đến tin tặc và kêu gọi những người vận hành THORNode, các dịch vụ DeFi và sàn giao dịch tức thời chặn các giao dịch liên quan.
Bất chấp thủ đoạn rửa tiền tinh vi, vụ tấn công bắt đầu từ những lỗ hổng bảo mật quen thuộc. Cuộc điều tra của Binance mô tả một buổi phỏng vấn xin việc giả, phần mềm độc hại được cài trên máy tính của một kỹ sư và việc lạm dụng một công cụ AI nội bộ. Cuối cùng, kẻ tấn công đã giành quyền truy cập vào các hệ thống dùng để ký giao dịch ví.
Vụ xâm nhập làm nổi bật hai thách thức đối với các sàn giao dịch: bảo vệ nhân viên và hệ thống nhạy cảm khỏi bị xâm nhập, cũng như ngăn số tiền bị đánh cắp di chuyển qua các mạng phi tập trung.
Nếu bạn đang đọc nội dung này, bạn đã đi trước một bước. Hãy tiếp tục dẫn đầu cùng bản tin của chúng tôi.