Vụ xâm nhập Gnosis Pay làm lộ dữ liệu thẻ và thông tin cá nhân
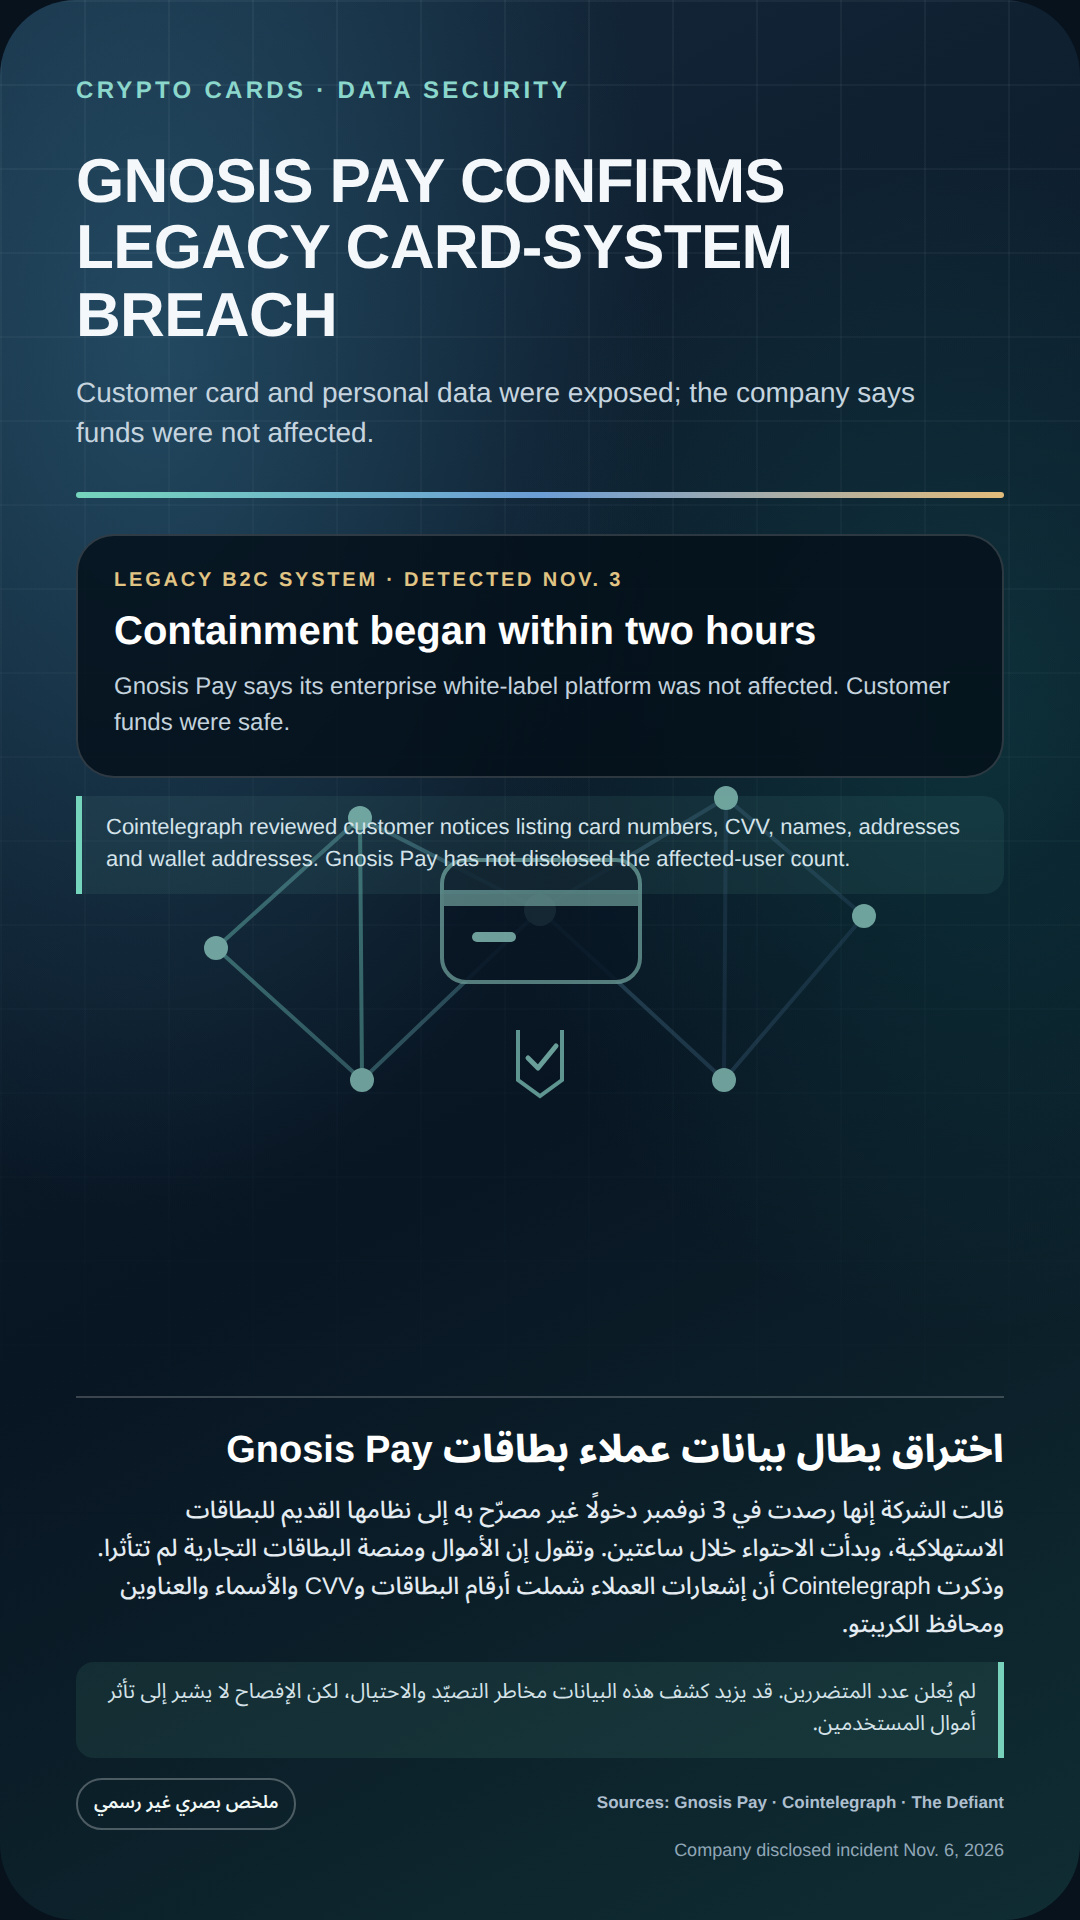
Sự việc: Gnosis Pay cho biết các hệ thống giám sát đã phát hiện vụ truy cập trái phép vào hệ thống thẻ tiêu dùng cũ vào ngày 3 tháng 11 và công ty bắt đầu ứng phó trong vòng hai giờ. Công ty cho biết tiền của khách hàng và nền tảng thẻ doanh nghiệp không bị ảnh hưởng, lỗ hổng đã được khắc phục và xác thực bổ sung 3D Secure được áp dụng cho các khoản thanh toán trực tuyến cho đến khi hệ thống ngừng hoạt động vào ngày 20 tháng 12. Công ty không công bố số lượng khách hàng bị ảnh hưởng.
Chi tiết dữ liệu: Theo các thông báo gửi khách hàng mà Cointelegraph đã xem xét, dữ liệu bị lộ bao gồm đầy đủ số thẻ, ngày hết hạn, mã CVV, tên, địa chỉ và địa chỉ ví; trong một số trường hợp còn có thông tin ngân hàng. Những chi tiết này được trích từ các thông báo mà bài viết đã xem xét, không phải danh sách do công ty công khai.
Bối cảnh: Dữ liệu bị lộ có thể làm tăng nguy cơ lừa đảo qua mạng, mạo danh hoặc sử dụng thẻ trái phép. Điều đó không có nghĩa là tiền trong ví đã bị đánh cắp; công ty cho biết tiền của người dùng không bị ảnh hưởng.
Nguồn:
Gnosis Pay — https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards
Cointelegraph — https://cointelegraph.com/news/gnosis-pay-breach-exposes-card-details-personal-data-crypto-wallet-information
The Defiant — https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system
Sự việc: Gnosis Pay cho biết các hệ thống giám sát đã phát hiện vụ truy cập trái phép vào hệ thống thẻ tiêu dùng cũ vào ngày 3 tháng 11 và công ty bắt đầu ứng phó trong vòng hai giờ. Công ty cho biết tiền của khách hàng và nền tảng thẻ doanh nghiệp không bị ảnh hưởng, lỗ hổng đã được khắc phục và xác thực bổ sung 3D Secure được áp dụng cho các khoản thanh toán trực tuyến cho đến khi hệ thống ngừng hoạt động vào ngày 20 tháng 12. Công ty không công bố số lượng khách hàng bị ảnh hưởng.
Chi tiết dữ liệu: Theo các thông báo gửi khách hàng mà Cointelegraph đã xem xét, dữ liệu bị lộ bao gồm đầy đủ số thẻ, ngày hết hạn, mã CVV, tên, địa chỉ và địa chỉ ví; trong một số trường hợp còn có thông tin ngân hàng. Những chi tiết này được trích từ các thông báo mà bài viết đã xem xét, không phải danh sách do công ty công khai.
Bối cảnh: Dữ liệu bị lộ có thể làm tăng nguy cơ lừa đảo qua mạng, mạo danh hoặc sử dụng thẻ trái phép. Điều đó không có nghĩa là tiền trong ví đã bị đánh cắp; công ty cho biết tiền của người dùng không bị ảnh hưởng.
Nguồn:
Gnosis Pay — https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards
Cointelegraph — https://cointelegraph.com/news/gnosis-pay-breach-exposes-card-details-personal-data-crypto-wallet-information
The Defiant — https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system