Một số dự án Ethereum có thể trở nên dễ bị tấn công theo các quy tắc được đề xuất trong Glamsterdam, Ethereum Foundation cho biết trong bản cập nhật ngày 6 tháng 11. ChainSecurity phát hiện các vấn đề này trong quá trình thử nghiệm bản nâng cấp trên testnet.
Foundation đang phối hợp với ChainSecurity và Dedaub, bên cạnh các đợt kiểm toán nội bộ, đồng thời đề nghị các nhà phát triển và kiểm toán viên trong hệ sinh thái Ethereum kiểm tra dự án của họ. Đợt rà soát của chính Foundation không thể bao quát mọi ứng dụng, bao gồm cả mã ngoài chuỗi mà các ứng dụng đó phụ thuộc vào.
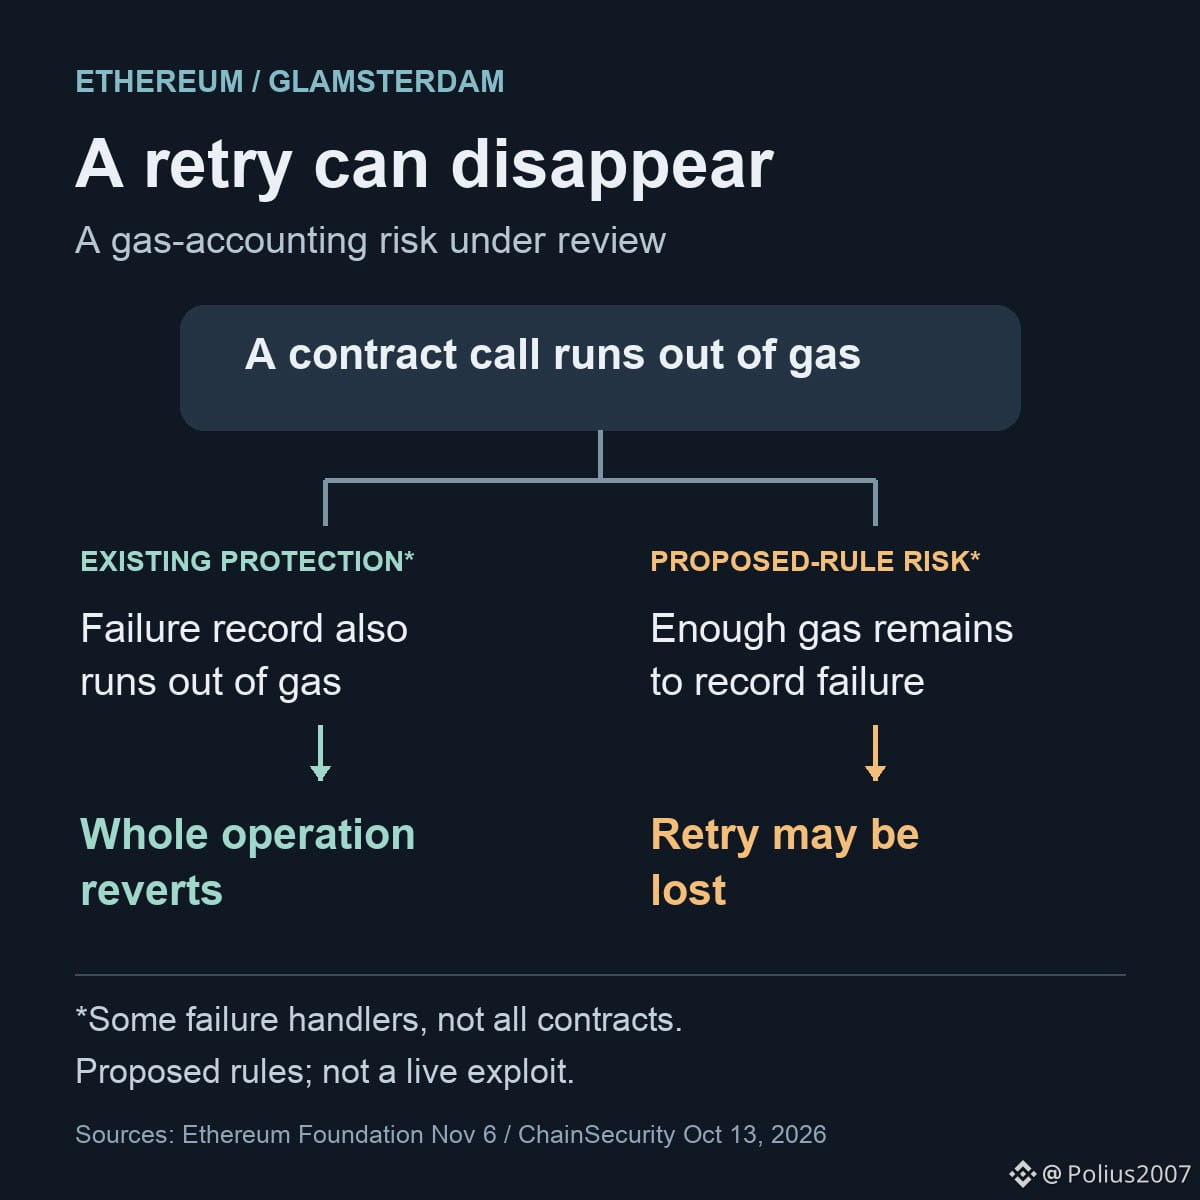
Một rủi ro cho thấy thay đổi trong cách tính gas có thể ảnh hưởng đến những gì người dùng có thể khôi phục. ChainSecurity mô tả các hợp đồng mà hiện nay người dùng có thể thử lại một thao tác không thành công vì toàn bộ lần thử bị hoàn tác. Theo các quy tắc được đề xuất, thay vào đó, một số hợp đồng có thể ghi nhận lỗi vĩnh viễn, đóng lại khả năng thử lại đó dù mã của chúng không thay đổi. Vấn đề này liên quan đến cách ứng dụng xử lý các lệnh gọi hợp đồng thất bại, chứ không phải mọi giao dịch ví thất bại.
Bản cập nhật ngày 6 tháng 11 không nêu tên dự án nào bị ảnh hưởng và cũng không báo cáo vụ khai thác nào đang diễn ra. Đợt nâng cấp testnet Hoodi vẫn tạm hoãn cho đến khi các vấn đề được giải quyết.
Câu hỏi còn bỏ ngỏ là có bao nhiêu ứng dụng hiện có phụ thuộc vào những giả định mà bản nâng cấp sẽ phá vỡ. Foundation muốn thu thập bằng chứng về vấn đề này để phục vụ các cuộc thảo luận AllCoreDev sắp tới, bao gồm cả việc liệu có thể ngăn chặn các vấn đề bằng cách điều chỉnh thông số kỹ thuật của bản nâng cấp hay không.
Nguồn: Ethereum Foundation, ngày 6 tháng 11; phân tích của ChainSecurity về các thông số kỹ thuật ngày 13 tháng 10.
https://blog.ethereum.org/2026/11/06/glamsterdam-8037-8038
https://www.chainsecurity.com/blog/glamsterdam-gas/index.html
#Ethereum #ETH
Foundation đang phối hợp với ChainSecurity và Dedaub, bên cạnh các đợt kiểm toán nội bộ, đồng thời đề nghị các nhà phát triển và kiểm toán viên trong hệ sinh thái Ethereum kiểm tra dự án của họ. Đợt rà soát của chính Foundation không thể bao quát mọi ứng dụng, bao gồm cả mã ngoài chuỗi mà các ứng dụng đó phụ thuộc vào.
Một rủi ro cho thấy thay đổi trong cách tính gas có thể ảnh hưởng đến những gì người dùng có thể khôi phục. ChainSecurity mô tả các hợp đồng mà hiện nay người dùng có thể thử lại một thao tác không thành công vì toàn bộ lần thử bị hoàn tác. Theo các quy tắc được đề xuất, thay vào đó, một số hợp đồng có thể ghi nhận lỗi vĩnh viễn, đóng lại khả năng thử lại đó dù mã của chúng không thay đổi. Vấn đề này liên quan đến cách ứng dụng xử lý các lệnh gọi hợp đồng thất bại, chứ không phải mọi giao dịch ví thất bại.
Bản cập nhật ngày 6 tháng 11 không nêu tên dự án nào bị ảnh hưởng và cũng không báo cáo vụ khai thác nào đang diễn ra. Đợt nâng cấp testnet Hoodi vẫn tạm hoãn cho đến khi các vấn đề được giải quyết.
Câu hỏi còn bỏ ngỏ là có bao nhiêu ứng dụng hiện có phụ thuộc vào những giả định mà bản nâng cấp sẽ phá vỡ. Foundation muốn thu thập bằng chứng về vấn đề này để phục vụ các cuộc thảo luận AllCoreDev sắp tới, bao gồm cả việc liệu có thể ngăn chặn các vấn đề bằng cách điều chỉnh thông số kỹ thuật của bản nâng cấp hay không.
Nguồn: Ethereum Foundation, ngày 6 tháng 11; phân tích của ChainSecurity về các thông số kỹ thuật ngày 13 tháng 10.
https://blog.ethereum.org/2026/11/06/glamsterdam-8037-8038
https://www.chainsecurity.com/blog/glamsterdam-gas/index.html
#Ethereum #ETH