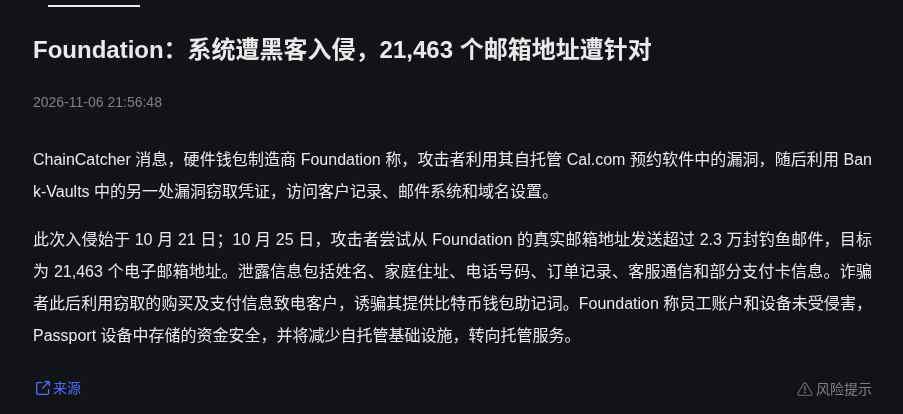
Tôi vừa đọc được báo cáo sự cố đầy đủ của hãng ví phần cứng Foundation: cuối tháng 10, có người xâm nhập hệ thống đặt lịch Cal.com tự lưu trữ của họ, rồi lợi dụng lỗ hổng Bank-Vaults để lấy thông tin đăng nhập, dùng email chính thức gửi hơn 23.000 email lừa đảo, nhắm vào khoảng 21.000 địa chỉ email.
Điều đáng sợ hơn là sau đó họ còn gọi điện — đọc tên, địa chỉ, mã đơn hàng, thậm chí cả bốn số cuối của thẻ ngân hàng, rồi nói rằng Passport sắp bị thu hồi, bảo bạn «xác minh cụm từ khôi phục» hoặc chuyển tiền mã hóa vào cái gọi là kho bảo hiểm. Hãng nhấn mạnh: thiết bị Passport và tiền mã hóa bên trong không bị hack, cũng không có chuyện thu hồi; họ dự định giảm tự lưu trữ và chuyển sang sử dụng dịch vụ lưu trữ nhiều hơn.
Dù phần cứng có bảo mật đến đâu, chỉ cần email hỗ trợ khách hàng và hệ thống đặt lịch bị xâm nhập thì kẻ xấu vẫn có thể dùng kỹ thuật thao túng tâm lý để nhắm vào người dùng.
#Foundation #硬件钱包 #lừa đảo
Điều đáng sợ hơn là sau đó họ còn gọi điện — đọc tên, địa chỉ, mã đơn hàng, thậm chí cả bốn số cuối của thẻ ngân hàng, rồi nói rằng Passport sắp bị thu hồi, bảo bạn «xác minh cụm từ khôi phục» hoặc chuyển tiền mã hóa vào cái gọi là kho bảo hiểm. Hãng nhấn mạnh: thiết bị Passport và tiền mã hóa bên trong không bị hack, cũng không có chuyện thu hồi; họ dự định giảm tự lưu trữ và chuyển sang sử dụng dịch vụ lưu trữ nhiều hơn.
Dù phần cứng có bảo mật đến đâu, chỉ cần email hỗ trợ khách hàng và hệ thống đặt lịch bị xâm nhập thì kẻ xấu vẫn có thể dùng kỹ thuật thao túng tâm lý để nhắm vào người dùng.
#Foundation #硬件钱包 #lừa đảo