


Tối ngày 29 tháng 10, khoảng 6,3 tỷ USD tài sản số trên sàn giao dịch Binance đã bị cuỗm sạch. Đây là vụ trộm khổng lồ liên quan đến 6,3 tỷ USD, bắt nguồn từ một email phỏng vấn giả mạo và lan rộng trên 10 blockchain.
Từ việc hacker ẩn mình suốt 4 tháng, vét sạch ví nóng trong 20 phút, đến nỗ lực truy vết xuyên chuỗi và phong tỏa tài sản của nhiều bên — cuộc chiến an ninh mạng kéo dài 5 ngày này còn nghẹt thở hơn cả phim.
20 phút chí mạng: Kế hoạch phá vỡ phòng tuyến được chuẩn bị suốt 4 tháng
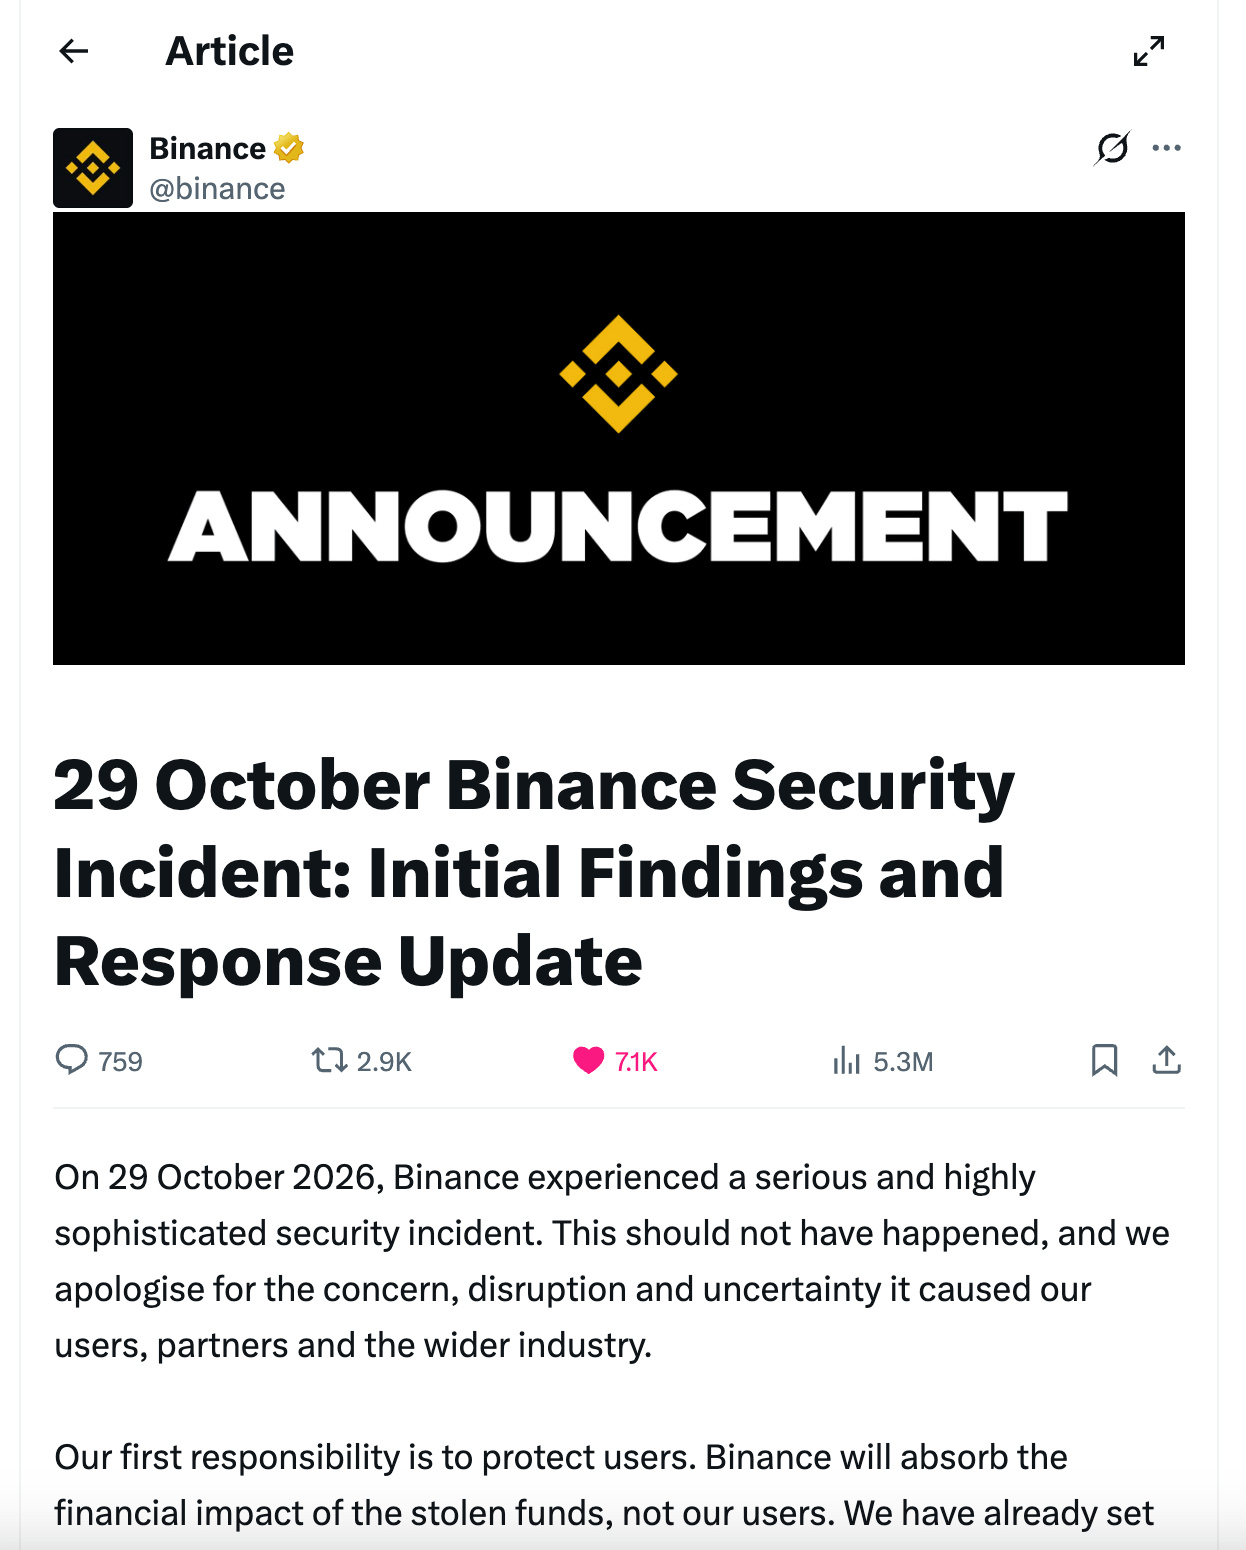
Vào lúc 4 giờ 05 phút sáng ngày 30 tháng 10 theo giờ Bắc Kinh, Binance hứng chịu vụ tấn công bảo mật lớn nhất lịch sử, khoảng 6,3 tỷ USD tài sản số bị cuỗm sạch chỉ trong 20 phút.
Theo phân tích thị trường, vụ trộm hoàn hảo xuyên qua 10 blockchain này thực chất là một cuộc tấn công kỹ thuật xã hội được lên kế hoạch kỹ lưỡng suốt 4 tháng. Thảm họa tưởng như xảy ra trong chớp mắt này thực ra là kết quả bùng phát của một kế hoạch đã được âm thầm chuẩn bị trong nhiều tháng.
Kẻ tấn công đã triển khai trên chuỗi từ 36 giờ trước, nắm trong tay 50 thông tin xác thực ủy quyền được ký sẵn. Chỉ 3 phút 24 giây sau khi một trong số đó có hiệu lực, ví nóng Ethereum của Binance đã bị vét sạch, hơn 167.000 ETH biến mất trong chớp mắt.
Đóng băng và truy vết: “Trò chơi mèo vờn chuột” trên hai mặt trận
37 phút sau khi khủng hoảng bùng phát, Tether là bên đầu tiên nhấn nút đóng băng, khóa 971 triệu USD USDT; ba phút sau, Circle tiếp bước, đóng băng 823 triệu USD USDC.
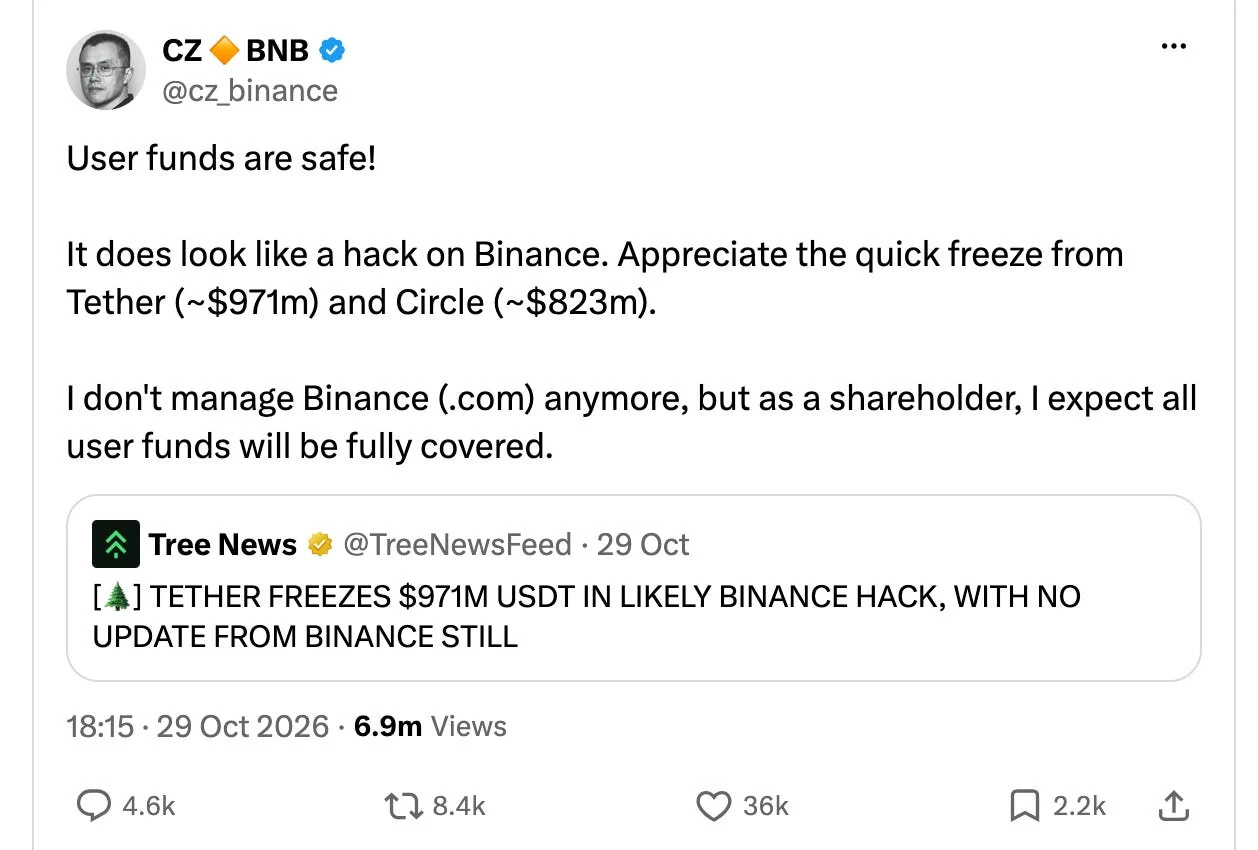
Tính đến nay, khoảng 2,85 tỷ USD đã bị đóng băng, chiếm 44% tổng số tiền bị đánh cắp. Con số này cao hơn nhiều so với tỷ lệ đóng băng chỉ 3% trong vụ Bybit bị đánh cắp 1,5 tỷ USD năm ngoái, cho thấy vai trò then chốt của các đơn vị phát hành stablecoin trong ứng phó khủng hoảng.
Ngày 31 tháng 10, FBI Mỹ ra thông báo quy trách nhiệm vụ tấn công này cho nhóm tin tặc Triều Tiên TraderTraitor, cũng là thủ phạm đứng sau vụ việc Bybit năm ngoái.
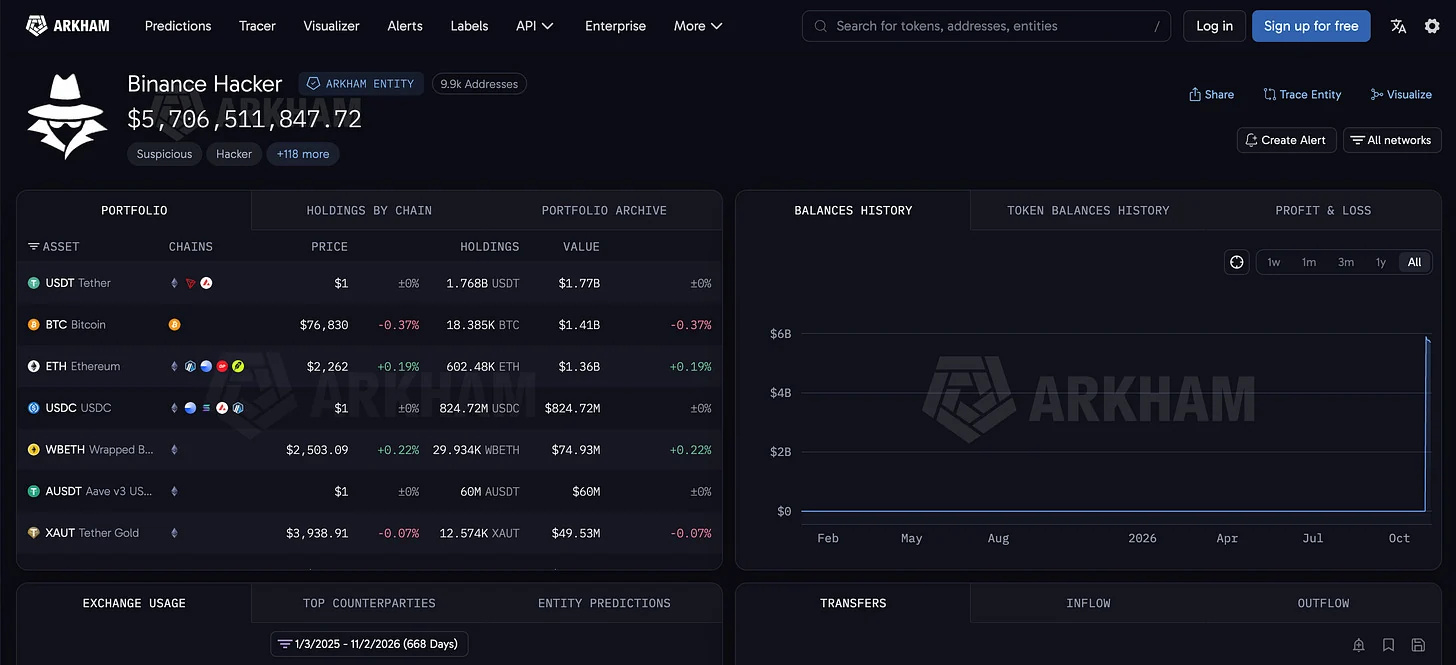
Công ty phân tích blockchain Elliptic phát hiện tin tặc đã phân tán tiền đánh cắp vào khoảng 12.000 ví, trải rộng trên 11 blockchain và thực hiện hơn 40.000 giao dịch.
Hiện vẫn còn khoảng 3,2 tỷ USD (chủ yếu là Bitcoin và Ethereum) nằm trong tay tin tặc. Nhiều địa chỉ Ethereum lớn vẫn bất động kể từ ngày xảy ra vụ tấn công, dường như đang chờ thời điểm thuận lợi nhất để chuyển thành tiền mặt.
Đường xâm nhập: Tấn công kỹ thuật xã hội bắt nguồn từ một buổi phỏng vấn giả
Báo cáo điều tra sơ bộ do Binance công bố ngày 3 tháng 11 đã tiết lộ chuỗi tấn công gây chấn động. Theo thông tin thị trường tiết lộ, từ tháng 6 năm nay, một kỹ sư quản lý ví đã nhấp vào quảng cáo độc hại trên mạng. Dù sự việc được phát hiện và thiết bị được thay mới, tin tặc đã xác định được mục tiêu.
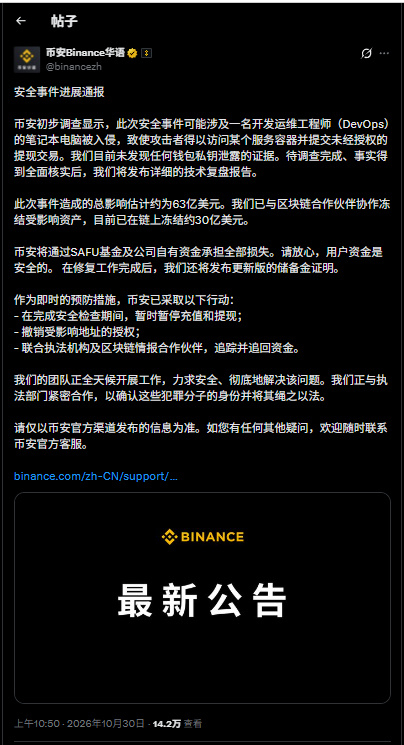
Đến tháng 9, một kỹ sư khác nhận được lời mời phỏng vấn cho vị trí “giám đốc dự án” trên nền tảng tuyển dụng. Sau các vòng phỏng vấn video với bộ phận nhân sự và gặp CEO từ xa, tin tặc cuối cùng lấy cớ giao bài tập lập trình để cài mã độc zero-day lên máy tính làm việc của người này, thay công cụ Python bình thường bằng phiên bản nhiễm mã độc, rồi bí mật kết nối với máy chủ của tin tặc.
Ngày 20 tháng 10, tin tặc tận dụng sơ hở này, dùng công cụ AI nội bộ của Binance để xâm nhập ngang, chiếm quyền kiểm soát máy tính của hai kỹ sư, trong đó có một máy được cấp quyền triển khai. Chín ngày sau, 6,3 tỷ USD tài sản “không cánh mà bay”.
Binance tiết lộ rằng trong năm nay, họ đã ngăn chặn thành công 57 vụ tấn công tương tự bị nghi có liên quan đến Triều Tiên, nhưng riêng lần này thì thất thủ. Điều đó cũng cho thấy ngay cả hệ thống phòng thủ chặt chẽ nhất cũng khó có thể chống đỡ hoàn toàn các cuộc tấn công kỹ thuật xã hội được lên kế hoạch tinh vi.
Rút tiền thử thách niềm tin của người dùng, vụ bê bối tin tặc tiếp tục leo thang
Ngày 1 tháng 11, Binance khôi phục chức năng rút tiền, trở thành phép thử đối với niềm tin của người dùng. Trong 9,5 giờ sau khi mở lại kênh rút tiền, người dùng đã rút tổng cộng 4,65 tỷ USD và nạp vào 1 tỷ USD; tuy vậy, 98% người dùng vẫn chọn ở lại nền tảng, với dòng tiền ròng chảy ra chỉ ở mức 2,1%.
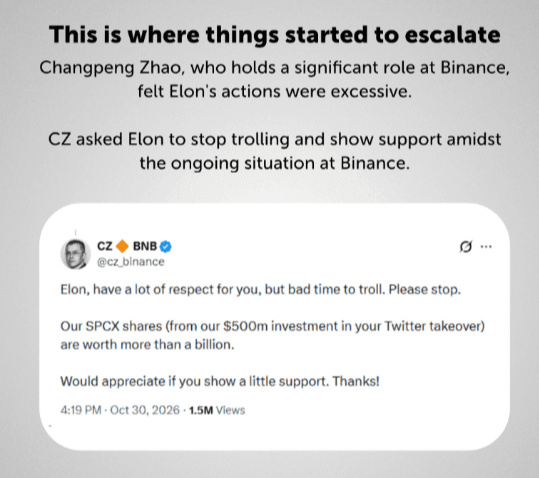
CZ nhấn mạnh trên mạng xã hội: “Thu nhập năm nay đủ để bồi thường, cổ phần SpaceX sẽ không bị bán.” Trước đó, Musk từng mỉa mai cam kết bồi thường toàn bộ của Binance, CZ đáp lại: “Tôi rất tôn trọng anh, nhưng bây giờ không phải lúc đùa.”
Khi sự việc tiếp tục leo thang, ngày 3 tháng 11, Kim Yo-jong, em gái của Kim Jong-un, lên tiếng bác bỏ việc liên hệ vụ trộm với Triều Tiên, gọi cáo buộc của Mỹ là “chiêu khiêu khích cũ rích” và “lố bịch, chẳng có gì mới”. Đây cũng là phản hồi chính thức đầu tiên của phía Triều Tiên về vấn đề này.
Suy ngẫm sâu sắc: Ba cảnh báo từ sự việc
Sự việc lần này phơi bày tính mong manh của tài chính phi tập trung. Thứ nhất, dù tự nhận là phi tập trung, giới tiền mã hóa vẫn phải trông cậy vào các tổ chức tập trung như Tether và Circle cứu nguy vào thời khắc then chốt; thứ hai, bằng chứng dự trữ không phải là kiểm toán: nó chỉ chứng minh tài sản tồn tại, chứ không thể bảo đảm an toàn;
Thứ ba, lỗ hổng chí mạng nhất thường không nằm trong mã nguồn trên chuỗi, mà ở điểm yếu của con người và ý thức cảnh giác. Chỉ một quảng cáo lương cao hấp dẫn, một buổi phỏng vấn trông có vẻ thật, hay một bài tập lập trình cũng đủ để mở toang cánh cửa trị giá 6,3 tỷ USD.
Như các chuyên gia trong ngành nhận định, sàn giao dịch chỉ phù hợp làm quầy thu ngân để luân chuyển tiền, chứ không phải két sắt để lưu trữ tài sản lâu dài. Sự việc này cũng là hồi chuông cảnh tỉnh cho mọi người nắm giữ tài sản: cần khẩn trương xem xét lại liệu phương án lưu ký tài sản của mình có an toàn hay không!