Châu Á tăng cường bảo mật cho các nền tảng tiền mã hóa sau cảnh báo về các cuộc tấn công đang diễn ra
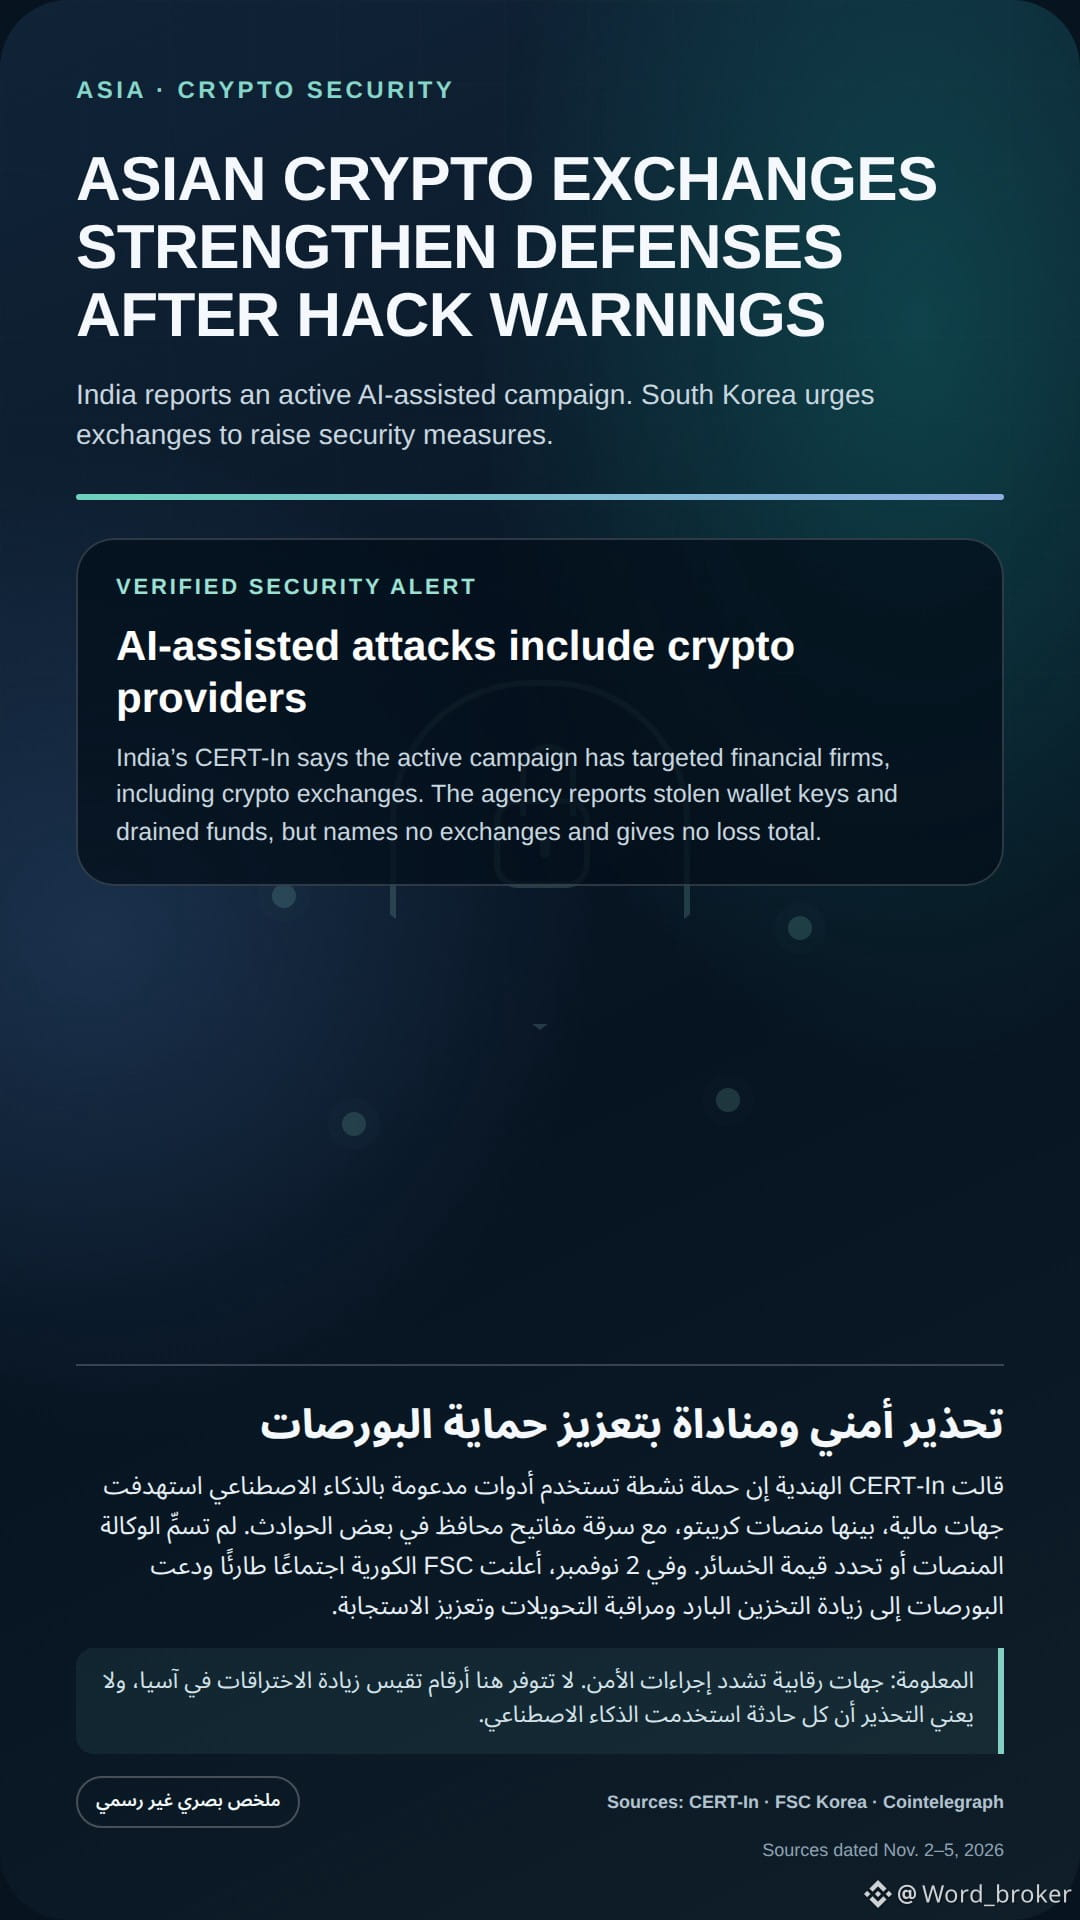
Sự việc: CERT-In của Ấn Độ cho biết trong cảnh báo ban hành ngày 4 tháng 11 rằng một chiến dịch đang diễn ra, được hỗ trợ bởi các công cụ trí tuệ nhân tạo, nhắm vào các tổ chức tài chính, trong đó có các nền tảng tiền mã hóa. Cơ quan này cho biết khóa ví đã bị đánh cắp và tiền bị chuyển đi trong một số vụ việc, nhưng không nêu tên các nền tảng bị ảnh hưởng hay xác định giá trị thiệt hại.
Ngày 2 tháng 11, FSC Hàn Quốc xác nhận đã tổ chức một cuộc họp khẩn cấp sau sự cố Binance, đồng thời kêu gọi các nền tảng tài sản số tăng cường lưu trữ lạnh, giám sát tiền nạp và rút, cũng như củng cố khả năng ứng phó sự cố.
Nhận định: Những diễn biến này cho thấy việc bảo vệ khóa ví và kiểm soát phê duyệt giao dịch là ưu tiên hàng đầu. Các nguồn tin không đưa ra số liệu đo lường mức gia tăng các vụ xâm nhập ở châu Á, cũng không chứng minh rằng mọi vụ việc đều sử dụng trí tuệ nhân tạo.
Nguồn:
Cointelegraph: https://cointelegraph.com/magazine/asian-crypto-exchanges-bunker-down-as-hacks-surge-asia-express
CERT-In: https://www.cert-in.org.in/s2cMainServlet?pageid=PUBVLNOTES02&VLCODE=CIAD-2026-0058
Ủy ban Dịch vụ Tài chính Hàn Quốc: https://www.fsc.go.kr/no010101/88054
CrowdStrike: https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/
Sự việc: CERT-In của Ấn Độ cho biết trong cảnh báo ban hành ngày 4 tháng 11 rằng một chiến dịch đang diễn ra, được hỗ trợ bởi các công cụ trí tuệ nhân tạo, nhắm vào các tổ chức tài chính, trong đó có các nền tảng tiền mã hóa. Cơ quan này cho biết khóa ví đã bị đánh cắp và tiền bị chuyển đi trong một số vụ việc, nhưng không nêu tên các nền tảng bị ảnh hưởng hay xác định giá trị thiệt hại.
Ngày 2 tháng 11, FSC Hàn Quốc xác nhận đã tổ chức một cuộc họp khẩn cấp sau sự cố Binance, đồng thời kêu gọi các nền tảng tài sản số tăng cường lưu trữ lạnh, giám sát tiền nạp và rút, cũng như củng cố khả năng ứng phó sự cố.
Nhận định: Những diễn biến này cho thấy việc bảo vệ khóa ví và kiểm soát phê duyệt giao dịch là ưu tiên hàng đầu. Các nguồn tin không đưa ra số liệu đo lường mức gia tăng các vụ xâm nhập ở châu Á, cũng không chứng minh rằng mọi vụ việc đều sử dụng trí tuệ nhân tạo.
Nguồn:
Cointelegraph: https://cointelegraph.com/magazine/asian-crypto-exchanges-bunker-down-as-hacks-surge-asia-express
CERT-In: https://www.cert-in.org.in/s2cMainServlet?pageid=PUBVLNOTES02&VLCODE=CIAD-2026-0058
Ủy ban Dịch vụ Tài chính Hàn Quốc: https://www.fsc.go.kr/no010101/88054
CrowdStrike: https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/