🚨 🚨 🚨 🚨 🚨 🚨 🚨 🚨 🚨 🚨
Vụ trộm tiền mã hóa lớn nhất lịch sử: Tin tặc Triều Tiên và phân tích cuộc tấn công Binance
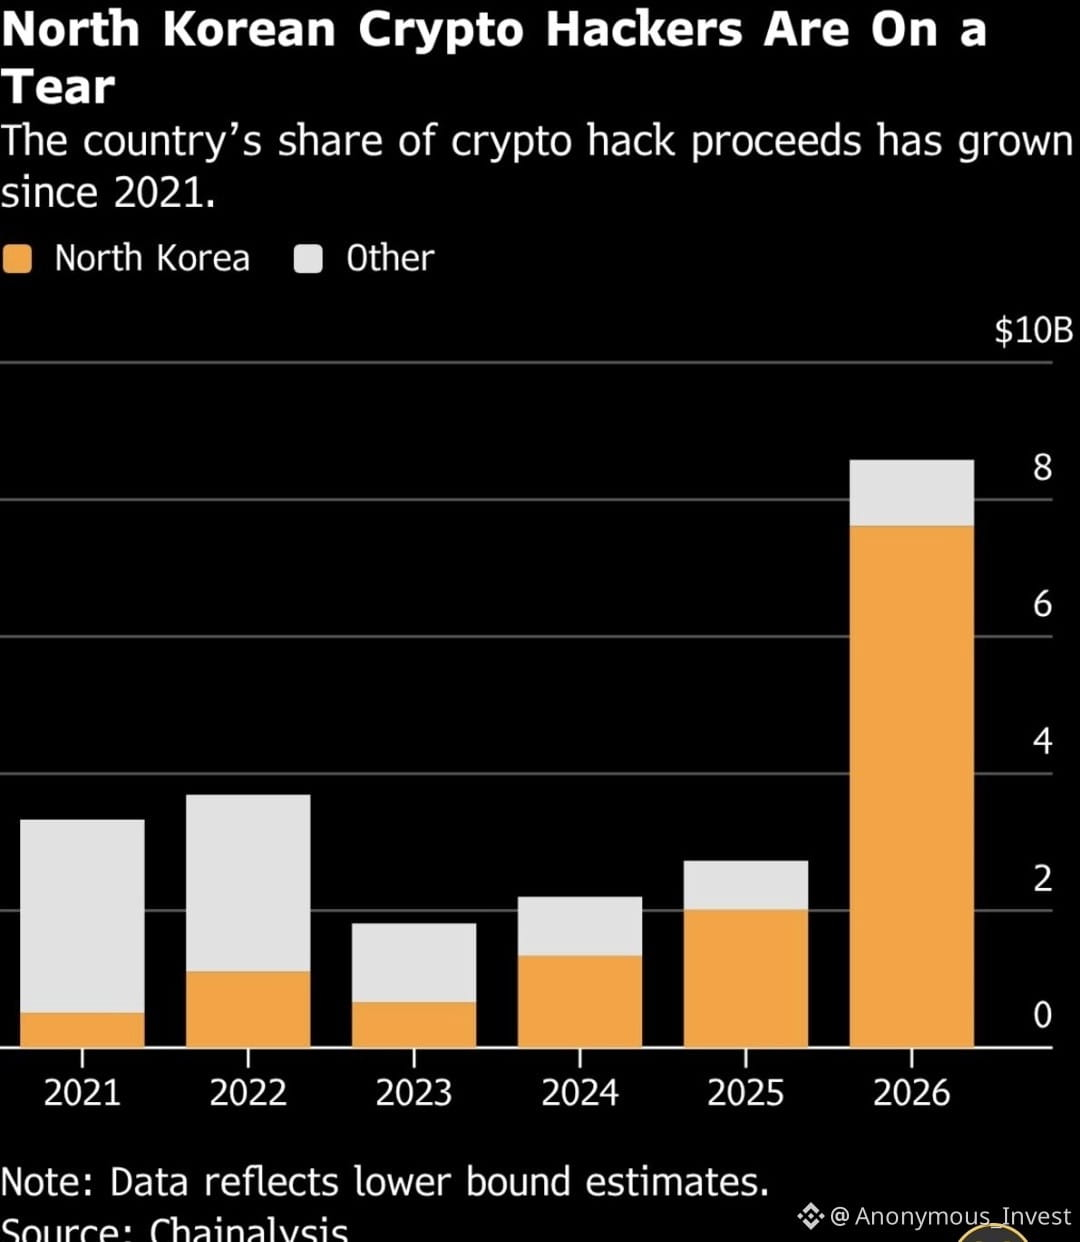
Đây chính thức là vụ trộm tiền mã hóa lớn nhất từng được ghi nhận — vượt xa mọi vụ trước đó. Không phải do lỗi hợp đồng thông minh hay một email lừa đảo đơn lẻ. Đây là một cuộc xâm nhập kéo dài 5 tháng.
*Quy mô*
- *Số tiền bị đánh cắp:* 6,34 tỷ USD vào ngày 29 tháng 10 năm 2026
- *Kỷ lục trước đó:* Bybit năm 2025, 1,5 tỷ USD — vụ này lớn hơn khoảng 4 lần
- *Trước đó nữa:* Axie Infinity / Ronin năm 2022, 590 triệu USD
- *Tác động:* Bitcoin giảm xuống dưới 77.000 USD và hơn 1,5 tỷ USD các vị thế đòn bẩy bị thanh lý trong đợt bán tháo ngay sau đó
Binance cho biết họ đã dùng quỹ công ty và quỹ SAFU / bảo hiểm để bù đắp 98% số token bị ảnh hưởng, đồng thời khẳng định khách hàng sẽ không mất gì. Cho đến nay, khoảng 2,85 tỷ USD đã bị đóng băng hoặc thu hồi.
*Diễn biến cuộc tấn công — báo cáo ngày 3 tháng 11 của Binance*
Binance mô tả đây là một “chiến dịch tinh vi gồm nhiều giai đoạn”, bắt đầu từ tháng 6, chứ không phải một vụ tấn công chớp nhoáng.
- *Tháng 6 - Xâm phạm chuỗi cung ứng:* Một kỹ sư DevOps của ví đã tải xuống phiên bản Homebrew bị chỉnh sửa từ một công cụ tìm kiếm, để dùng với một công cụ lập trình AI phổ biến. Việc này giúp tin tặc có được chỗ đứng ban đầu.
- *Tháng 9 - Phỏng vấn xin việc giả mạo:* Một kỹ sư phần mềm khác được liên hệ trên một nền tảng tuyển dụng. Anh đã trải qua hai vòng phỏng vấn, trong đó có cuộc gọi video trực tiếp với một người tự xưng là nhân viên nhân sự, người này chia sẻ tài khoản mạng xã hội cá nhân. Quá trình phỏng vấn đã đưa phần mềm độc hại vào máy tính xách tay của anh.
- *Ngày 20 tháng 10 - Di chuyển ngang qua công cụ AI nội bộ:* Tin tặc sử dụng máy tính bị xâm nhập của kỹ sư thứ hai và công cụ AI nội bộ của Binance để chiếm quyền kiểm soát máy tính của hai kỹ sư thuộc nhóm ví; một người trong số đó có quyền triển khai phần mềm.
- *Ngày 29 tháng 10 - Rút sạch tiền:* Chúng đăng nhập vào máy tính của kỹ sư thứ ba, dùng thông tin đăng nhập đánh cắp từ kỹ sư đầu tiên và kích hoạt một tập lệnh độc hại để truy cập dịch vụ ký giao dịch. Trong gần 4 giờ, chúng đã rút sạch các ví nóng trên 10 blockchain.
#Binance
Vụ trộm tiền mã hóa lớn nhất lịch sử: Tin tặc Triều Tiên và phân tích cuộc tấn công Binance
Đây chính thức là vụ trộm tiền mã hóa lớn nhất từng được ghi nhận — vượt xa mọi vụ trước đó. Không phải do lỗi hợp đồng thông minh hay một email lừa đảo đơn lẻ. Đây là một cuộc xâm nhập kéo dài 5 tháng.
*Quy mô*
- *Số tiền bị đánh cắp:* 6,34 tỷ USD vào ngày 29 tháng 10 năm 2026
- *Kỷ lục trước đó:* Bybit năm 2025, 1,5 tỷ USD — vụ này lớn hơn khoảng 4 lần
- *Trước đó nữa:* Axie Infinity / Ronin năm 2022, 590 triệu USD
- *Tác động:* Bitcoin giảm xuống dưới 77.000 USD và hơn 1,5 tỷ USD các vị thế đòn bẩy bị thanh lý trong đợt bán tháo ngay sau đó
Binance cho biết họ đã dùng quỹ công ty và quỹ SAFU / bảo hiểm để bù đắp 98% số token bị ảnh hưởng, đồng thời khẳng định khách hàng sẽ không mất gì. Cho đến nay, khoảng 2,85 tỷ USD đã bị đóng băng hoặc thu hồi.
*Diễn biến cuộc tấn công — báo cáo ngày 3 tháng 11 của Binance*
Binance mô tả đây là một “chiến dịch tinh vi gồm nhiều giai đoạn”, bắt đầu từ tháng 6, chứ không phải một vụ tấn công chớp nhoáng.
- *Tháng 6 - Xâm phạm chuỗi cung ứng:* Một kỹ sư DevOps của ví đã tải xuống phiên bản Homebrew bị chỉnh sửa từ một công cụ tìm kiếm, để dùng với một công cụ lập trình AI phổ biến. Việc này giúp tin tặc có được chỗ đứng ban đầu.
- *Tháng 9 - Phỏng vấn xin việc giả mạo:* Một kỹ sư phần mềm khác được liên hệ trên một nền tảng tuyển dụng. Anh đã trải qua hai vòng phỏng vấn, trong đó có cuộc gọi video trực tiếp với một người tự xưng là nhân viên nhân sự, người này chia sẻ tài khoản mạng xã hội cá nhân. Quá trình phỏng vấn đã đưa phần mềm độc hại vào máy tính xách tay của anh.
- *Ngày 20 tháng 10 - Di chuyển ngang qua công cụ AI nội bộ:* Tin tặc sử dụng máy tính bị xâm nhập của kỹ sư thứ hai và công cụ AI nội bộ của Binance để chiếm quyền kiểm soát máy tính của hai kỹ sư thuộc nhóm ví; một người trong số đó có quyền triển khai phần mềm.
- *Ngày 29 tháng 10 - Rút sạch tiền:* Chúng đăng nhập vào máy tính của kỹ sư thứ ba, dùng thông tin đăng nhập đánh cắp từ kỹ sư đầu tiên và kích hoạt một tập lệnh độc hại để truy cập dịch vụ ký giao dịch. Trong gần 4 giờ, chúng đã rút sạch các ví nóng trên 10 blockchain.
#Binance