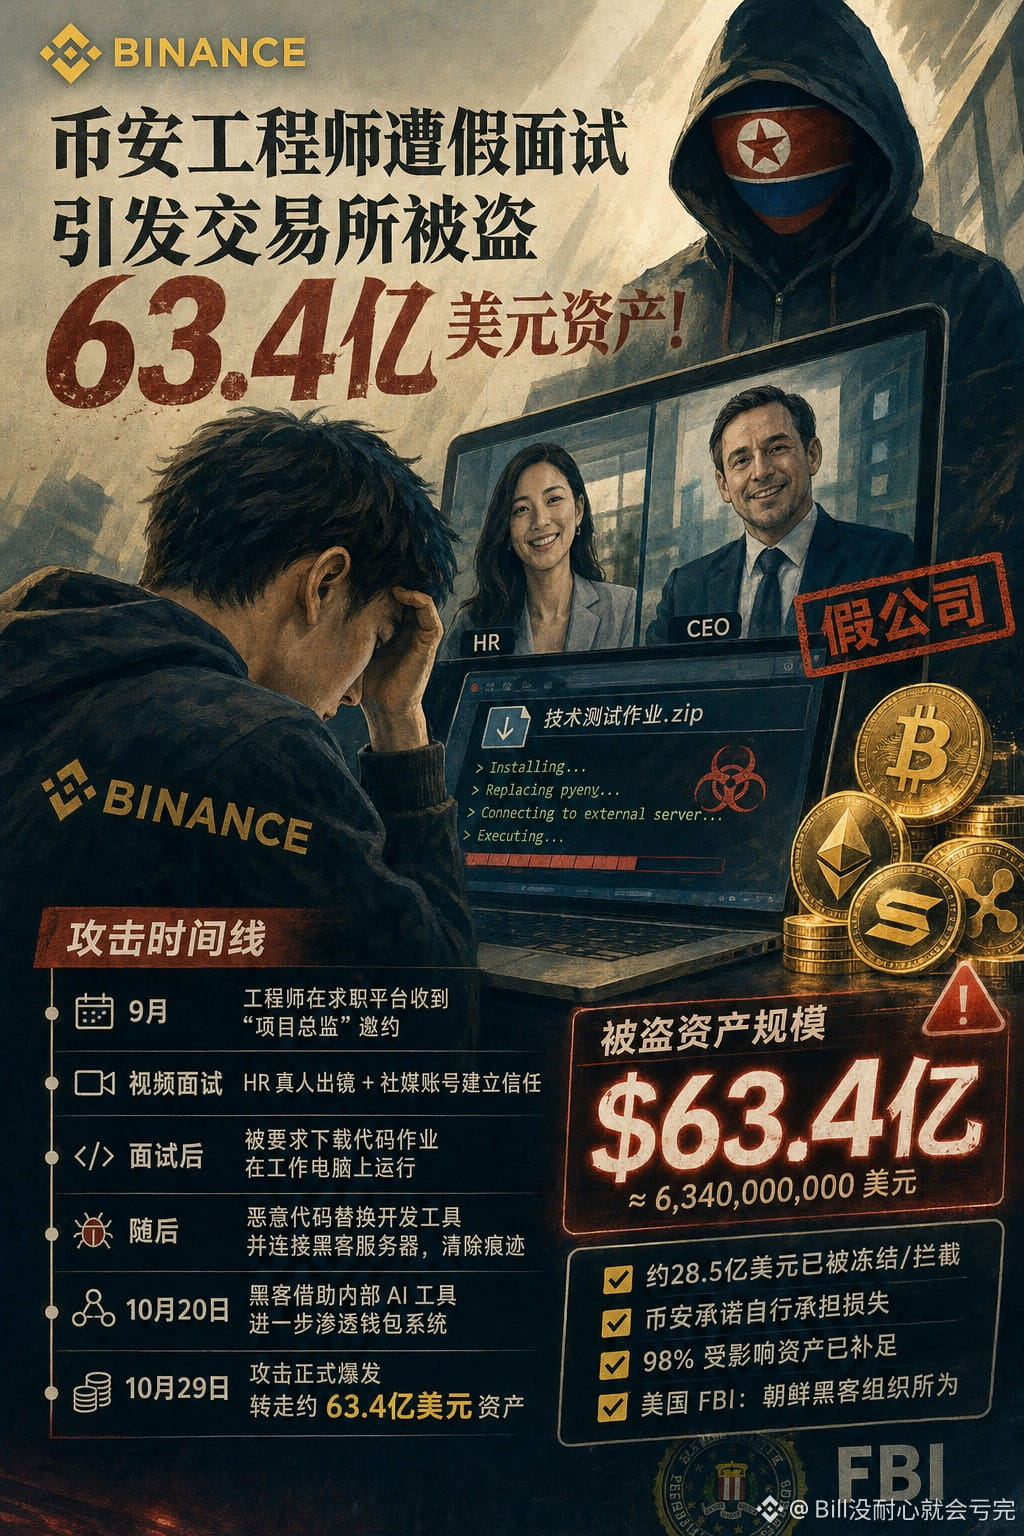
Vụ trộm tài sản trị giá 6,34 tỷ USD mà Binance công bố bắt đầu từ một buổi phỏng vấn xin việc. Theo báo cáo điều tra sơ bộ của Binance, vào tháng 9 năm nay, một kỹ sư phần mềm của Binance đăng sơ yếu lý lịch trên nền tảng tìm việc, sau đó nhận được lời mời phỏng vấn từ một người tự xưng là giám đốc dự án.
Ở vòng đầu tiên, một nhân sự HR thật xuất hiện qua video; phía bên kia còn cung cấp tài khoản mạng xã hội với rất nhiều ảnh và video đời thường. Đến vòng thứ hai, ngay cả người tự xưng là CEO công ty cũng xuất hiện. Nhưng công ty này hoàn toàn là giả mạo. Khi buổi phỏng vấn sắp kết thúc, đối phương yêu cầu kỹ sư tải xuống một bài tập lập trình, và sau đó anh đã chạy đoạn mã này trên máy tính làm việc.
Mã độc thay thế công cụ phát triển pyenv trên máy tính, kết nối với máy chủ bên ngoài để thực thi lệnh và xóa dấu vết xâm nhập. Phần mềm bảo mật đầu cuối lúc đó cũng không phát hiện bất thường. Đến ngày 20 tháng 10, kẻ tấn công đã lợi dụng chiếc máy tính bị kiểm soát này cùng các công cụ AI nội bộ để xâm nhập thiết bị của những kỹ sư khác và đánh cắp quyền triển khai.
Ngày 29 tháng 10, các tài sản như BTC, ETH, SOL, XRP lần lượt bị chuyển đi chỉ trong vài giờ. Sau khi Binance tạm dừng rút tiền, một số quyền ủy quyền độc hại trên chuỗi vẫn còn hiệu lực, khiến tài sản tiếp tục bị chuyển đi. FBI Mỹ cho rằng vụ việc do tin tặc Triều Tiên thực hiện. Bài tập lập trình trông như một bài kiểm tra kỹ thuật ấy, cuối cùng lại kiểm tra hàng phòng thủ bảo mật của sàn giao dịch.
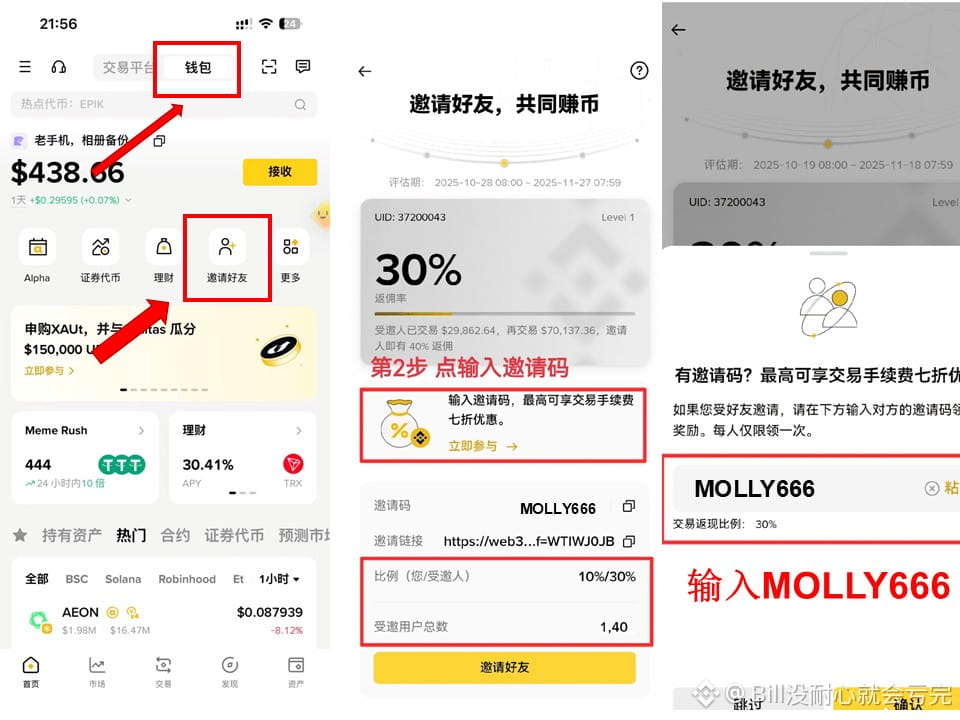
Mã mời Ví Binance: MOLLY666
Ở vòng đầu tiên, một nhân sự HR thật xuất hiện qua video; phía bên kia còn cung cấp tài khoản mạng xã hội với rất nhiều ảnh và video đời thường. Đến vòng thứ hai, ngay cả người tự xưng là CEO công ty cũng xuất hiện. Nhưng công ty này hoàn toàn là giả mạo. Khi buổi phỏng vấn sắp kết thúc, đối phương yêu cầu kỹ sư tải xuống một bài tập lập trình, và sau đó anh đã chạy đoạn mã này trên máy tính làm việc.
Mã độc thay thế công cụ phát triển pyenv trên máy tính, kết nối với máy chủ bên ngoài để thực thi lệnh và xóa dấu vết xâm nhập. Phần mềm bảo mật đầu cuối lúc đó cũng không phát hiện bất thường. Đến ngày 20 tháng 10, kẻ tấn công đã lợi dụng chiếc máy tính bị kiểm soát này cùng các công cụ AI nội bộ để xâm nhập thiết bị của những kỹ sư khác và đánh cắp quyền triển khai.
Ngày 29 tháng 10, các tài sản như BTC, ETH, SOL, XRP lần lượt bị chuyển đi chỉ trong vài giờ. Sau khi Binance tạm dừng rút tiền, một số quyền ủy quyền độc hại trên chuỗi vẫn còn hiệu lực, khiến tài sản tiếp tục bị chuyển đi. FBI Mỹ cho rằng vụ việc do tin tặc Triều Tiên thực hiện. Bài tập lập trình trông như một bài kiểm tra kỹ thuật ấy, cuối cùng lại kiểm tra hàng phòng thủ bảo mật của sàn giao dịch.
Mã mời Ví Binance: MOLLY666