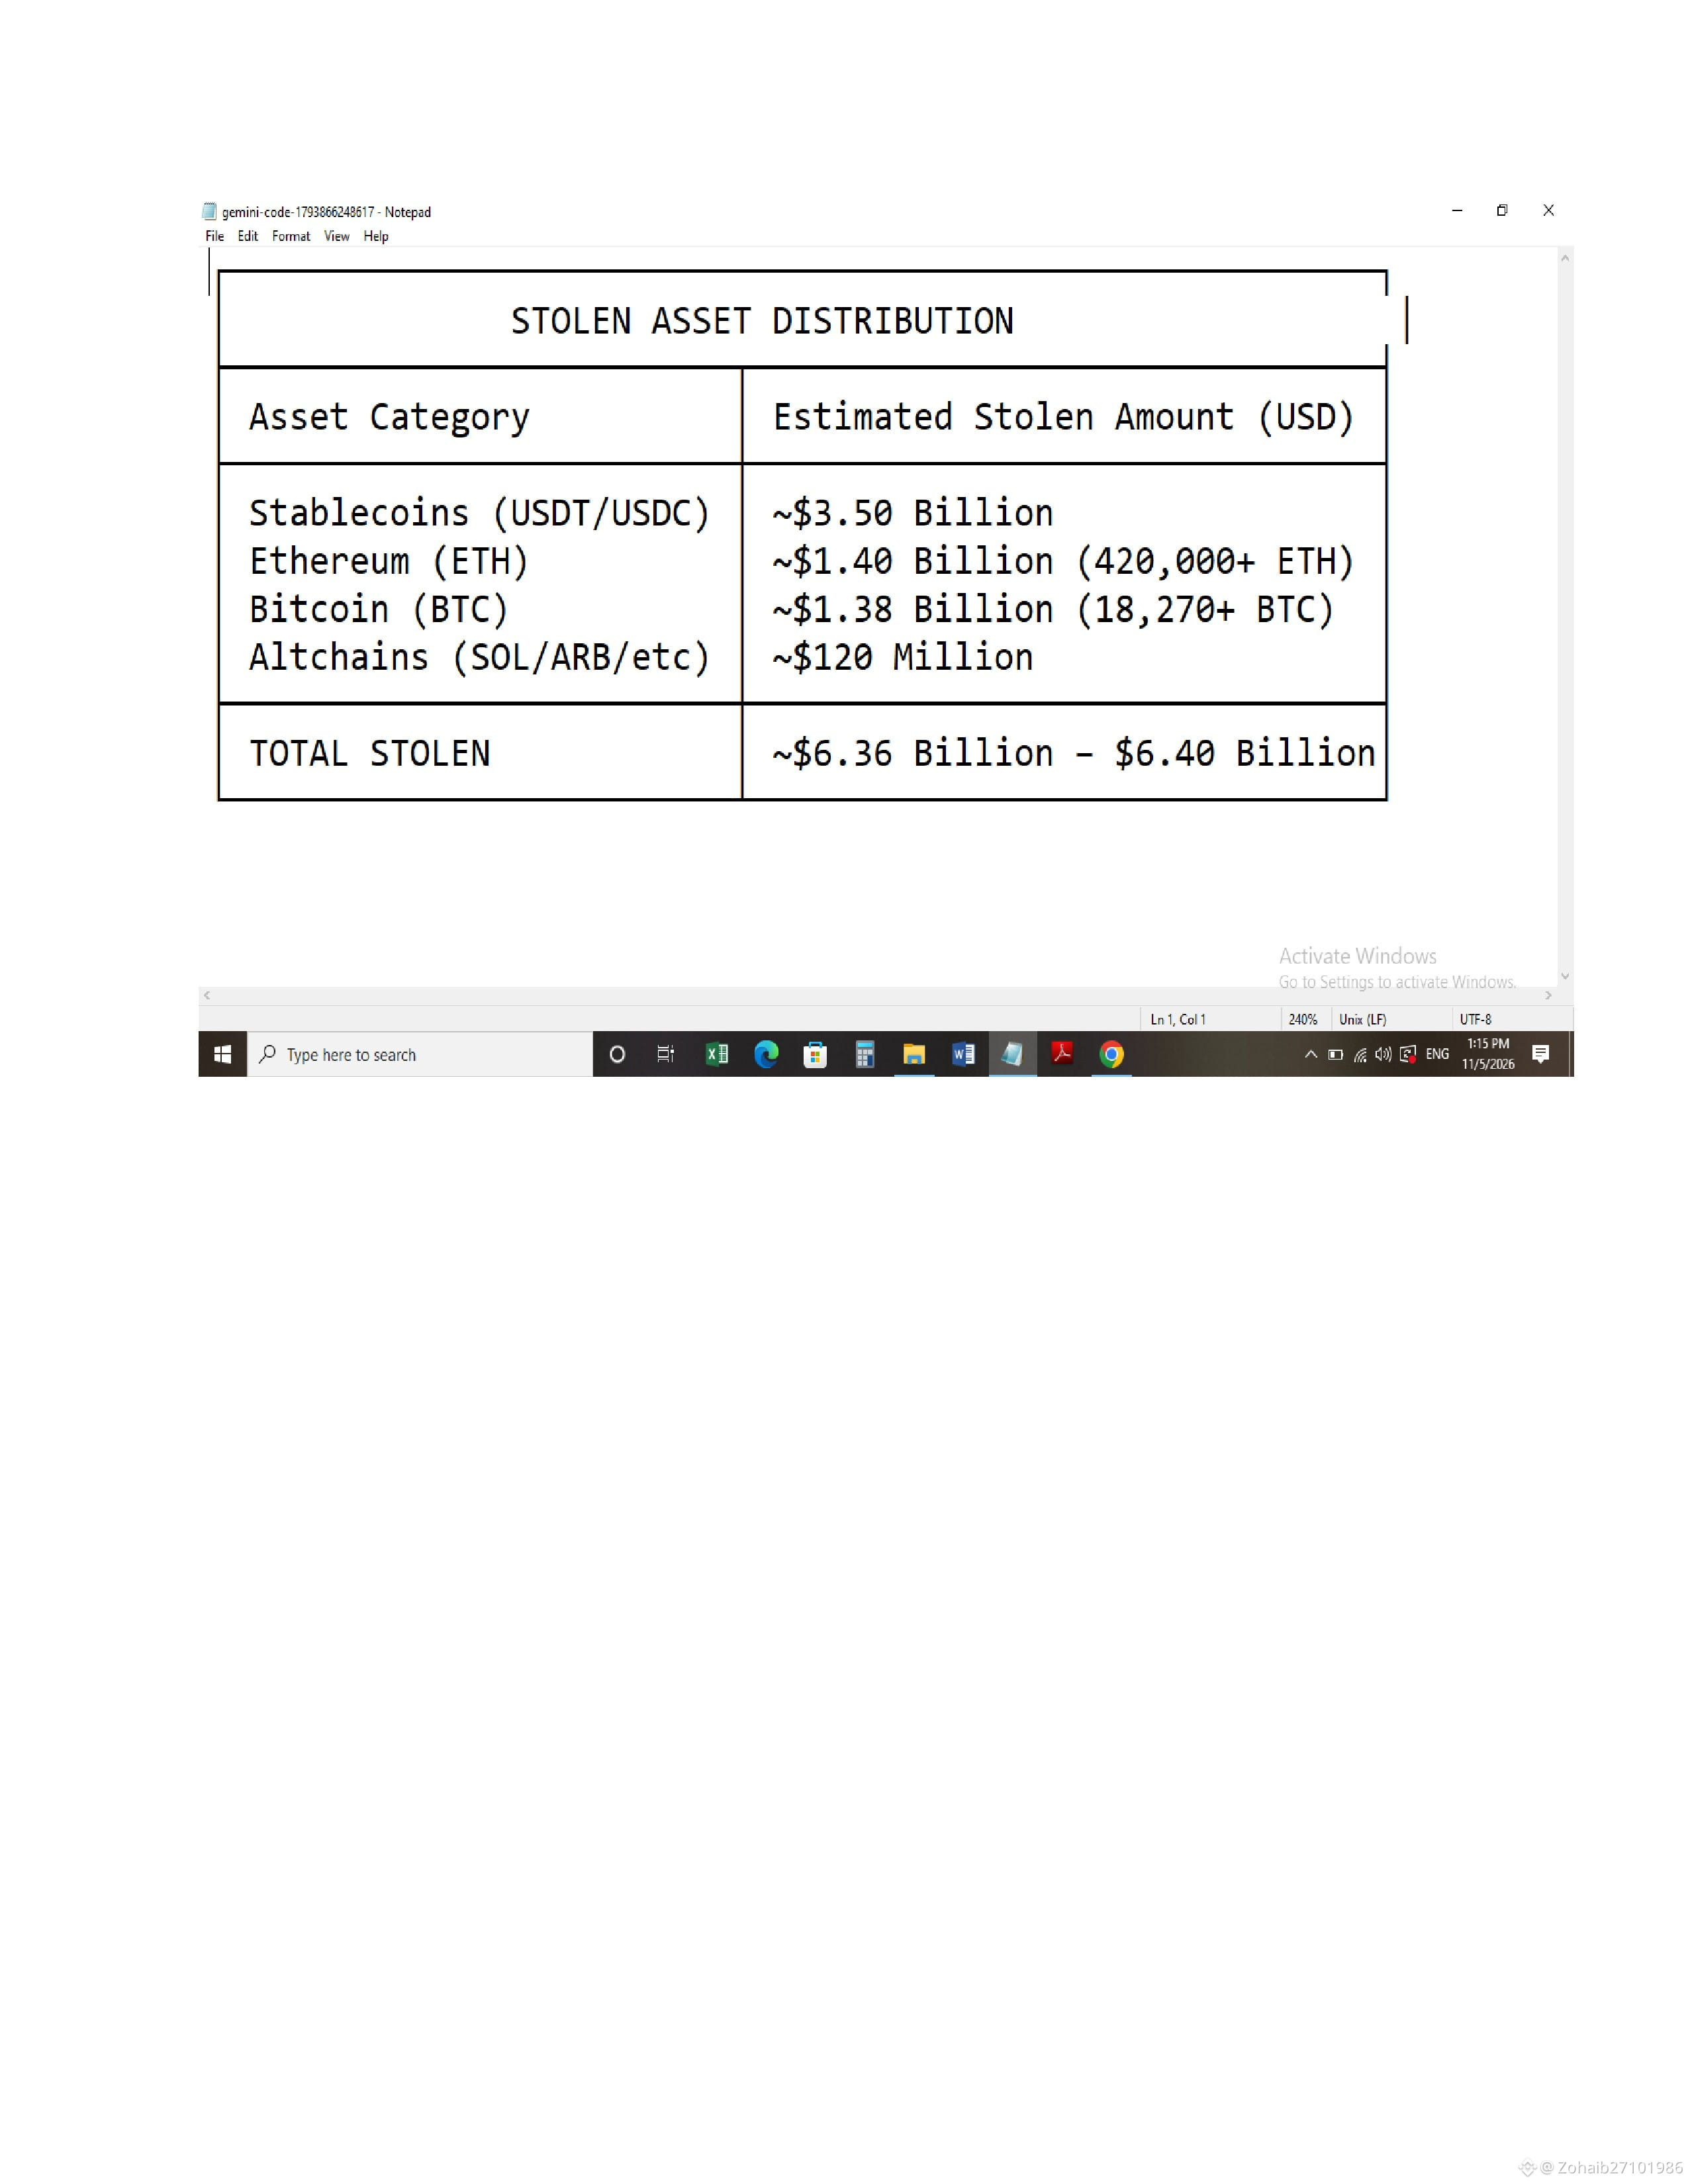
Vào ngày 29 tháng 10 năm 2026 (khoảng 20:05 UTC), Binance hứng chịu vụ vi phạm an ninh lớn nhất trong lịch sử tiền mã hóa. Kẻ tấn công đã rút khoảng 6,36–6,4 tỷ USD tài sản số trên 10 mạng blockchain khác nhau trong một cuộc tấn công phối hợp tốc độ cao, diễn ra chưa đầy 20 phút.
Chainalysis, TRM Labs và FBI với độ tin cậy cao quy kết vụ tấn công cho TraderTraitor (một đơn vị tinh nhuệ của Triều Tiên được nhà nước bảo trợ, thuộc mạng lưới Lazarus).
⚙️ Binance bị tấn công như thế nào (phân tích kỹ thuật)
Vụ tấn công dựa trên phương thức kết hợp xâm nhập máy trạm của nhân viên, khai thác hạ tầng ví nóng và ủy quyền hợp đồng thông minh được cấu hình sẵn.
Xâm nhập máy trạm và vi phạm hạ tầng:
Ban đầu, kẻ tấn công xâm nhập máy trạm/máy tính xách tay của một kỹ sư Binance thông qua phần mềm độc hại được thiết kế để tự xóa dấu vết.
Các cuộc điều tra sau đó phát hiện thêm những phương thức xâm nhập làm tổn hại hạ tầng ký giao dịch tự động cho ví nóng của Binance (bản thân khóa riêng không bị rò rỉ trực tiếp).
Khai thác EIP-7702 (công cụ vét tài sản trên Ethereum):
Trên Ethereum, kẻ tấn công sử dụng các ủy quyền EIP-7702 đã được ký trước và chuẩn bị từ nhiều tuần trước.
Chúng chuyển đổi một ví nóng chính của Binance thành hợp đồng vét tài sản mà chỉ địa chỉ chủ của kẻ tấn công mới có thể thực thi.
Việc này lập tức vét sạch tiền trong ví và tự động chuyển hướng mọi khoản tiền gửi đến sau đó theo thời gian thực.
Rút tài sản nhanh trên nhiều chuỗi:
Đồng thời trên 9 chuỗi khác (Tron, Solana, Arbitrum, BSC, Optimism, Base, Polygon, Avalanche, v.v.), các giao dịch chuyển tiền tự động đã ký đồng loạt rút tài sản ra ngoài.
Chỉ trong 2 phút, hơn 612 triệu USD USDT đã được chuyển khỏi riêng mạng Tron.
#BitcoinETFs #CryptocurrencyWealth #USDT🔥🔥🔥
💰 Phân tích giá trị và những gì bị đánh cắp
Chainalysis, TRM Labs và FBI với độ tin cậy cao quy kết vụ tấn công cho TraderTraitor (một đơn vị tinh nhuệ của Triều Tiên được nhà nước bảo trợ, thuộc mạng lưới Lazarus).
⚙️ Binance bị tấn công như thế nào (phân tích kỹ thuật)
Vụ tấn công dựa trên phương thức kết hợp xâm nhập máy trạm của nhân viên, khai thác hạ tầng ví nóng và ủy quyền hợp đồng thông minh được cấu hình sẵn.
Xâm nhập máy trạm và vi phạm hạ tầng:
Ban đầu, kẻ tấn công xâm nhập máy trạm/máy tính xách tay của một kỹ sư Binance thông qua phần mềm độc hại được thiết kế để tự xóa dấu vết.
Các cuộc điều tra sau đó phát hiện thêm những phương thức xâm nhập làm tổn hại hạ tầng ký giao dịch tự động cho ví nóng của Binance (bản thân khóa riêng không bị rò rỉ trực tiếp).
Khai thác EIP-7702 (công cụ vét tài sản trên Ethereum):
Trên Ethereum, kẻ tấn công sử dụng các ủy quyền EIP-7702 đã được ký trước và chuẩn bị từ nhiều tuần trước.
Chúng chuyển đổi một ví nóng chính của Binance thành hợp đồng vét tài sản mà chỉ địa chỉ chủ của kẻ tấn công mới có thể thực thi.
Việc này lập tức vét sạch tiền trong ví và tự động chuyển hướng mọi khoản tiền gửi đến sau đó theo thời gian thực.
Rút tài sản nhanh trên nhiều chuỗi:
Đồng thời trên 9 chuỗi khác (Tron, Solana, Arbitrum, BSC, Optimism, Base, Polygon, Avalanche, v.v.), các giao dịch chuyển tiền tự động đã ký đồng loạt rút tài sản ra ngoài.
Chỉ trong 2 phút, hơn 612 triệu USD USDT đã được chuyển khỏi riêng mạng Tron.
#BitcoinETFs #CryptocurrencyWealth #USDT🔥🔥🔥
💰 Phân tích giá trị và những gì bị đánh cắp