Tiền mã hóa: Vụ tấn công Binance bắt đầu bằng một buổi phỏng vấn xin việc giả
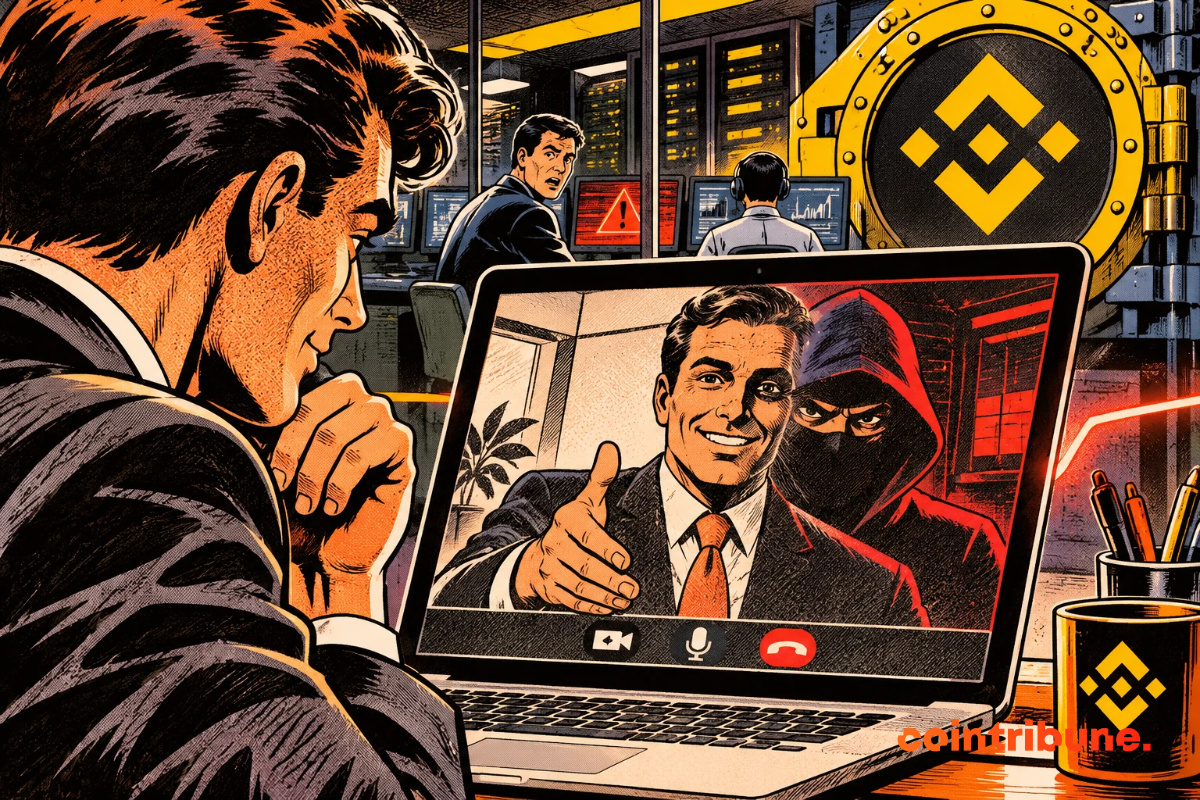
Một buổi phỏng vấn xin việc giả đã giúp tin tặc lây nhiễm máy tính của một kỹ sư Binance trước vụ đánh cắp 6.340 triệu đô la vào ngày 29 tháng 10 năm 2026. Trong báo cáo công bố ngày 3 tháng 11, sàn giao dịch tiền mã hóa mô tả một vụ xâm nhập được chuẩn bị trong nhiều tháng, với phần mềm độc hại, thông tin đăng nhập bị đánh cắp và việc lạm dụng một công cụ trí tuệ nhân tạo nội bộ.
Một kỹ sư đã tải xuống bài tập lập trình nhiễm mã độc sau hai buổi phỏng vấn giả.
Những kẻ tấn công đã sử dụng một công cụ AI nội bộ và thông tin đăng nhập triển khai bị đánh cắp.
Binance cho biết đã hoàn trả 98 % tài sản bị ảnh hưởng và chặn hoặc thu hồi 2.850 triệu đô la.
Tuyển dụng giả giúp kẻ tấn công xâm nhập Binance
Cuộc điều tra cho thấy chiến dịch kéo dài hơn nhiều so với dự đoán. Sau vụ tấn công Binance có liên quan đến tin tặc Triều Tiên, nền tảng đã dựng lại chuỗi sự kiện bắt đầu từ tháng 6 năm 2026, bốn tháng trước vụ đánh cắp.
Khi đó, một kỹ sư phụ trách hoạt động ví tiền mã hóa đã tải xuống một bộ cài Homebrew bị chỉnh sửa trong lúc tìm kiếm công cụ lập trình có hỗ trợ AI.
Homebrew là trình quản lý gói phần mềm thường được các nhà phát triển macOS và Linux sử dụng.
Binance phát hiện bất thường, thay máy tính của nhân viên và cấp lại thông tin đăng nhập bị ảnh hưởng. Tuy nhiên, tin tặc đã thu thập được thông tin về vai trò của kỹ sư này và các đồng nghiệp.
Một chiến dịch thứ hai bắt đầu vào tháng 9.
Một kỹ sư khác nhận được lời mời làm việc thông qua một nền tảng tuyển dụng hợp pháp. Người tự xưng là nhà tuyển dụng giới thiệu mình là giám đốc dự án của một công ty.
$BNB
$LINK
$MACI.US
#hakeo
Một buổi phỏng vấn xin việc giả đã giúp tin tặc lây nhiễm máy tính của một kỹ sư Binance trước vụ đánh cắp 6.340 triệu đô la vào ngày 29 tháng 10 năm 2026. Trong báo cáo công bố ngày 3 tháng 11, sàn giao dịch tiền mã hóa mô tả một vụ xâm nhập được chuẩn bị trong nhiều tháng, với phần mềm độc hại, thông tin đăng nhập bị đánh cắp và việc lạm dụng một công cụ trí tuệ nhân tạo nội bộ.
Một kỹ sư đã tải xuống bài tập lập trình nhiễm mã độc sau hai buổi phỏng vấn giả.
Những kẻ tấn công đã sử dụng một công cụ AI nội bộ và thông tin đăng nhập triển khai bị đánh cắp.
Binance cho biết đã hoàn trả 98 % tài sản bị ảnh hưởng và chặn hoặc thu hồi 2.850 triệu đô la.
Tuyển dụng giả giúp kẻ tấn công xâm nhập Binance
Cuộc điều tra cho thấy chiến dịch kéo dài hơn nhiều so với dự đoán. Sau vụ tấn công Binance có liên quan đến tin tặc Triều Tiên, nền tảng đã dựng lại chuỗi sự kiện bắt đầu từ tháng 6 năm 2026, bốn tháng trước vụ đánh cắp.
Khi đó, một kỹ sư phụ trách hoạt động ví tiền mã hóa đã tải xuống một bộ cài Homebrew bị chỉnh sửa trong lúc tìm kiếm công cụ lập trình có hỗ trợ AI.
Homebrew là trình quản lý gói phần mềm thường được các nhà phát triển macOS và Linux sử dụng.
Binance phát hiện bất thường, thay máy tính của nhân viên và cấp lại thông tin đăng nhập bị ảnh hưởng. Tuy nhiên, tin tặc đã thu thập được thông tin về vai trò của kỹ sư này và các đồng nghiệp.
Một chiến dịch thứ hai bắt đầu vào tháng 9.
Một kỹ sư khác nhận được lời mời làm việc thông qua một nền tảng tuyển dụng hợp pháp. Người tự xưng là nhà tuyển dụng giới thiệu mình là giám đốc dự án của một công ty.
$BNB
$LINK
$MACI.US
#hakeo