
🚨 SỰ CỐ AN NINH CỦA BINANCE NGÀY 29 THÁNG 10: LỜI CẢNH BÁO MÀ TOÀN BỘ NGÀNH TIỀN MÃ HÓA CẦN NGHIÊM TÚC LƯU Ý.
Binance đã chia sẻ thêm chi tiết về diễn biến vụ tấn công ngày 29 tháng 10, và những phát hiện này cho thấy một điểm yếu nghiêm trọng mà mọi nền tảng tiền mã hóa cần khắc phục.
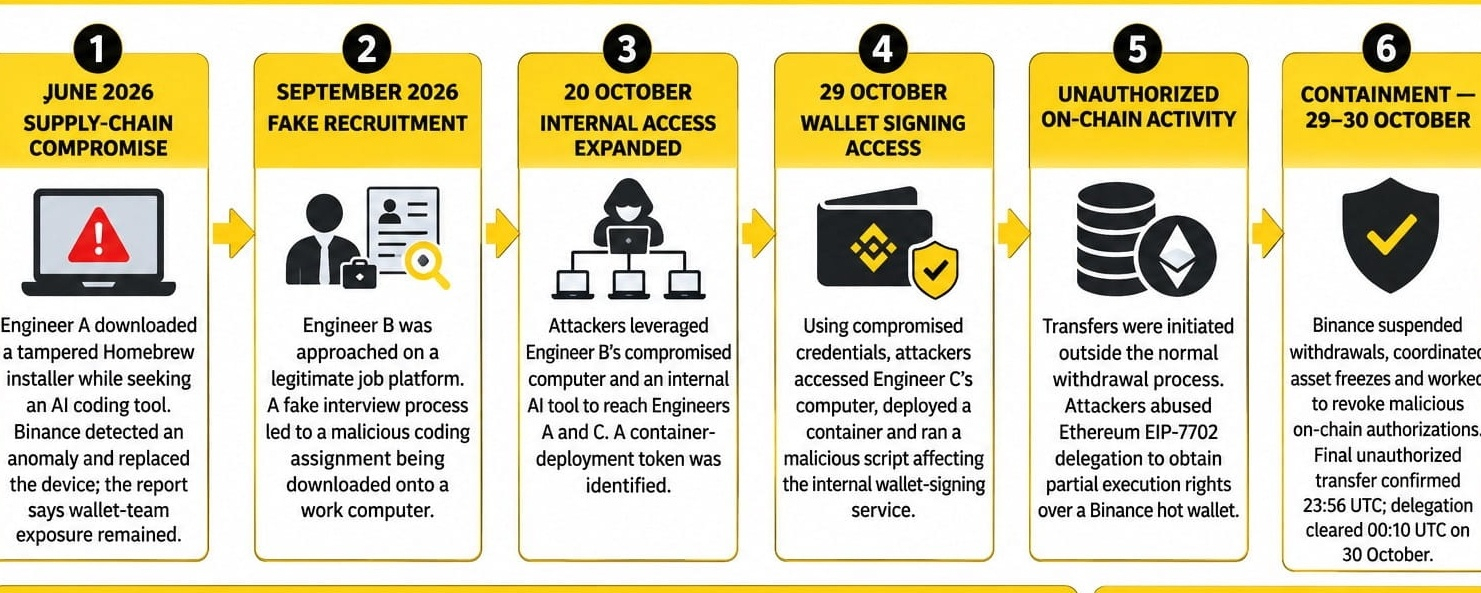
Theo bản cập nhật điều tra ngày 3 tháng 11 của Binance, đây không đơn thuần là vụ đánh cắp khóa riêng tư. Theo thông tin được công bố, những kẻ tấn công đã sử dụng các buổi phỏng vấn tuyển dụng giả, phần mềm độc hại và quyền truy cập của nhân viên bị xâm phạm để xâm nhập vào các hệ thống nội bộ.
Sau đây là những phát hiện chính:
🔹 Cuộc tấn công bắt đầu như thế nào?
Theo thông tin được đưa ra, những kẻ tấn công đã tiếp cận nhân viên thông qua các buổi phỏng vấn xin việc giả mạo và phần mềm độc hại, cuối cùng xâm nhập vào thiết bị và thông tin đăng nhập nội bộ.
🔹 Chúng tiếp cận hoạt động ví bằng cách nào?
Quyền truy cập nội bộ bị xâm phạm được sử dụng cùng với việc lạm dụng cơ chế ủy quyền EIP-7702 của Ethereum để giành quyền thực thi trái phép đối với ví nóng của Binance.
🔹 Những gì bị ảnh hưởng?
Khoảng 6,34 tỷ USD tài sản số có liên quan, bao gồm XRP, SOL, OP, BTC và ETH.
🔹 Tiến độ khắc phục của Binance
Đến ngày 31 tháng 10, Binance cho biết khoảng 2,85 tỷ USD đã bị đóng băng hoặc chặn lại, trong khi 98% tài sản token bị ảnh hưởng đã được bổ sung.
🔹 Ai chịu trách nhiệm?
Binance cho biết FBI quy trách nhiệm vụ việc này cho Triều Tiên (DPRK).
🔹 Binance đã làm gì kể từ đó?
Sàn giao dịch cho biết họ đã xây dựng lại các hệ thống ví bị ảnh hưởng, thay thế thiết bị bị xâm phạm, tăng cường kiểm soát quyền truy cập và bắt đầu một cuộc đánh giá an ninh mạng độc lập.
GÓC NHÌN CỦA TÔI VỀ THỊ TRƯỜNG:
Có một bài học quan trọng mà tôi nhận thấy: bảo mật tiền mã hóa không chỉ xoay quanh khóa riêng tư, ví lạnh hay công nghệ blockchain.
Đôi khi, mắt xích dễ bị tổn thương nhất chính là con người.
Một buổi phỏng vấn giả mạo, một lần tải phần mềm nguy hiểm hoặc một tài khoản nhân viên bị xâm phạm cũng có thể tạo ra rủi ro nghiêm trọng cho toàn bộ nền tảng tài chính.
Theo tôi, những ưu tiên trong thời gian tới nên là:
• Tăng cường an ninh nội bộ và bảo vệ nhân viên.
• Kiểm toán an ninh mạng độc lập.
• Cải thiện hệ thống ủy quyền ví.
• Phát hiện và ứng phó với mối đe dọa nhanh hơn.
• Minh bạch hoàn toàn và bảo vệ tài sản của người dùng.
Tiền mã hóa đang phát triển, nhưng các hệ thống bảo mật cần phát triển nhanh hơn nữa.
Theo bạn, rủi ro bảo mật lớn nhất là gì: nhân viên bị xâm phạm, các cuộc tấn công độc hại ứng dụng AI hay lỗ hổng ở ví nóng?
Hãy cùng thảo luận.