
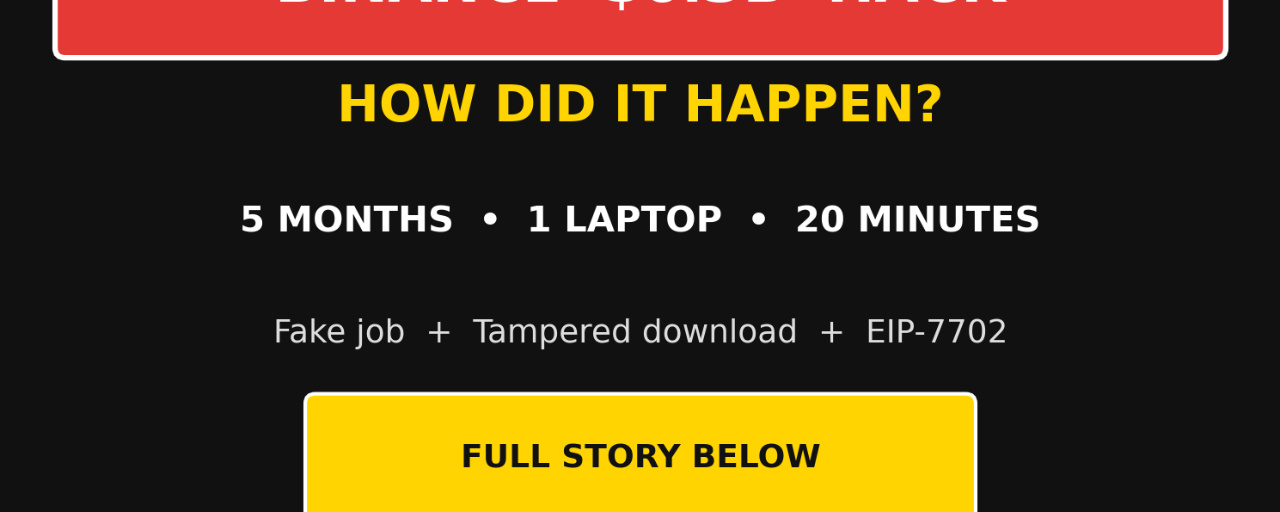
🔴 Vụ hack Binance trị giá 6,3 tỷ USD đã xảy ra như thế nào? Xâm nhập trong 5 tháng, đánh cắp trong 20 phút
Tháng 6: Một kỹ sư DevOps của Wallet đã tải nhầm trình cài đặt Homebrew bị chỉnh sửa khi cố cài đặt công cụ lập trình AI.
Tháng 9: Một kỹ sư khác bị kẻ giả danh nhà tuyển dụng tiếp cận dưới vỏ bọc phỏng vấn xin việc và yêu cầu tải xuống một kho mã độc hại.
20 thg 10: Dùng những máy tính đó cùng công cụ AI nội bộ của Binance, họ tiếp tục xâm nhập máy tính của thêm 2 kỹ sư. Họ cũng lấy được token có quyền triển khai container.
29 thg 10: Dùng thông tin xác thực đánh cắp từ máy tính của Kỹ sư C, họ triển khai một container và chạy mã độc. Mã này truy cập được dịch vụ ký giao dịch ví nội bộ của Binance và vượt qua các bước kiểm tra rút tiền thông thường.
Trên Ethereum, kẻ tấn công dùng 50 ủy quyền EIP-7702 đã ký trước để chuyển quyền kiểm soát ví nóng Binance 14 sang hợp đồng của chúng, rồi rút đi 167,464 ETH + 1.615B USDT. Trên 10 blockchain khác, tổng số tài sản bị lấy đi vào khoảng ~$6.34B, bao gồm 233.46M XRP, ~970,500 SOL và 18,270 BTC; phần lớn diễn ra chỉ trong vòng 20 phút.
Tại sao đóng chức năng rút tiền lại không ngăn được vụ việc? Các ủy quyền EIP-7702 độc hại đã tồn tại trên blockchain; ví MPC không có khóa riêng tư đơn lẻ để thu hồi chúng, nên cần một quy trình đặc biệt để xử lý.
Thủ phạm là ai? TRM Labs và FBI cho rằng đây là TraderTraitor của Triều Tiên (cũng chính nhóm này đứng sau vụ Bybit trị giá $1.5B), còn Triều Tiên phủ nhận. Binance cho biết họ không tìm thấy bằng chứng về việc khóa riêng tư bị rò rỉ.
Hiện tại: Khoảng ~$2.85B đã bị đóng băng/chặn lại; Binance cho biết đã bổ sung lại khoảng 98% số tiền.
Lưu ý: Đây là báo cáo sơ bộ ngày 3 tháng 11 của Binance cùng thông tin từ TRM Labs/FBI; báo cáo hậu kiểm đầy đủ và đánh giá độc lập vẫn chưa được công bố.