Cuộc tấn công không bắt đầu bằng mã độc. Nó bắt đầu bằng một buổi phỏng vấn xin việc giả mạo.
Binance đã tiết lộ cách tin tặc từng bước xâm nhập vào hạ tầng ví của công ty thông qua một chiến dịch nhiều giai đoạn.
Dưới đây là dòng thời gian:
Tháng 6: Phần mềm độc hại ngụy trang thành công cụ phát triển AI đã làm lộ thông tin về đội ngũ phụ trách ví của Binance.
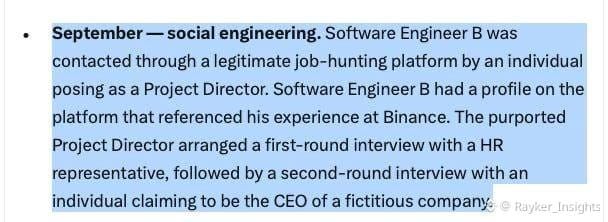
Tháng 9: Tin tặc giả danh nhà tuyển dụng và dùng các buổi phỏng vấn giả để lừa một kỹ sư khác tải phần mềm độc hại.
Ngày 20 tháng 10: Chúng khai thác một máy tính bị xâm nhập và công cụ AI nội bộ để tiếp cận thêm nhiều kỹ sư.
Ngày 29 tháng 10: Thông tin đăng nhập bị đánh cắp cùng quyền triển khai đã được sử dụng để can thiệp vào các hoạt động ký giao dịch ví nội bộ.
Có một chi tiết đáng chú ý: Binance cho biết đội ngũ bảo mật của họ đã phát hiện và ngăn chặn 57 cuộc tấn công mạng bị nghi có liên quan đến Triều Tiên trong năm 2026.
Tuy nhiên, vụ việc này cho thấy việc đối phó với các kỹ thuật thao túng tâm lý tinh vi khó khăn đến mức nào.
Điều tôi rút ra:
Bảo mật blockchain không chỉ là bảo vệ khóa riêng tư và hợp đồng thông minh.
Đó còn là bảo vệ con người, thiết bị, thông tin đăng nhập và quyền truy cập nội bộ.
Mắt xích yếu nhất trong một hệ thống bảo mật cao có thể không phải là bản thân công nghệ.
Mà có thể là con người ngồi sau bàn phím.
$BNB #CryptoSecurity #CyberSecurity
Binance đã tiết lộ cách tin tặc từng bước xâm nhập vào hạ tầng ví của công ty thông qua một chiến dịch nhiều giai đoạn.
Dưới đây là dòng thời gian:
Tháng 6: Phần mềm độc hại ngụy trang thành công cụ phát triển AI đã làm lộ thông tin về đội ngũ phụ trách ví của Binance.
Tháng 9: Tin tặc giả danh nhà tuyển dụng và dùng các buổi phỏng vấn giả để lừa một kỹ sư khác tải phần mềm độc hại.
Ngày 20 tháng 10: Chúng khai thác một máy tính bị xâm nhập và công cụ AI nội bộ để tiếp cận thêm nhiều kỹ sư.
Ngày 29 tháng 10: Thông tin đăng nhập bị đánh cắp cùng quyền triển khai đã được sử dụng để can thiệp vào các hoạt động ký giao dịch ví nội bộ.
Có một chi tiết đáng chú ý: Binance cho biết đội ngũ bảo mật của họ đã phát hiện và ngăn chặn 57 cuộc tấn công mạng bị nghi có liên quan đến Triều Tiên trong năm 2026.
Tuy nhiên, vụ việc này cho thấy việc đối phó với các kỹ thuật thao túng tâm lý tinh vi khó khăn đến mức nào.
Điều tôi rút ra:
Bảo mật blockchain không chỉ là bảo vệ khóa riêng tư và hợp đồng thông minh.
Đó còn là bảo vệ con người, thiết bị, thông tin đăng nhập và quyền truy cập nội bộ.
Mắt xích yếu nhất trong một hệ thống bảo mật cao có thể không phải là bản thân công nghệ.
Mà có thể là con người ngồi sau bàn phím.
$BNB #CryptoSecurity #CyberSecurity