Tôi đã đọc báo cáo về vụ bị đánh cắp của Binance hai lần. Con số 6,3 tỷ lướt qua mắt tôi, điều khiến tôi dừng lại là kỹ sư B đã sập bẫy như thế nào.
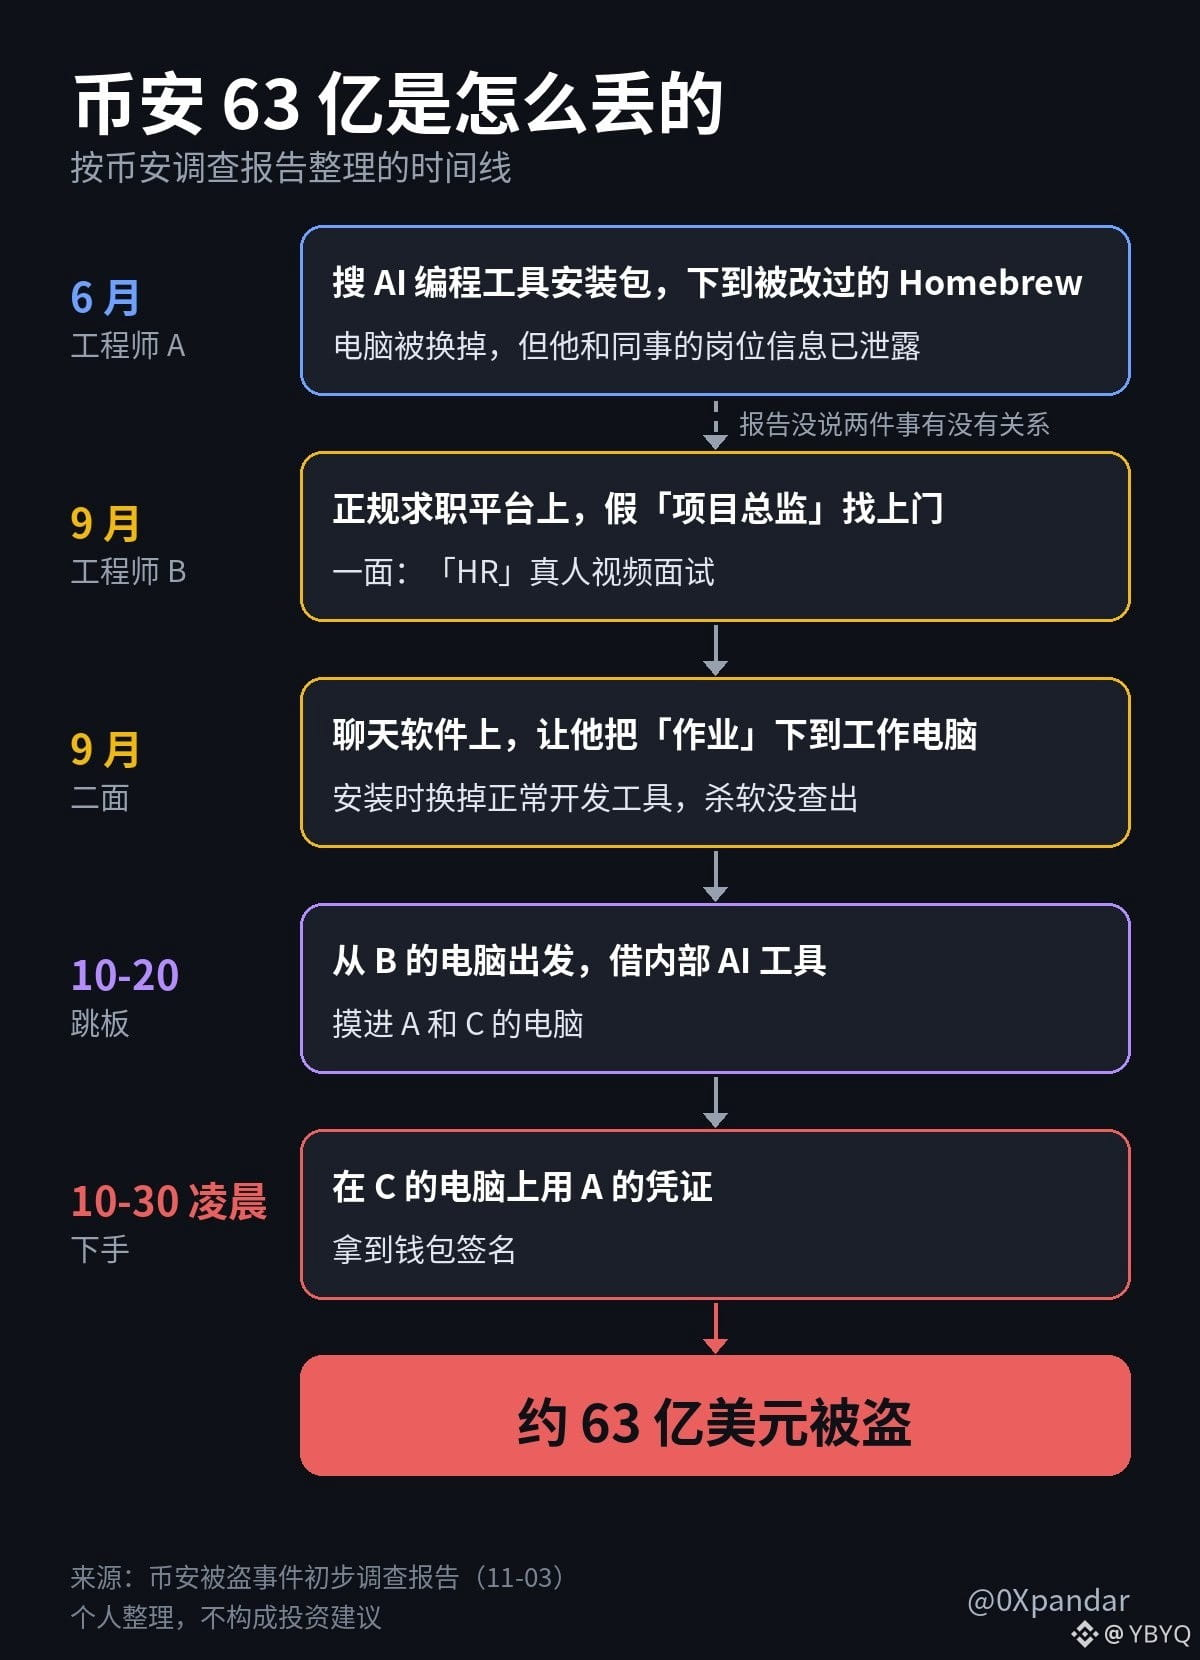
Anh ấy bị một “giám đốc dự án” chủ động liên hệ trên một nền tảng tìm việc uy tín. Vòng đầu là phỏng vấn video trực tiếp với HR, đối phương còn gửi tài khoản mạng xã hội của mình cho anh xem, trong đó toàn ảnh đời thường.
Vòng hai chuyển sang một ứng dụng nhắn tin. Gần kết thúc, đối phương bảo anh tải một “bài tập” về máy tính công việc. Mã độc chạy ngay trong lúc cài đặt, âm thầm thay một công cụ phát triển bình thường trên máy tính của anh bằng phiên bản độc hại. Phần mềm diệt virus không phát hiện ra.
Một kỹ sư khác, A, còn bị sập bẫy sớm hơn, từ tháng 6. Anh ấy định cài một công cụ lập trình AI, tìm bộ cài trên công cụ tìm kiếm nhưng tải nhầm gói cài đặt Homebrew đã bị chỉnh sửa. Đội bảo mật phát hiện máy tính đó bị thay thế ngay lúc ấy, nhưng thông tin về vị trí công việc của anh và đồng nghiệp đã lọt vào tay đối phương. Tôi đoán B bị nhắm đến theo cách này.
Ngày 20 tháng 10, hacker dùng máy tính của B làm bàn đạp, lợi dụng công cụ AI nội bộ để xâm nhập máy tính của A và một kỹ sư khác là C. Rạng sáng ngày 30 tháng 10, chúng dùng thông tin xác thực của A để lần theo dấu vết đến chữ ký ví.
Đọc xong, phản ứng đầu tiên của tôi là: dân crypto ngày nào cũng gặp những chiêu trò kiểu này, chỉ là chúng được diễn đạt theo cách khác.
Trong giới crypto, phỏng vấn được đổi thành “hợp tác dự án”, “lời mời thử nghiệm kín”, “tuyển đại sứ”. Chiêu trò y hệt nhau: trước tiên trò chuyện cho thân, rồi bảo bạn tải bản thử nghiệm, chạy một tập lệnh hoặc cài một ứng dụng họp trực tuyến được chỉ định.
Ngay trong tin nhắn riêng của tôi cũng có:〔Ảnh chụp tin nhắn đáng ngờ + đối phương bảo bạn cài thứ gì〕
Binance cho biết trong năm nay họ đã ngăn chặn 57 vụ tấn công bị nghi do Triều Tiên thực hiện. Thủ đoạn bao gồm phỏng vấn giả, phần mềm độc hại giả dạng công cụ phát triển, tiện ích trình duyệt bị chỉnh sửa và ứng dụng họp video giả mạo.
Ngăn chặn được 57 vụ, chỉ cần lọt một vụ là mất 6,3 tỷ USD.
Vì vậy, sau khi đọc báo cáo, tôi cũng kiểm tra máy tính của mình một lượt:〔Bạn đã kiểm tra những gì, kiểm tra thế nào và phát hiện ra điều gì〕
Cos nói rằng đừng chỉ cười chê mấy kỹ sư này kém cỏi; đến khi chính mình bị tấn công mới biết có bao nhiêu mánh khóe. Tôi đồng ý. Cả một đội ngũ bảo mật của Binance còn sập bẫy, một người như chúng ta càng không được chủ quan.
Tôi tự đặt ra ba nguyên tắc:
1. Bất cứ thứ gì người khác bảo tôi tải xuống, cài đặt hay chạy, tôi đều không đụng đến trên máy tính và điện thoại dùng để giữ tiền mã hóa.
2. Ví, tiện ích và công cụ phát triển, tôi chỉ truy cập từ trang web chính thức. Tự gõ địa chỉ hoặc dùng dấu trang đã lưu từ trước, không nhấp vào kết quả tìm kiếm.
3. Nếu đang nói chuyện về “phỏng vấn” hay “hợp tác” mà họ bảo tôi cài phần mềm, chạy mã hoặc bật chia sẻ màn hình, tôi sẽ kết thúc ngay.
Thiết bị giữ tiền mã hóa chỉ dùng cho đúng một việc là giữ tiền mã hóa. Dương Hải Ba của ViaBTC chỉ trích Binance, điều đầu tiên ông nêu là việc viết mã, trò chuyện và lướt web không được tách biệt khỏi môi trường sản xuất. Với mỗi cá nhân chúng ta, điều đó có nghĩa là dùng một thiết bị để trò chuyện và tải xuống, một thiết bị khác để ký giao dịch và chuyển tiền; điện thoại cũ cũng được.
Ngoài ra, video trực tiếp và tài khoản đầy ảnh đời thường chẳng chứng minh được gì cả. B đã sập bẫy vì chuyện này. Đừng hỏi đối phương có thật hay không, hãy nhìn xem họ yêu cầu bạn làm gì. Hễ họ muốn bạn cài thứ gì đó trên máy tính của mình thì đừng nói chuyện nữa.
Nếu gần đây bạn cũng nhận được tin nhắn riêng tương tự, hãy chụp màn hình rồi đăng vào phần bình luận, nhớ che thông tin cá nhân. Tôi sẽ cùng bạn xem xét.
#Nhắcnhởtránhbẫy
#避坑提醒 #crypto #meme #BSC
Anh ấy bị một “giám đốc dự án” chủ động liên hệ trên một nền tảng tìm việc uy tín. Vòng đầu là phỏng vấn video trực tiếp với HR, đối phương còn gửi tài khoản mạng xã hội của mình cho anh xem, trong đó toàn ảnh đời thường.
Vòng hai chuyển sang một ứng dụng nhắn tin. Gần kết thúc, đối phương bảo anh tải một “bài tập” về máy tính công việc. Mã độc chạy ngay trong lúc cài đặt, âm thầm thay một công cụ phát triển bình thường trên máy tính của anh bằng phiên bản độc hại. Phần mềm diệt virus không phát hiện ra.
Một kỹ sư khác, A, còn bị sập bẫy sớm hơn, từ tháng 6. Anh ấy định cài một công cụ lập trình AI, tìm bộ cài trên công cụ tìm kiếm nhưng tải nhầm gói cài đặt Homebrew đã bị chỉnh sửa. Đội bảo mật phát hiện máy tính đó bị thay thế ngay lúc ấy, nhưng thông tin về vị trí công việc của anh và đồng nghiệp đã lọt vào tay đối phương. Tôi đoán B bị nhắm đến theo cách này.
Ngày 20 tháng 10, hacker dùng máy tính của B làm bàn đạp, lợi dụng công cụ AI nội bộ để xâm nhập máy tính của A và một kỹ sư khác là C. Rạng sáng ngày 30 tháng 10, chúng dùng thông tin xác thực của A để lần theo dấu vết đến chữ ký ví.
Đọc xong, phản ứng đầu tiên của tôi là: dân crypto ngày nào cũng gặp những chiêu trò kiểu này, chỉ là chúng được diễn đạt theo cách khác.
Trong giới crypto, phỏng vấn được đổi thành “hợp tác dự án”, “lời mời thử nghiệm kín”, “tuyển đại sứ”. Chiêu trò y hệt nhau: trước tiên trò chuyện cho thân, rồi bảo bạn tải bản thử nghiệm, chạy một tập lệnh hoặc cài một ứng dụng họp trực tuyến được chỉ định.
Ngay trong tin nhắn riêng của tôi cũng có:〔Ảnh chụp tin nhắn đáng ngờ + đối phương bảo bạn cài thứ gì〕
Binance cho biết trong năm nay họ đã ngăn chặn 57 vụ tấn công bị nghi do Triều Tiên thực hiện. Thủ đoạn bao gồm phỏng vấn giả, phần mềm độc hại giả dạng công cụ phát triển, tiện ích trình duyệt bị chỉnh sửa và ứng dụng họp video giả mạo.
Ngăn chặn được 57 vụ, chỉ cần lọt một vụ là mất 6,3 tỷ USD.
Vì vậy, sau khi đọc báo cáo, tôi cũng kiểm tra máy tính của mình một lượt:〔Bạn đã kiểm tra những gì, kiểm tra thế nào và phát hiện ra điều gì〕
Cos nói rằng đừng chỉ cười chê mấy kỹ sư này kém cỏi; đến khi chính mình bị tấn công mới biết có bao nhiêu mánh khóe. Tôi đồng ý. Cả một đội ngũ bảo mật của Binance còn sập bẫy, một người như chúng ta càng không được chủ quan.
Tôi tự đặt ra ba nguyên tắc:
1. Bất cứ thứ gì người khác bảo tôi tải xuống, cài đặt hay chạy, tôi đều không đụng đến trên máy tính và điện thoại dùng để giữ tiền mã hóa.
2. Ví, tiện ích và công cụ phát triển, tôi chỉ truy cập từ trang web chính thức. Tự gõ địa chỉ hoặc dùng dấu trang đã lưu từ trước, không nhấp vào kết quả tìm kiếm.
3. Nếu đang nói chuyện về “phỏng vấn” hay “hợp tác” mà họ bảo tôi cài phần mềm, chạy mã hoặc bật chia sẻ màn hình, tôi sẽ kết thúc ngay.
Thiết bị giữ tiền mã hóa chỉ dùng cho đúng một việc là giữ tiền mã hóa. Dương Hải Ba của ViaBTC chỉ trích Binance, điều đầu tiên ông nêu là việc viết mã, trò chuyện và lướt web không được tách biệt khỏi môi trường sản xuất. Với mỗi cá nhân chúng ta, điều đó có nghĩa là dùng một thiết bị để trò chuyện và tải xuống, một thiết bị khác để ký giao dịch và chuyển tiền; điện thoại cũ cũng được.
Ngoài ra, video trực tiếp và tài khoản đầy ảnh đời thường chẳng chứng minh được gì cả. B đã sập bẫy vì chuyện này. Đừng hỏi đối phương có thật hay không, hãy nhìn xem họ yêu cầu bạn làm gì. Hễ họ muốn bạn cài thứ gì đó trên máy tính của mình thì đừng nói chuyện nữa.
Nếu gần đây bạn cũng nhận được tin nhắn riêng tương tự, hãy chụp màn hình rồi đăng vào phần bình luận, nhớ che thông tin cá nhân. Tôi sẽ cùng bạn xem xét.
#Nhắcnhởtránhbẫy
#避坑提醒 #crypto #meme #BSC