@Ahli Hidaya

Đăng
--
Ahli Hidaya
·
--
🚨 LỖ HỔNG AN NINH: Binance ngăn chặn 57 vụ tấn công mạng bị nghi có liên quan đến Triều Tiên trong năm 2026
Đồng sáng lập Binance Yi He đã tiết lộ những thông tin quan trọng sau sự cố an ninh gần đây, hé lộ mối đe dọa mạng khổng lồ và dai dẳng nhắm vào sàn giao dịch trong suốt năm 2026.
🔑 Điểm chính:
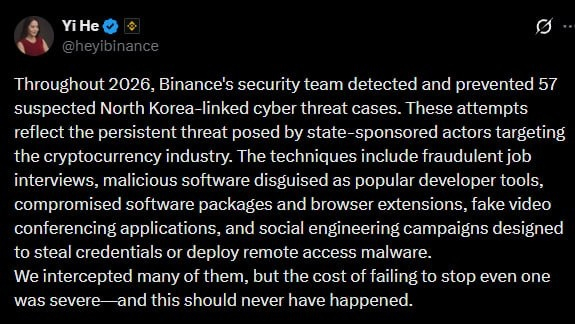
Ngăn chặn 57 vụ tấn công: Đội ngũ bảo mật của Binance đã phát hiện và chặn thành công 57 vụ tấn công mạng tinh vi có liên quan đến các nhóm đe dọa bị nghi thuộc Triều Tiên (TraderTraitor/Lazarus) vào đầu năm 2026.
Chiến thuật được sử dụng: Tin tặc triển khai các thủ đoạn kỹ nghệ xã hội tinh vi, bao gồm phỏng vấn tuyển dụng giả, gói phần mềm độc hại dành cho nhà phát triển, công cụ AI bị xâm nhập và phần mềm hội nghị truyền hình giả mạo.
Tuyên bố của Yi He: “Chúng tôi đã ngăn chặn được nhiều vụ, nhưng cái giá phải trả nếu không chặn được dù chỉ một vụ cũng rất nghiêm trọng—và điều này lẽ ra không bao giờ được xảy ra,” Yi He phát biểu, thừa nhận sự cố đồng thời tái khẳng định cam kết bảo mật của Binance.
Bù đắp 98% tài sản: Thể hiện khả năng phục hồi hàng đầu trong ngành, Binance đã dùng nguồn dự trữ của mình để bù đắp 98% tài sản token bị đánh cắp, đảm bảo #SAFU cho tất cả người dùng.
💡 Góc nhìn ngành: Các mối đe dọa mạng trong Web3 đang đạt đến mức độ tinh vi chưa từng có. Chiến lược giảm thiểu quyết liệt, khoản đầu tư lớn vào công nghệ phát hiện mối đe dọa dựa trên AI và việc nhanh chóng bù đắp tiền của Binance thiết lập một tiêu chuẩn bảo mật và bảo vệ người dùng vững chắc cho toàn bộ hệ sinh thái tiền mã hóa.
Bạn nghĩ gì về các biện pháp bảo mật của sàn giao dịch trong thời gian tới? Hãy cùng thảo luận trong phần bình luận bên dưới! 👇
#Binance #Security #CryptoNews #Web3 #SAFU #BinanceSquare$BTC $BNB
#dyor
Đồng sáng lập Binance Yi He đã tiết lộ những thông tin quan trọng sau sự cố an ninh gần đây, hé lộ mối đe dọa mạng khổng lồ và dai dẳng nhắm vào sàn giao dịch trong suốt năm 2026.
🔑 Điểm chính:
Ngăn chặn 57 vụ tấn công: Đội ngũ bảo mật của Binance đã phát hiện và chặn thành công 57 vụ tấn công mạng tinh vi có liên quan đến các nhóm đe dọa bị nghi thuộc Triều Tiên (TraderTraitor/Lazarus) vào đầu năm 2026.
Chiến thuật được sử dụng: Tin tặc triển khai các thủ đoạn kỹ nghệ xã hội tinh vi, bao gồm phỏng vấn tuyển dụng giả, gói phần mềm độc hại dành cho nhà phát triển, công cụ AI bị xâm nhập và phần mềm hội nghị truyền hình giả mạo.
Tuyên bố của Yi He: “Chúng tôi đã ngăn chặn được nhiều vụ, nhưng cái giá phải trả nếu không chặn được dù chỉ một vụ cũng rất nghiêm trọng—và điều này lẽ ra không bao giờ được xảy ra,” Yi He phát biểu, thừa nhận sự cố đồng thời tái khẳng định cam kết bảo mật của Binance.
Bù đắp 98% tài sản: Thể hiện khả năng phục hồi hàng đầu trong ngành, Binance đã dùng nguồn dự trữ của mình để bù đắp 98% tài sản token bị đánh cắp, đảm bảo #SAFU cho tất cả người dùng.
💡 Góc nhìn ngành: Các mối đe dọa mạng trong Web3 đang đạt đến mức độ tinh vi chưa từng có. Chiến lược giảm thiểu quyết liệt, khoản đầu tư lớn vào công nghệ phát hiện mối đe dọa dựa trên AI và việc nhanh chóng bù đắp tiền của Binance thiết lập một tiêu chuẩn bảo mật và bảo vệ người dùng vững chắc cho toàn bộ hệ sinh thái tiền mã hóa.
Bạn nghĩ gì về các biện pháp bảo mật của sàn giao dịch trong thời gian tới? Hãy cùng thảo luận trong phần bình luận bên dưới! 👇
#Binance #Security #CryptoNews #Web3 #SAFU #BinanceSquare$BTC $BNB
#dyor