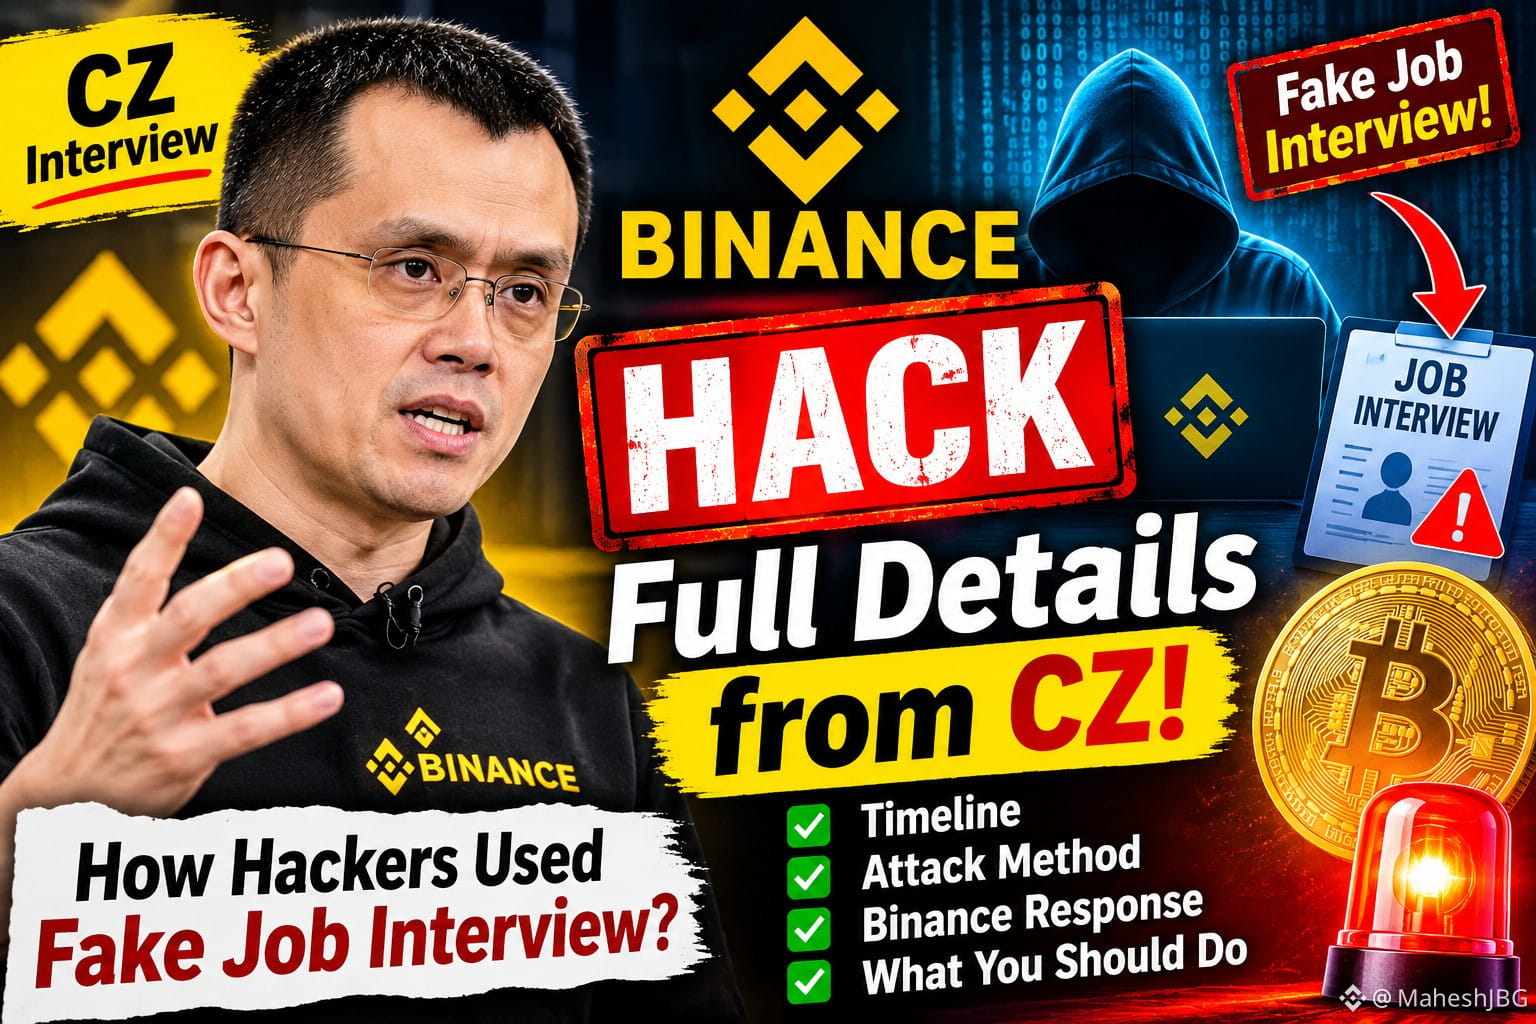
Theo bản tóm tắt sự cố của Binance và những phát biểu công khai của CZ, đây không phải là một vụ hack đơn giản mà là một chiến dịch tấn công kỹ nghệ xã hội có mục tiêu cao, kéo dài nhiều tháng.
Diễn biến vụ tấn công
- Tháng 6 năm 2026: Một kỹ sư tải xuống công cụ dành cho nhà phát triển độc hại được ngụy trang thành phần mềm hợp pháp. Mã độc tạo chỗ đứng ban đầu cho kẻ tấn công.
- Tháng 9 năm 2026: Một kỹ sư Binance khác được liên hệ thông qua một buổi phỏng vấn xin việc giả mạo. Trong quá trình phỏng vấn, kỹ sư này được yêu cầu tải xuống và chạy một “bài đánh giá kỹ thuật”, nhưng thực chất chương trình này âm thầm cài mã độc.
- Ngày 20 tháng 10: Kẻ tấn công sử dụng các thiết bị đã bị xâm nhập và lợi dụng một công cụ AI nội bộ để mở rộng quyền truy cập trong hệ thống của Binance.
- Ngày 29 tháng 10: Bằng thông tin đăng nhập bị đánh cắp, kẻ tấn công chạy các tập lệnh độc hại và rút tài sản từ các ví nóng kết nối internet chỉ trong vài phút. Binance đã đóng băng khoảng 2,8–3,0 tỷ đô la, nhưng tổng cộng khoảng 6,3 tỷ đô la tiền mã hóa bị ảnh hưởng.
CZ đã nói gì
Trong cuộc phỏng vấn đầu tiên sau sự cố, CZ nhấn mạnh:
- Ngành công nghiệp tiền mã hóa cần hợp tác chặt chẽ hơn về an ninh.
- AI đang hỗ trợ cả kẻ tấn công lẫn bên phòng thủ, vì vậy các sàn giao dịch cần có hệ thống phát hiện mạnh hơn được hỗ trợ bởi AI.
- Các sàn giao dịch nên chia sẻ thông tin tình báo về mối đe dọa và đóng băng tài sản bị đánh cắp nhanh hơn trên toàn ngành.
- Binance sẽ bồi thường cho những người dùng bị ảnh hưởng và tiếp tục đầu tư mạnh vào an ninh mạng.
Bài học dành cho người dùng tiền mã hóa
- Không bao giờ cài đặt phần mềm do những nhà tuyển dụng hoặc người phỏng vấn không quen biết gửi.
- Nếu có thể, hãy sử dụng thiết bị riêng cho công việc và tiền mã hóa.
- Bật xác thực hai yếu tố (2FA) dựa trên thiết bị phần cứng thay vì SMS.
- Xác minh nhà tuyển dụng và công ty trước khi tải xuống bài kiểm tra lập trình hoặc bài tập.
- Cẩn trọng với những lời mời làm việc không mong muốn trên LinkedIn hoặc Telegram.
$BNB $ETH $XRP
Diễn biến vụ tấn công
- Tháng 6 năm 2026: Một kỹ sư tải xuống công cụ dành cho nhà phát triển độc hại được ngụy trang thành phần mềm hợp pháp. Mã độc tạo chỗ đứng ban đầu cho kẻ tấn công.
- Tháng 9 năm 2026: Một kỹ sư Binance khác được liên hệ thông qua một buổi phỏng vấn xin việc giả mạo. Trong quá trình phỏng vấn, kỹ sư này được yêu cầu tải xuống và chạy một “bài đánh giá kỹ thuật”, nhưng thực chất chương trình này âm thầm cài mã độc.
- Ngày 20 tháng 10: Kẻ tấn công sử dụng các thiết bị đã bị xâm nhập và lợi dụng một công cụ AI nội bộ để mở rộng quyền truy cập trong hệ thống của Binance.
- Ngày 29 tháng 10: Bằng thông tin đăng nhập bị đánh cắp, kẻ tấn công chạy các tập lệnh độc hại và rút tài sản từ các ví nóng kết nối internet chỉ trong vài phút. Binance đã đóng băng khoảng 2,8–3,0 tỷ đô la, nhưng tổng cộng khoảng 6,3 tỷ đô la tiền mã hóa bị ảnh hưởng.
CZ đã nói gì
Trong cuộc phỏng vấn đầu tiên sau sự cố, CZ nhấn mạnh:
- Ngành công nghiệp tiền mã hóa cần hợp tác chặt chẽ hơn về an ninh.
- AI đang hỗ trợ cả kẻ tấn công lẫn bên phòng thủ, vì vậy các sàn giao dịch cần có hệ thống phát hiện mạnh hơn được hỗ trợ bởi AI.
- Các sàn giao dịch nên chia sẻ thông tin tình báo về mối đe dọa và đóng băng tài sản bị đánh cắp nhanh hơn trên toàn ngành.
- Binance sẽ bồi thường cho những người dùng bị ảnh hưởng và tiếp tục đầu tư mạnh vào an ninh mạng.
Bài học dành cho người dùng tiền mã hóa
- Không bao giờ cài đặt phần mềm do những nhà tuyển dụng hoặc người phỏng vấn không quen biết gửi.
- Nếu có thể, hãy sử dụng thiết bị riêng cho công việc và tiền mã hóa.
- Bật xác thực hai yếu tố (2FA) dựa trên thiết bị phần cứng thay vì SMS.
- Xác minh nhà tuyển dụng và công ty trước khi tải xuống bài kiểm tra lập trình hoặc bài tập.
- Cẩn trọng với những lời mời làm việc không mong muốn trên LinkedIn hoặc Telegram.
$BNB $ETH $XRP