Câu hỏi thật lòng: nếu một nhà tuyển dụng thân thiện gửi cho bạn một “bài kiểm tra kỹ thuật nhỏ” để cài đặt, bạn có chạy nó không?
Một kỹ sư của Binance đã làm vậy vào tháng 9. Theo báo cáo sơ bộ Binance công bố ngày 3 tháng 11, hành động đó đã mở đường cho vụ đánh cắp ngày 29 tháng 10: 6,34 tỷ đô la.
Tóm tắt:
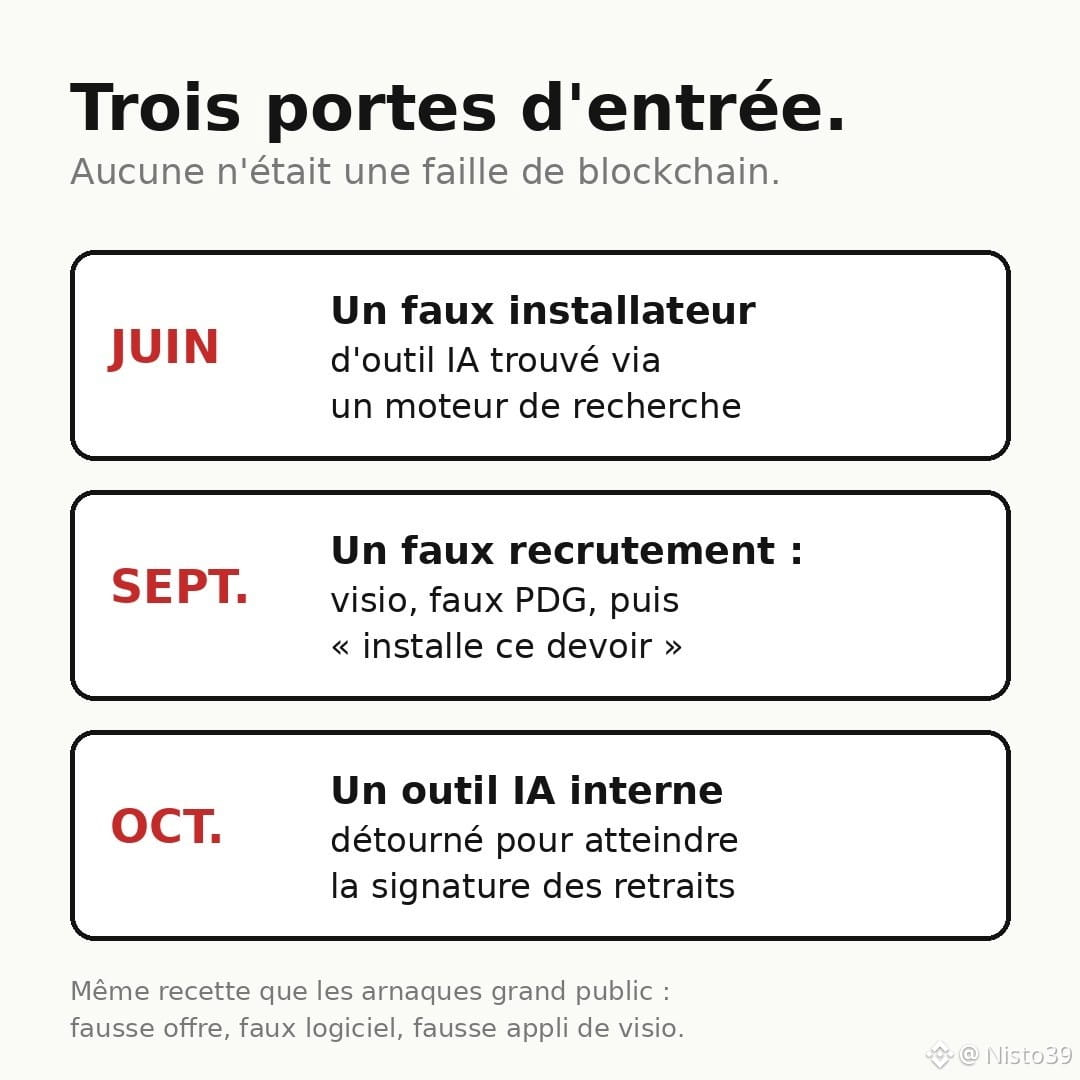
• Tháng 6: một kỹ sư tìm công cụ lập trình AI trên công cụ tìm kiếm và cài đặt một phiên bản bị cài mã độc. Máy tính bị thay thế, nhưng thông tin về nhóm của anh ấy đã bị rò rỉ.
• Tháng 9: một đồng nghiệp được liên hệ trên một nền tảng tuyển dụng có thật. Kẻ giả danh nhân sự gọi video, cho xem các trang mạng xã hội của mình để tạo lòng tin, rồi đến lượt kẻ giả danh CEO. Cuối cùng: “tải bài tập này về máy tính công ty của bạn”. Phần mềm độc hại được thực thi, phần mềm diệt virus không phát hiện ra gì.
• Tháng 10: thông qua một công cụ AI nội bộ, chúng lần theo dấu vết đến bộ phận ký duyệt lệnh rút tiền.
Điều khiến tôi chú ý: không có lỗ hổng blockchain nào ngoạn mục cả. Chỉ có sự kiên nhẫn và lòng tin bị lợi dụng.
Và chuyện này không chỉ nhắm vào các ông lớn. Binance cho biết đã chặn 57 vụ tấn công có liên quan đến Triều Tiên trong năm 2026, bằng những chiêu trò mà ai cũng có thể gặp: lời mời làm việc giả, phần mềm giả tìm thấy qua quảng cáo, ứng dụng gọi video giả “để phỏng vấn”.
Binance thông báo đã đóng băng hoặc chặn 2,85 tỷ đô la và thu hồi 98% tài sản tính đến ngày 31/10. $BNB đã mất khoảng 8% trong tuần qua, còn $ETH là trọng tâm của vụ việc: tin tặc đã lợi dụng EIP-7702, một tính năng của Ethereum cho phép tài khoản ủy quyền một số thao tác cho hợp đồng.
Bạn đã từng được mời làm một công việc mà yêu cầu chỉ là “cài một tệp thôi” chưa? Điều gì khiến bạn sinh nghi?
Nguồn: báo cáo của Binance, The Hacker News, PANews, CoinEdition. Đây không phải lời khuyên tài chính.
#Binance #Securite #Arnaque #Crypto
Một kỹ sư của Binance đã làm vậy vào tháng 9. Theo báo cáo sơ bộ Binance công bố ngày 3 tháng 11, hành động đó đã mở đường cho vụ đánh cắp ngày 29 tháng 10: 6,34 tỷ đô la.
Tóm tắt:
• Tháng 6: một kỹ sư tìm công cụ lập trình AI trên công cụ tìm kiếm và cài đặt một phiên bản bị cài mã độc. Máy tính bị thay thế, nhưng thông tin về nhóm của anh ấy đã bị rò rỉ.
• Tháng 9: một đồng nghiệp được liên hệ trên một nền tảng tuyển dụng có thật. Kẻ giả danh nhân sự gọi video, cho xem các trang mạng xã hội của mình để tạo lòng tin, rồi đến lượt kẻ giả danh CEO. Cuối cùng: “tải bài tập này về máy tính công ty của bạn”. Phần mềm độc hại được thực thi, phần mềm diệt virus không phát hiện ra gì.
• Tháng 10: thông qua một công cụ AI nội bộ, chúng lần theo dấu vết đến bộ phận ký duyệt lệnh rút tiền.
Điều khiến tôi chú ý: không có lỗ hổng blockchain nào ngoạn mục cả. Chỉ có sự kiên nhẫn và lòng tin bị lợi dụng.
Và chuyện này không chỉ nhắm vào các ông lớn. Binance cho biết đã chặn 57 vụ tấn công có liên quan đến Triều Tiên trong năm 2026, bằng những chiêu trò mà ai cũng có thể gặp: lời mời làm việc giả, phần mềm giả tìm thấy qua quảng cáo, ứng dụng gọi video giả “để phỏng vấn”.
Binance thông báo đã đóng băng hoặc chặn 2,85 tỷ đô la và thu hồi 98% tài sản tính đến ngày 31/10. $BNB đã mất khoảng 8% trong tuần qua, còn $ETH là trọng tâm của vụ việc: tin tặc đã lợi dụng EIP-7702, một tính năng của Ethereum cho phép tài khoản ủy quyền một số thao tác cho hợp đồng.
Bạn đã từng được mời làm một công việc mà yêu cầu chỉ là “cài một tệp thôi” chưa? Điều gì khiến bạn sinh nghi?
Nguồn: báo cáo của Binance, The Hacker News, PANews, CoinEdition. Đây không phải lời khuyên tài chính.
#Binance #Securite #Arnaque #Crypto