Ngày 29 tháng 10, khoảng 6,34 tỷ USD đã bị chuyển khỏi Binance. Báo cáo sơ bộ được @binance công bố tối qua cho thấy hai điểm xâm nhập đầu tiên của kẻ tấn công là hai việc mà những người làm trong ngành tiền mã hóa gần như ngày nào cũng làm: tìm một công cụ lập trình AI trên công cụ tìm kiếm để cài đặt, và tham gia một buổi phỏng vấn xin việc.
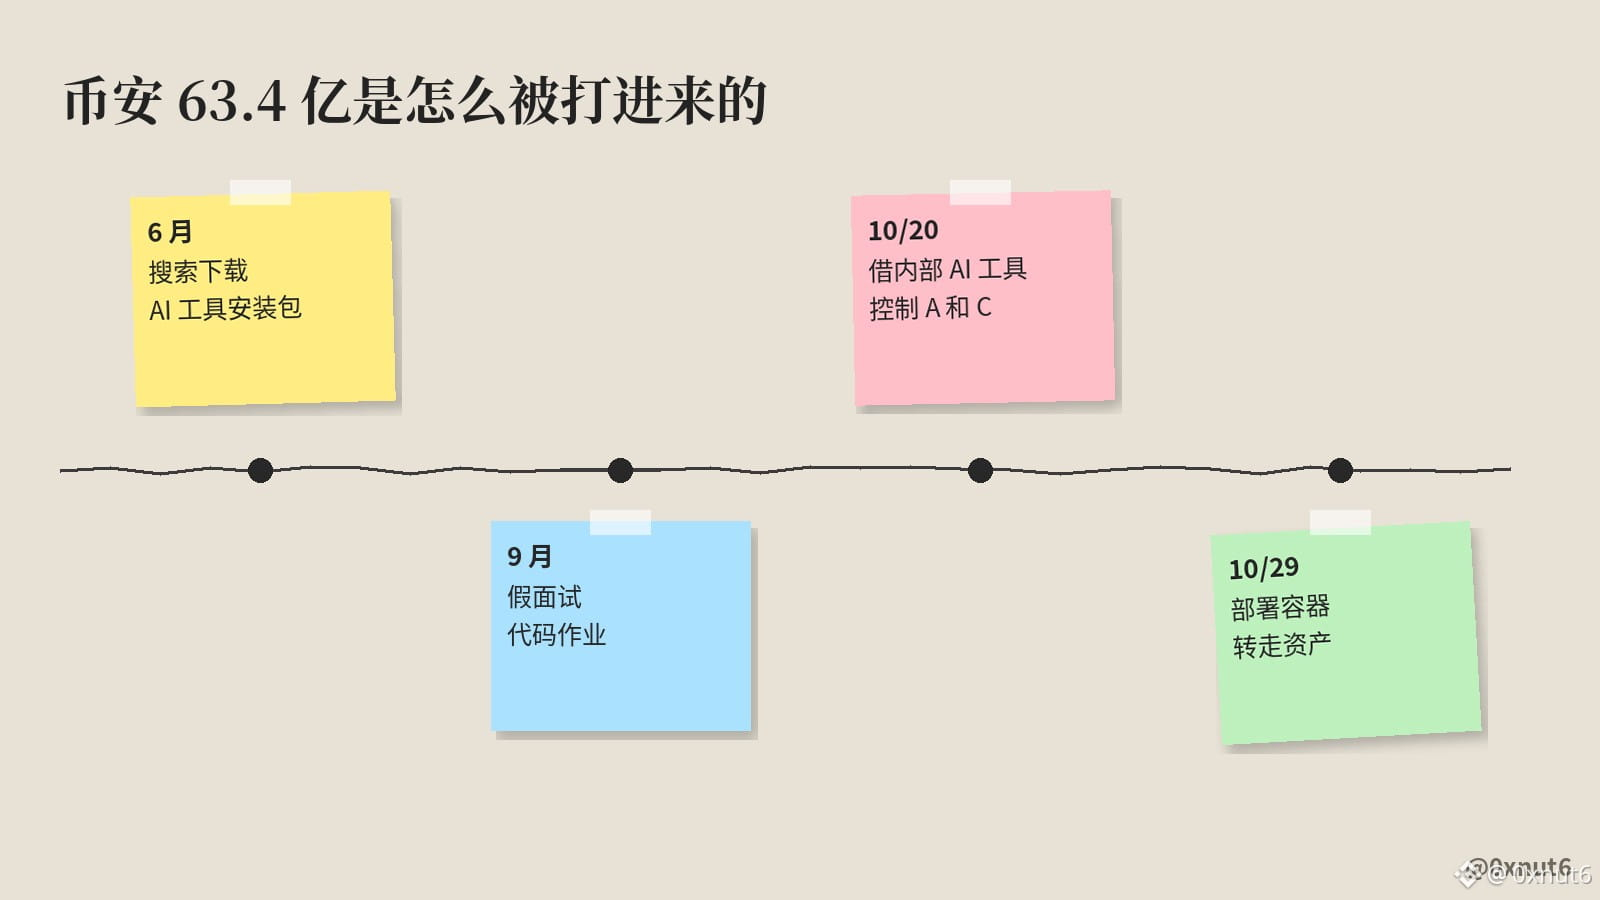
Điểm xâm nhập thứ nhất là vào tháng 6. Kỹ sư vận hành ví A tìm kiếm một công cụ lập trình AI phổ biến, nhưng thứ tải về lại là bộ cài Homebrew đã bị chỉnh sửa. Đội ngũ bảo mật Binance phát hiện dấu hiệu bất thường vào thời điểm đó, thay máy tính và luân phiên thông tin xác thực. Đổi máy tính đã ngăn chặn vụ xâm nhập lần này, nhưng không thể xóa những thông tin đã bị lộ: kẻ tấn công đã biết vị trí công việc của A và danh tính các đồng nghiệp trong đội ngũ ví của anh.
Điểm xâm nhập thứ hai là vào tháng 9. Kỹ sư B được một người tự xưng là giám đốc dự án liên hệ qua một nền tảng tuyển dụng chính thống. Vòng phỏng vấn đầu tiên là qua video với bộ phận nhân sự; đối phương còn chia sẻ tài khoản mạng xã hội có ảnh và video cá nhân để tạo lòng tin. Đến vòng hai, người phỏng vấn tự xưng là CEO, và cuối cùng yêu cầu B tải một bài tập lập trình xuống máy tính làm việc. Kho lưu trữ này tự động chạy khi cài đặt, thay pyenv trên máy tính bằng phiên bản độc hại rồi kết nối với máy chủ của kẻ tấn công. Phần mềm bảo vệ thiết bị đầu cuối khi đó không phát cảnh báo.
Các bước tiếp theo đều dựa trên hai máy tính này. Ngày 20 tháng 10, kẻ tấn công lợi dụng máy tính của B và một công cụ AI nội bộ để kiểm soát máy tính của A cùng một kỹ sư ví khác là C, đồng thời tìm thấy mã thông báo triển khai container trên máy tính của A. Ngày 29 tháng 10, kẻ tấn công dùng mã thông báo này để triển khai container, gọi dịch vụ ký và chuyển tài sản đi.
Nhà sáng lập SlowMist, Yu Xian @evilcos, nhận định đây là một cuộc tấn công có chủ đích nâng cao kéo dài nhiều tháng. Những người đã đọc báo cáo càng nên kiểm tra xem bản thân và đồng nghiệp có thể mắc phải những chiêu cài cắm độc hại tương tự hay không. Binance cho biết trong năm nay họ đã ngăn chặn 57 vụ việc tương tự bị nghi có liên quan đến Triều Tiên; các thủ đoạn bao gồm phỏng vấn giả, phần mềm độc hại giả dạng công cụ phát triển phổ biến và phần mềm họp video giả. Vụ lần này đã không bị ngăn chặn chính là nhờ bộ cài được tìm thấy qua tìm kiếm hồi tháng 6 và bài tập phỏng vấn hồi tháng 9.
$BNB $BTC
Điểm xâm nhập thứ nhất là vào tháng 6. Kỹ sư vận hành ví A tìm kiếm một công cụ lập trình AI phổ biến, nhưng thứ tải về lại là bộ cài Homebrew đã bị chỉnh sửa. Đội ngũ bảo mật Binance phát hiện dấu hiệu bất thường vào thời điểm đó, thay máy tính và luân phiên thông tin xác thực. Đổi máy tính đã ngăn chặn vụ xâm nhập lần này, nhưng không thể xóa những thông tin đã bị lộ: kẻ tấn công đã biết vị trí công việc của A và danh tính các đồng nghiệp trong đội ngũ ví của anh.
Điểm xâm nhập thứ hai là vào tháng 9. Kỹ sư B được một người tự xưng là giám đốc dự án liên hệ qua một nền tảng tuyển dụng chính thống. Vòng phỏng vấn đầu tiên là qua video với bộ phận nhân sự; đối phương còn chia sẻ tài khoản mạng xã hội có ảnh và video cá nhân để tạo lòng tin. Đến vòng hai, người phỏng vấn tự xưng là CEO, và cuối cùng yêu cầu B tải một bài tập lập trình xuống máy tính làm việc. Kho lưu trữ này tự động chạy khi cài đặt, thay pyenv trên máy tính bằng phiên bản độc hại rồi kết nối với máy chủ của kẻ tấn công. Phần mềm bảo vệ thiết bị đầu cuối khi đó không phát cảnh báo.
Các bước tiếp theo đều dựa trên hai máy tính này. Ngày 20 tháng 10, kẻ tấn công lợi dụng máy tính của B và một công cụ AI nội bộ để kiểm soát máy tính của A cùng một kỹ sư ví khác là C, đồng thời tìm thấy mã thông báo triển khai container trên máy tính của A. Ngày 29 tháng 10, kẻ tấn công dùng mã thông báo này để triển khai container, gọi dịch vụ ký và chuyển tài sản đi.
Nhà sáng lập SlowMist, Yu Xian @evilcos, nhận định đây là một cuộc tấn công có chủ đích nâng cao kéo dài nhiều tháng. Những người đã đọc báo cáo càng nên kiểm tra xem bản thân và đồng nghiệp có thể mắc phải những chiêu cài cắm độc hại tương tự hay không. Binance cho biết trong năm nay họ đã ngăn chặn 57 vụ việc tương tự bị nghi có liên quan đến Triều Tiên; các thủ đoạn bao gồm phỏng vấn giả, phần mềm độc hại giả dạng công cụ phát triển phổ biến và phần mềm họp video giả. Vụ lần này đã không bị ngăn chặn chính là nhờ bộ cài được tìm thấy qua tìm kiếm hồi tháng 6 và bài tập phỏng vấn hồi tháng 9.
$BNB $BTC