#Báo cáo điều tra sự cố an ninh Binance ngày 30/10
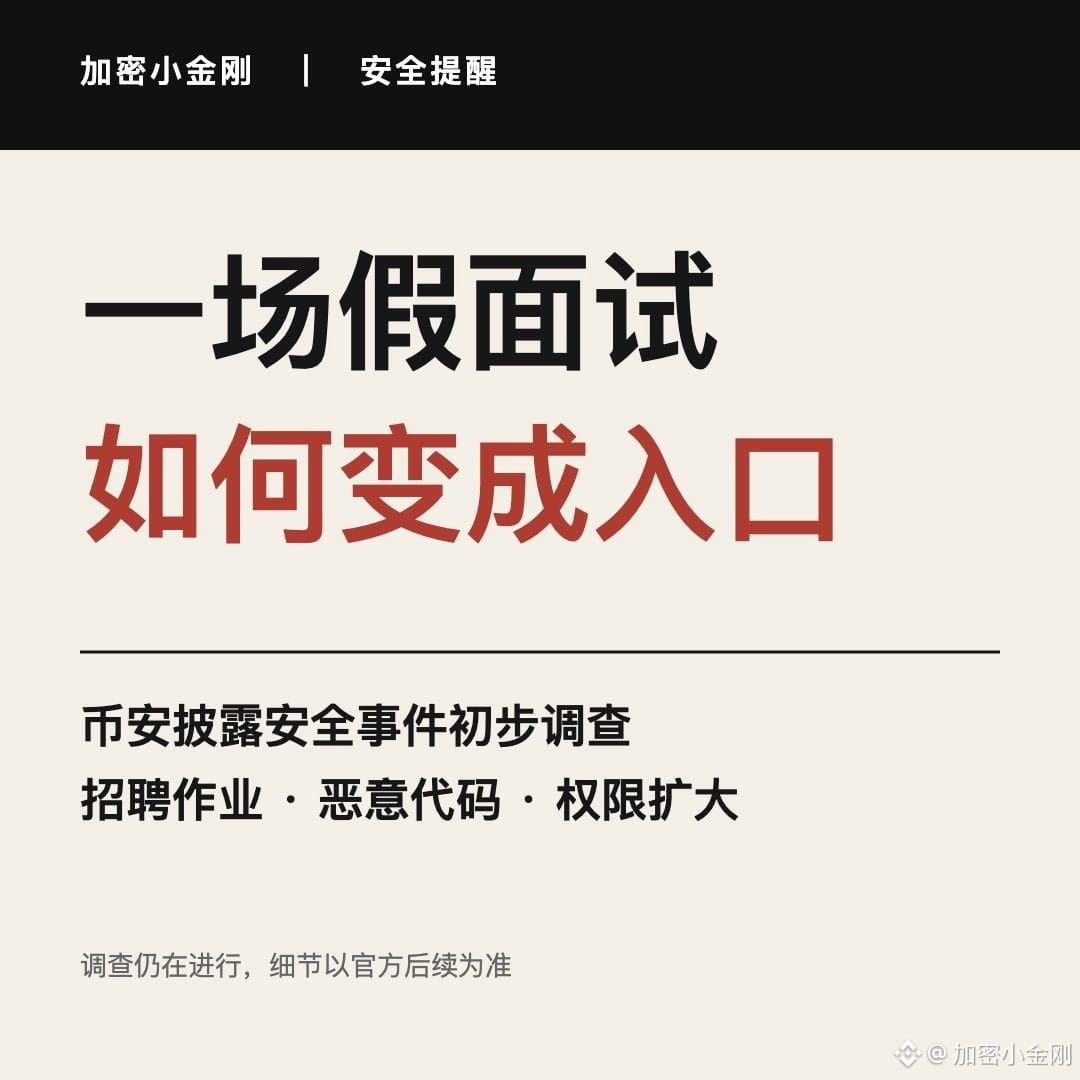
Một buổi phỏng vấn giả đã trở thành cửa ngõ xâm nhập hệ thống ví như thế nào?
Trong cuộc điều tra sơ bộ do Binance công bố, có một chi tiết đặc biệt đáng lưu ý đối với những người đang tìm việc: buổi phỏng vấn diễn ra qua hai vòng, và phía bên kia còn cho xem các tài khoản mạng xã hội có ảnh và video. Trước khi kết thúc vòng hai, kỹ sư được yêu cầu tải một bài tập lập trình xuống máy tính làm việc.
Vấn đề nằm trong kho mã của bài tập: Binance cho biết mã độc được thực thi trong quá trình cài đặt môi trường. Sau đó, kẻ tấn công lợi dụng thiết bị bị nhiễm và các công cụ nội bộ để tiếp tục chiếm quyền kiểm soát thiết bị của những kỹ sư khác, cuối cùng tiếp cận các hệ thống liên quan đến việc ký giao dịch ví.
Sự cố này liên quan đến nhiều khâu và cuộc điều tra vẫn đang tiếp diễn; buổi phỏng vấn giả không phải là cửa ngõ duy nhất được nêu trong báo cáo. Nền tảng cũng cho biết sẽ mời các chuyên gia an ninh độc lập rà soát lại.
Các nhà phát triển và người tìm việc có thể kiểm tra ngay hai điều sau:
1️⃣ Nếu nhận được dự án từ nhà tuyển dụng lạ, hãy xác minh công ty và thông tin tuyển dụng trước, rồi kiểm tra các tập lệnh cài đặt cùng những gói phụ thuộc; đừng chạy trực tiếp mã không rõ nguồn gốc trên máy tính có lưu thông tin xác thực công việc hoặc ví.
2️⃣ Nếu thiết bị làm việc đã chạy mã đáng ngờ, hãy liên hệ đội ngũ an ninh để xử lý kịp thời; chỉ xóa các tệp dự án không thể chứng minh rằng mã độc và thông tin xác thực bị rò rỉ đã được loại bỏ hoàn toàn.
Một buổi phỏng vấn qua video và các tài khoản mạng xã hội trông có vẻ thật đều không đủ để chứng minh một đoạn mã là an toàn.
Chỉ nhằm mục đích tham khảo, không cấu thành lời khuyên đầu tư.
#AnNinhTiềnMãHóa #AnNinhMạng
Một buổi phỏng vấn giả đã trở thành cửa ngõ xâm nhập hệ thống ví như thế nào?
Trong cuộc điều tra sơ bộ do Binance công bố, có một chi tiết đặc biệt đáng lưu ý đối với những người đang tìm việc: buổi phỏng vấn diễn ra qua hai vòng, và phía bên kia còn cho xem các tài khoản mạng xã hội có ảnh và video. Trước khi kết thúc vòng hai, kỹ sư được yêu cầu tải một bài tập lập trình xuống máy tính làm việc.
Vấn đề nằm trong kho mã của bài tập: Binance cho biết mã độc được thực thi trong quá trình cài đặt môi trường. Sau đó, kẻ tấn công lợi dụng thiết bị bị nhiễm và các công cụ nội bộ để tiếp tục chiếm quyền kiểm soát thiết bị của những kỹ sư khác, cuối cùng tiếp cận các hệ thống liên quan đến việc ký giao dịch ví.
Sự cố này liên quan đến nhiều khâu và cuộc điều tra vẫn đang tiếp diễn; buổi phỏng vấn giả không phải là cửa ngõ duy nhất được nêu trong báo cáo. Nền tảng cũng cho biết sẽ mời các chuyên gia an ninh độc lập rà soát lại.
Các nhà phát triển và người tìm việc có thể kiểm tra ngay hai điều sau:
1️⃣ Nếu nhận được dự án từ nhà tuyển dụng lạ, hãy xác minh công ty và thông tin tuyển dụng trước, rồi kiểm tra các tập lệnh cài đặt cùng những gói phụ thuộc; đừng chạy trực tiếp mã không rõ nguồn gốc trên máy tính có lưu thông tin xác thực công việc hoặc ví.
2️⃣ Nếu thiết bị làm việc đã chạy mã đáng ngờ, hãy liên hệ đội ngũ an ninh để xử lý kịp thời; chỉ xóa các tệp dự án không thể chứng minh rằng mã độc và thông tin xác thực bị rò rỉ đã được loại bỏ hoàn toàn.
Một buổi phỏng vấn qua video và các tài khoản mạng xã hội trông có vẻ thật đều không đủ để chứng minh một đoạn mã là an toàn.
Chỉ nhằm mục đích tham khảo, không cấu thành lời khuyên đầu tư.
#AnNinhTiềnMãHóa #AnNinhMạng