#binanceincidentreport CHÍNH THỨC Ngày 3 tháng 11 năm 2026 — vụ tấn công trị giá 6,36 tỷ USD là một chiến dịch kéo dài 5 tháng do một quốc gia hậu thuẫn, không phải một lỗi bảo mật được khai thác chớp nhoáng.
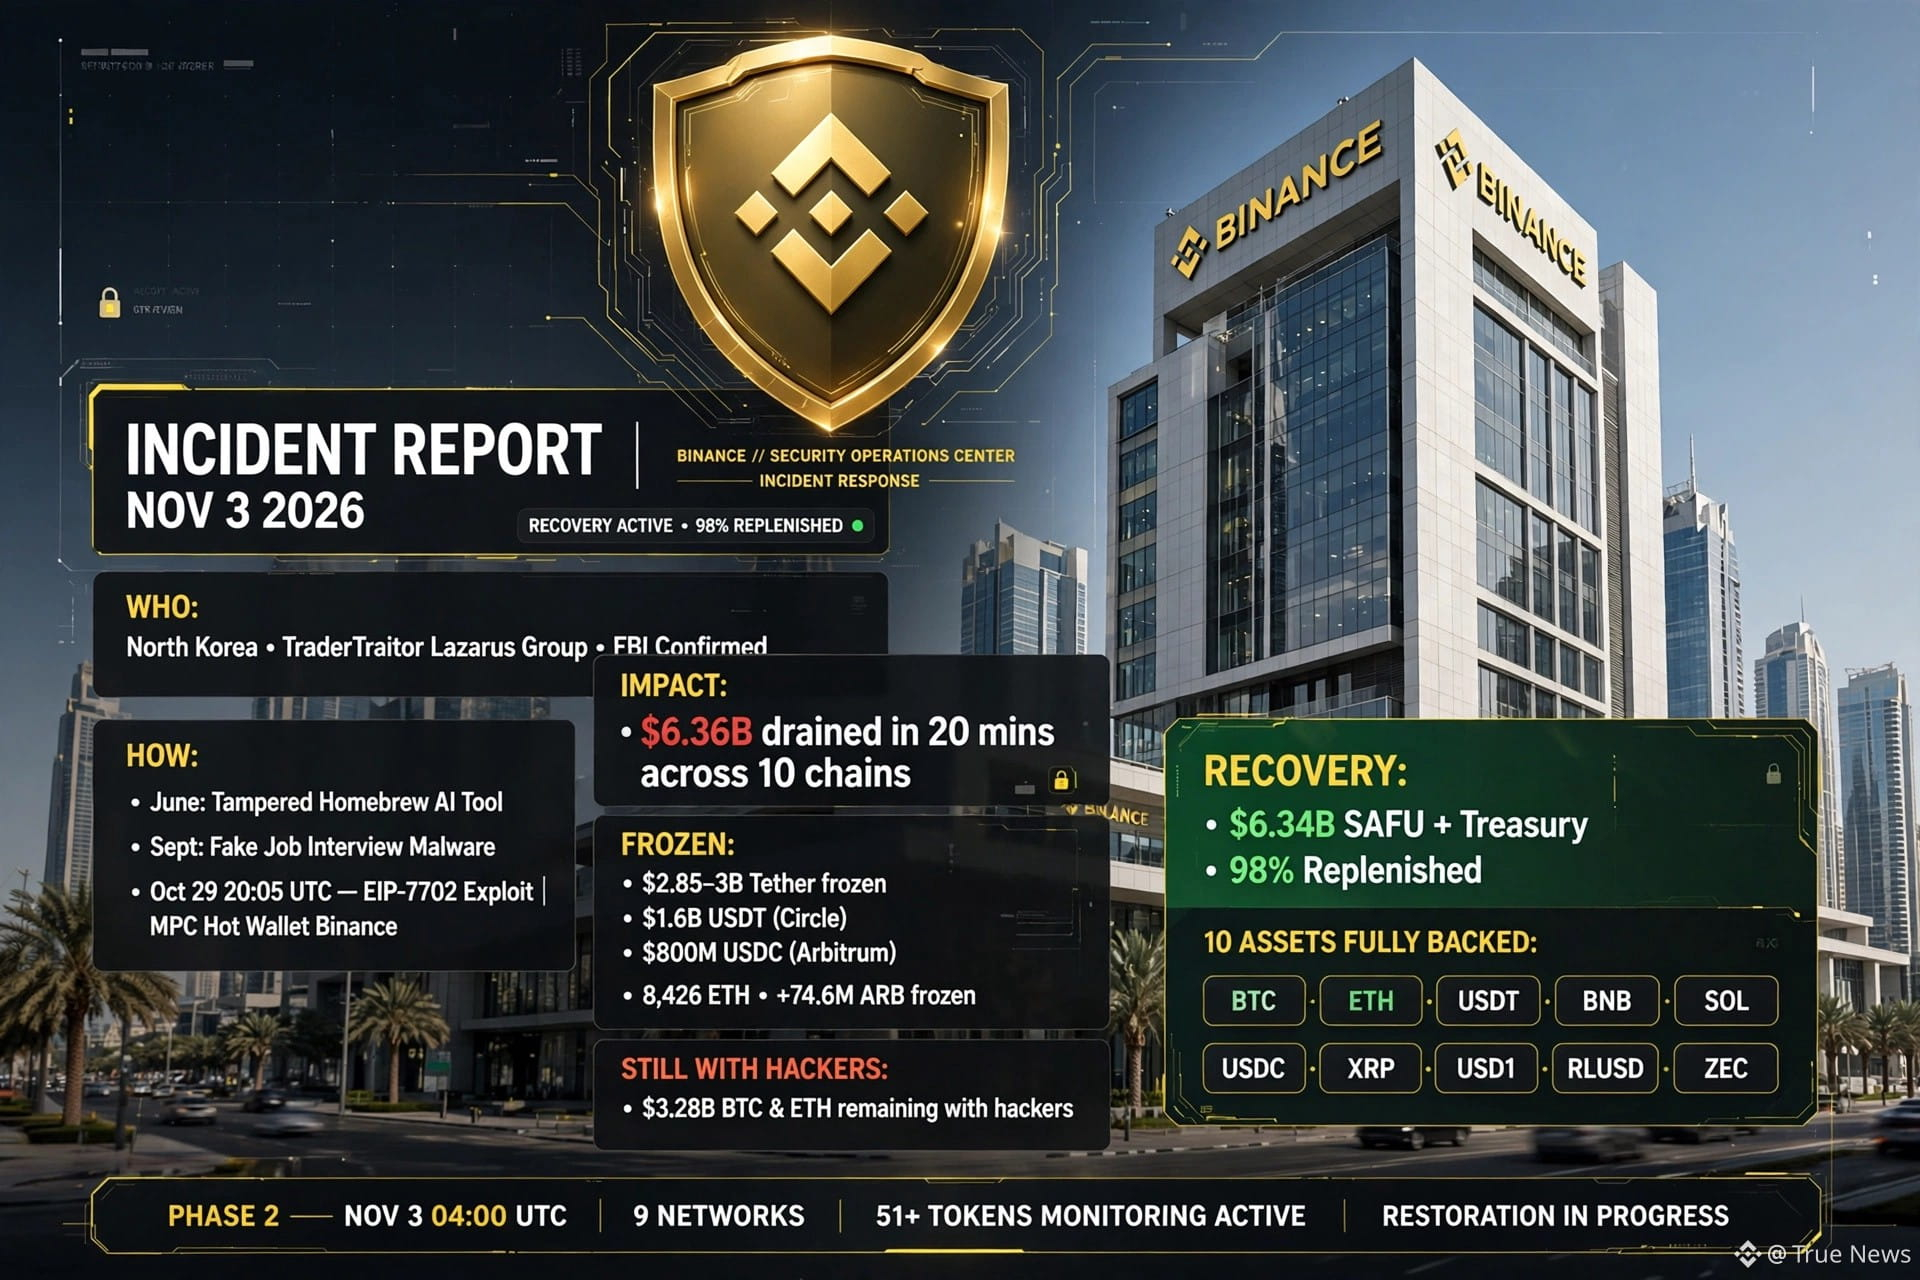
AI: Nhóm TraderTraitor thuộc Lazarus của Triều Tiên; FBI xác nhận với độ tin cậy cao, TRM Labs và Chainalysis cũng quy kết cho nhóm này.
NHƯ THẾ NÀO: Tháng 6, một kỹ sư DevOps của Wallet đã cài công cụ lập trình AI Homebrew bị can thiệp — vụ xâm nhập âm thầm đầu tiên. Tháng 9, chính kỹ sư này bị dụ qua một nền tảng tuyển dụng hợp pháp bằng buổi phỏng vấn giả cho vị trí Giám đốc Dự án; phần mềm độc hại chiếm toàn quyền kiểm soát thiết bị.
Ngày 20 tháng 10, những kẻ tấn công dùng máy tính bị xâm nhập cùng công cụ AI nội bộ để tiếp cận 2 kỹ sư ví, rồi đánh cắp quyền triển khai container.
Ngày 29 tháng 10, lúc 20:05 UTC, chúng triển khai container độc hại khai thác EIP-7702 để giành quyền thực thi trên ví nóng MPC Binance 14. Không một khóa đơn lẻ nào có thể thu hồi quyền này. 6,36 tỷ USD bị rút trong 20 phút trên 10 chuỗi; việc khống chế vụ việc hoàn tất lúc 00:10 UTC ngày 30 tháng 10.
TÁC ĐỘNG VÀ TÀI SẢN BỊ ĐÓNG BĂNG: Tether đóng băng 1,6 tỷ $USDT, Circle đóng băng 800 triệu USDC, Hội đồng Arbitrum đóng băng 8.426 ETH cùng 74,6 triệu ARB. Tổng cộng 2,85–3 tỷ USD đã bị đóng băng; tin tặc vẫn nắm giữ 3,28 tỷ USD, chủ yếu là BTC và ETH.
TIN VUI VỀ KHẮC PHỤC: Quỹ $SAFU và ngân khố trị giá 6,34 tỷ USD hiện đã được bổ sung 98%; 10 tài sản được bảo chứng đầy đủ: $BTC $ETH $USDT $BNB $SOL $USDC $XRP $USD1 $RLUSD $ZEC. Giai đoạn 2 bắt đầu lúc 04:00 UTC ngày 3 tháng 11 trên 9 mạng lưới với hơn 51 token. Đã ngăn chặn 57 cuộc tấn công của Triều Tiên trong năm 2026; người dùng không chịu bất kỳ tổn thất nào. BNB, BTC và ETH đang cho thấy sự phục hồi mạnh mẽ nhất.
#binanceincidentreport An ninh #SAFU #TraderTraitor
AI: Nhóm TraderTraitor thuộc Lazarus của Triều Tiên; FBI xác nhận với độ tin cậy cao, TRM Labs và Chainalysis cũng quy kết cho nhóm này.
NHƯ THẾ NÀO: Tháng 6, một kỹ sư DevOps của Wallet đã cài công cụ lập trình AI Homebrew bị can thiệp — vụ xâm nhập âm thầm đầu tiên. Tháng 9, chính kỹ sư này bị dụ qua một nền tảng tuyển dụng hợp pháp bằng buổi phỏng vấn giả cho vị trí Giám đốc Dự án; phần mềm độc hại chiếm toàn quyền kiểm soát thiết bị.
Ngày 20 tháng 10, những kẻ tấn công dùng máy tính bị xâm nhập cùng công cụ AI nội bộ để tiếp cận 2 kỹ sư ví, rồi đánh cắp quyền triển khai container.
Ngày 29 tháng 10, lúc 20:05 UTC, chúng triển khai container độc hại khai thác EIP-7702 để giành quyền thực thi trên ví nóng MPC Binance 14. Không một khóa đơn lẻ nào có thể thu hồi quyền này. 6,36 tỷ USD bị rút trong 20 phút trên 10 chuỗi; việc khống chế vụ việc hoàn tất lúc 00:10 UTC ngày 30 tháng 10.
TÁC ĐỘNG VÀ TÀI SẢN BỊ ĐÓNG BĂNG: Tether đóng băng 1,6 tỷ $USDT, Circle đóng băng 800 triệu USDC, Hội đồng Arbitrum đóng băng 8.426 ETH cùng 74,6 triệu ARB. Tổng cộng 2,85–3 tỷ USD đã bị đóng băng; tin tặc vẫn nắm giữ 3,28 tỷ USD, chủ yếu là BTC và ETH.
TIN VUI VỀ KHẮC PHỤC: Quỹ $SAFU và ngân khố trị giá 6,34 tỷ USD hiện đã được bổ sung 98%; 10 tài sản được bảo chứng đầy đủ: $BTC $ETH $USDT $BNB $SOL $USDC $XRP $USD1 $RLUSD $ZEC. Giai đoạn 2 bắt đầu lúc 04:00 UTC ngày 3 tháng 11 trên 9 mạng lưới với hơn 51 token. Đã ngăn chặn 57 cuộc tấn công của Triều Tiên trong năm 2026; người dùng không chịu bất kỳ tổn thất nào. BNB, BTC và ETH đang cho thấy sự phục hồi mạnh mẽ nhất.
#binanceincidentreport An ninh #SAFU #TraderTraitor