🔐 Một cuộc tấn công mạng nhằm vào GitBook khiến không chỉ tài liệu gặp rủi ro.
GitBook, nền tảng tài liệu được các dự án tiền mã hóa và nhiều nhà phát triển khác sử dụng, cho biết đã xảy ra một vụ xâm nhập có chủ đích liên quan đến các tác nhân AI vào ngày 2 tháng 11.
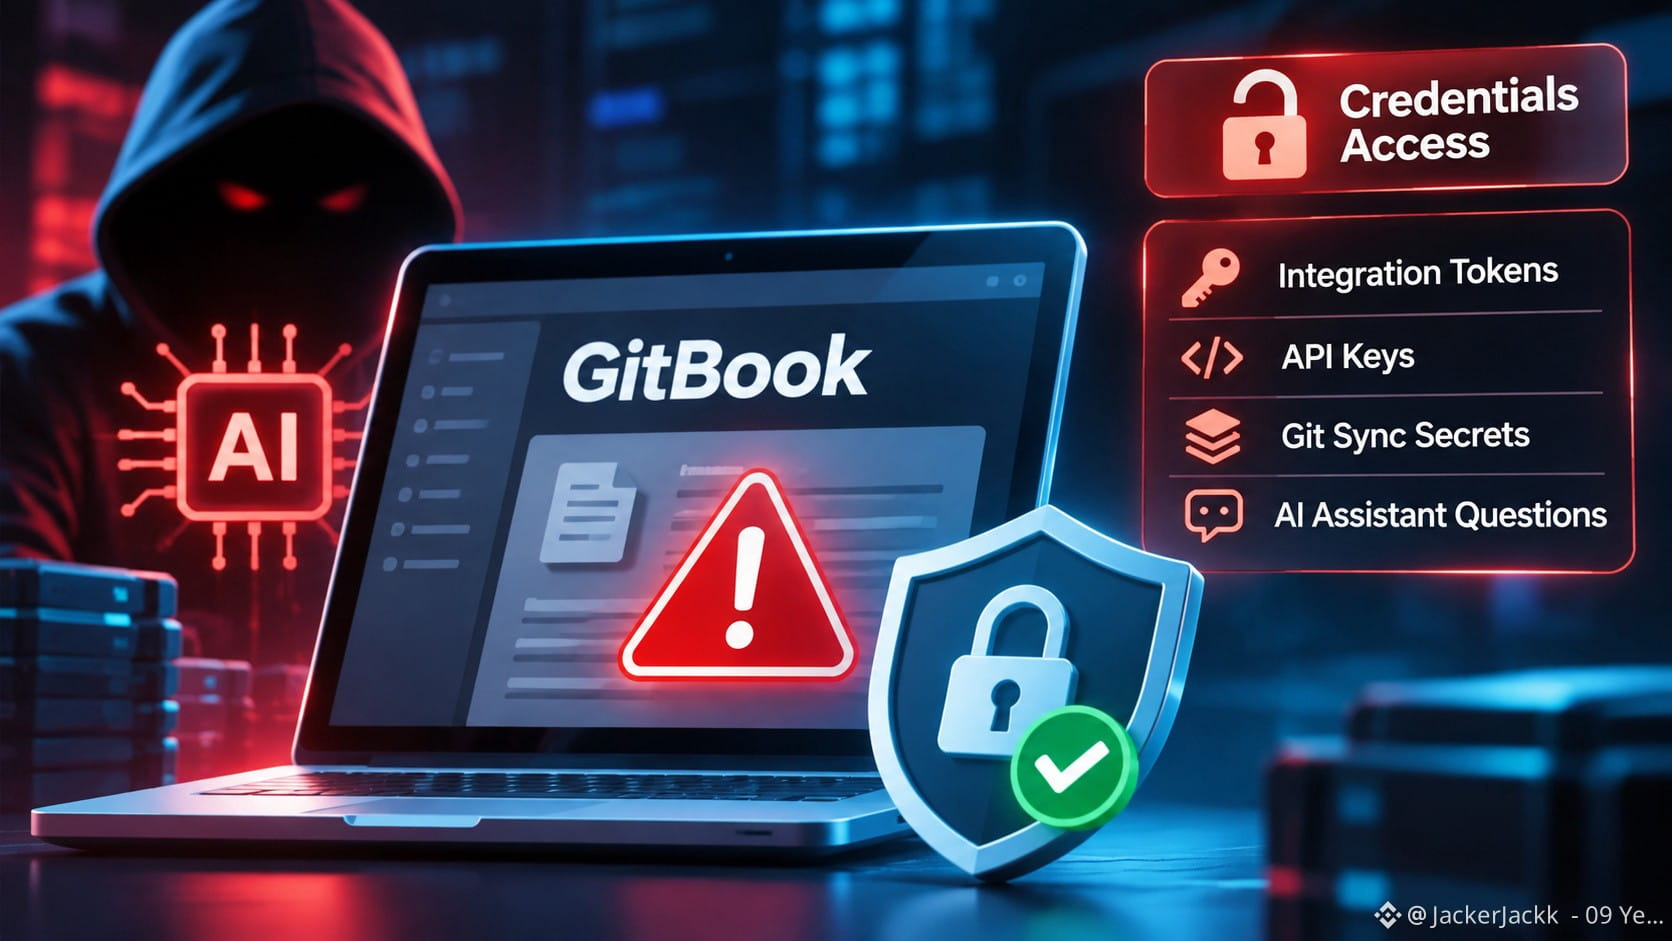
Kẻ tấn công đã truy cập trái phép vào một số thông tin xác thực hạ tầng. GitBook cho biết họ đã phát hiện và chặn cuộc tấn công, nhưng token tích hợp, khóa API, thông tin bí mật của Git Sync và các câu hỏi gửi đến trợ lý AI của nền tảng có thể đã bị lộ.
Mối lo ngại không chỉ dừng lại ở việc rò rỉ thông tin. Thông tin xác thực liên kết với các dịch vụ khác có thể cho phép kẻ tấn công truy cập vào những hệ thống bên ngoài GitBook.
GitBook đã thay thế các thông tin bí mật của hạ tầng, thu hồi token API của khách hàng và khôi phục các dịch vụ chính. Công ty cho biết chưa có bằng chứng cho thấy nội dung đã xuất bản bị chỉnh sửa.
Đối với các nhóm sử dụng GitBook, việc cần ưu tiên rất rõ ràng: GitBook khuyến nghị khách hàng thay đổi thông tin xác thực của các dịch vụ bên thứ ba được kết nối và xác thực lại các kết nối GitBook MCP.
Bài học này không chỉ dành riêng cho lĩnh vực tiền mã hóa: khi các dịch vụ được kết nối với nhau, một sự cố bảo mật có thể tạo ra rủi ro trên nhiều hệ thống.
GitBook, nền tảng tài liệu được các dự án tiền mã hóa và nhiều nhà phát triển khác sử dụng, cho biết đã xảy ra một vụ xâm nhập có chủ đích liên quan đến các tác nhân AI vào ngày 2 tháng 11.
Kẻ tấn công đã truy cập trái phép vào một số thông tin xác thực hạ tầng. GitBook cho biết họ đã phát hiện và chặn cuộc tấn công, nhưng token tích hợp, khóa API, thông tin bí mật của Git Sync và các câu hỏi gửi đến trợ lý AI của nền tảng có thể đã bị lộ.
Mối lo ngại không chỉ dừng lại ở việc rò rỉ thông tin. Thông tin xác thực liên kết với các dịch vụ khác có thể cho phép kẻ tấn công truy cập vào những hệ thống bên ngoài GitBook.
GitBook đã thay thế các thông tin bí mật của hạ tầng, thu hồi token API của khách hàng và khôi phục các dịch vụ chính. Công ty cho biết chưa có bằng chứng cho thấy nội dung đã xuất bản bị chỉnh sửa.
Đối với các nhóm sử dụng GitBook, việc cần ưu tiên rất rõ ràng: GitBook khuyến nghị khách hàng thay đổi thông tin xác thực của các dịch vụ bên thứ ba được kết nối và xác thực lại các kết nối GitBook MCP.
Bài học này không chỉ dành riêng cho lĩnh vực tiền mã hóa: khi các dịch vụ được kết nối với nhau, một sự cố bảo mật có thể tạo ra rủi ro trên nhiều hệ thống.