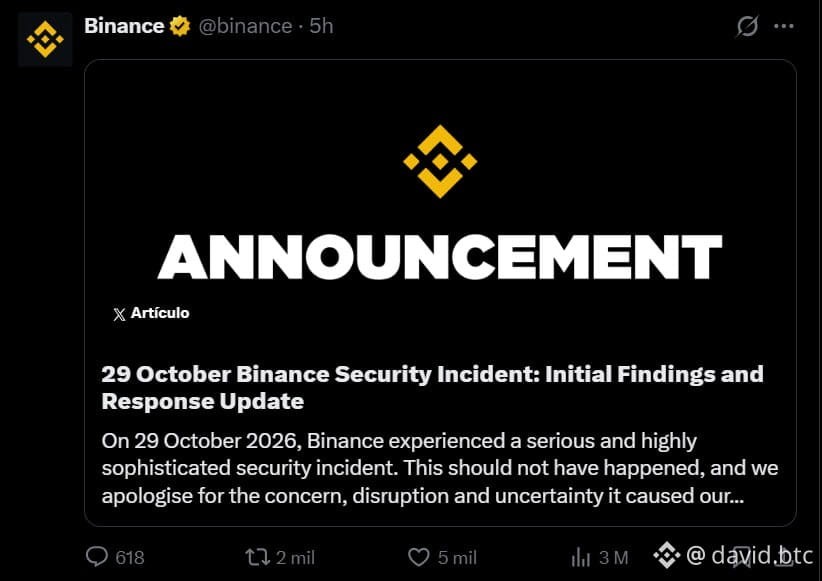
Binance vừa công bố báo cáo hậu kiểm đầy đủ về cách các tin tặc Triều Tiên thực hiện vụ trộm tiền mã hóa lớn nhất lịch sử—6,34 tỷ USD bốc hơi chỉ trong 20 phút.
Đây là chuỗi tấn công:
Tháng 6: Một kỹ sư Binance tìm kiếm công cụ lập trình AI trên Google. Nhấp vào quảng cáo giả. Tải phần mềm độc hại xuống. Binance phát hiện ra, đổi máy tính cho anh ấy—nhưng tin tặc đã lập bản đồ đội ngũ phụ trách hạ tầng ví.
Tháng 9: Chúng đổi hướng. Nhắm vào một kỹ sư khác thông qua nền tảng tuyển dụng uy tín. Nhà tuyển dụng giả. Phỏng vấn video thật. Rồi đến đòn chốt: "Đây là bài đánh giá kỹ thuật của bạn, hãy tải tệp này xuống."
Tệp đó = phần mềm độc hại zero-day. Không phần mềm diệt vi-rút nào phát hiện được.
Sau khi xâm nhập, chúng di chuyển ngang qua các công cụ nội bộ, xâm nhập thêm hai kỹ sư, đánh cắp thông tin xác thực để truy cập ví.
Ngày 29 tháng 10: Chúng rút sạch 6,34 tỷ USD trong chưa đầy 20 phút.
FBI xác nhận thủ phạm là TraderTraitor—đơn vị tinh nhuệ của Triều Tiên. Cùng nhóm đã tấn công Bybit, lấy đi 1,5 tỷ USD vào năm 2025. Những lời mời làm việc giả là chiêu bài đặc trưng của chúng.
Binance dùng quỹ dự trữ để bù đắp 98% tiền của người dùng. Không khách hàng nào bị mất tiền. Nhưng bài học thực sự ở đây là: nếu kỹ sư Binance còn mắc bẫy này thì bạn cũng chẳng miễn nhiễm đâu.
Đừng bao giờ tải tệp từ người lạ. Dù lời mời có hấp dẫn đến đâu. Tấn công phi kỹ thuật là phương thức tấn công số 1 trong lĩnh vực tiền mã hóa—và ngày càng tinh vi hơn.
Bạn có nhận ra những dấu hiệu đáng ngờ trong buổi "phỏng vấn" đó không?
Đây là chuỗi tấn công:
Tháng 6: Một kỹ sư Binance tìm kiếm công cụ lập trình AI trên Google. Nhấp vào quảng cáo giả. Tải phần mềm độc hại xuống. Binance phát hiện ra, đổi máy tính cho anh ấy—nhưng tin tặc đã lập bản đồ đội ngũ phụ trách hạ tầng ví.
Tháng 9: Chúng đổi hướng. Nhắm vào một kỹ sư khác thông qua nền tảng tuyển dụng uy tín. Nhà tuyển dụng giả. Phỏng vấn video thật. Rồi đến đòn chốt: "Đây là bài đánh giá kỹ thuật của bạn, hãy tải tệp này xuống."
Tệp đó = phần mềm độc hại zero-day. Không phần mềm diệt vi-rút nào phát hiện được.
Sau khi xâm nhập, chúng di chuyển ngang qua các công cụ nội bộ, xâm nhập thêm hai kỹ sư, đánh cắp thông tin xác thực để truy cập ví.
Ngày 29 tháng 10: Chúng rút sạch 6,34 tỷ USD trong chưa đầy 20 phút.
FBI xác nhận thủ phạm là TraderTraitor—đơn vị tinh nhuệ của Triều Tiên. Cùng nhóm đã tấn công Bybit, lấy đi 1,5 tỷ USD vào năm 2025. Những lời mời làm việc giả là chiêu bài đặc trưng của chúng.
Binance dùng quỹ dự trữ để bù đắp 98% tiền của người dùng. Không khách hàng nào bị mất tiền. Nhưng bài học thực sự ở đây là: nếu kỹ sư Binance còn mắc bẫy này thì bạn cũng chẳng miễn nhiễm đâu.
Đừng bao giờ tải tệp từ người lạ. Dù lời mời có hấp dẫn đến đâu. Tấn công phi kỹ thuật là phương thức tấn công số 1 trong lĩnh vực tiền mã hóa—và ngày càng tinh vi hơn.
Bạn có nhận ra những dấu hiệu đáng ngờ trong buổi "phỏng vấn" đó không?