Các tác nhân AI lần đầu tiên “đột nhập” quy mô lớn vào hệ thống tài liệu của dự án.
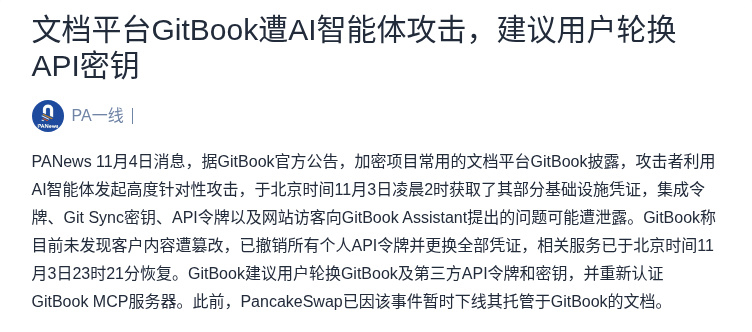
Theo PANews ngày 4/11, GitBook thông báo rằng kẻ tấn công đã lợi dụng các tác nhân AI để thực hiện một cuộc tấn công có chủ đích cao, lấy được một số thông tin xác thực cơ sở hạ tầng vào lúc 2 giờ sáng ngày 3/11 theo giờ Bắc Kinh. Token tích hợp, khóa Git Sync, token API và các câu hỏi mà khách truy cập trang web gửi cho GitBook Assistant đều có thể đã bị rò rỉ.
GitBook cho biết chưa phát hiện nội dung của khách hàng bị chỉnh sửa trái phép. Công ty đã thu hồi tất cả token API cá nhân, thay thế toàn bộ thông tin xác thực và khôi phục các dịch vụ liên quan vào lúc 23:21 ngày 3/11 theo giờ Bắc Kinh. GitBook cũng khuyến nghị người dùng thay mới token và khóa API của GitBook cũng như bên thứ ba, đồng thời xác thực lại máy chủ GitBook MCP. Trước đó, PancakeSwap đã tạm thời gỡ tài liệu lưu trữ trên GitBook do sự cố này.
Có hai kịch bản cần theo dõi: thứ nhất, các dự án hoàn tất việc thay mới token và kiểm tra quyền truy cập, đồng thời rà soát các khóa cũ trong kho GitHub, CI/CD và dịch vụ bên thứ ba; thứ hai, sau này có dự án thực sự gặp sự cố về tiền hoặc mã nguồn do thông tin xác thực bị rò rỉ. Bạn lo ngại khâu nào hơn: quyền truy cập tài liệu hay quy trình tự động hóa?
Nguồn: PANews
Ảnh minh họa 1: GitBook bị tấn công bằng tác nhân AI, khuyến nghị người dùng thay mới khóa API · Ảnh chụp màn hình trang nguồn
Nguồn ảnh: https://www.panewslab.com/zh/articles/01a1a271-1594-7052-9427-1c932a0acedb
Theo PANews ngày 4/11, GitBook thông báo rằng kẻ tấn công đã lợi dụng các tác nhân AI để thực hiện một cuộc tấn công có chủ đích cao, lấy được một số thông tin xác thực cơ sở hạ tầng vào lúc 2 giờ sáng ngày 3/11 theo giờ Bắc Kinh. Token tích hợp, khóa Git Sync, token API và các câu hỏi mà khách truy cập trang web gửi cho GitBook Assistant đều có thể đã bị rò rỉ.
GitBook cho biết chưa phát hiện nội dung của khách hàng bị chỉnh sửa trái phép. Công ty đã thu hồi tất cả token API cá nhân, thay thế toàn bộ thông tin xác thực và khôi phục các dịch vụ liên quan vào lúc 23:21 ngày 3/11 theo giờ Bắc Kinh. GitBook cũng khuyến nghị người dùng thay mới token và khóa API của GitBook cũng như bên thứ ba, đồng thời xác thực lại máy chủ GitBook MCP. Trước đó, PancakeSwap đã tạm thời gỡ tài liệu lưu trữ trên GitBook do sự cố này.
Có hai kịch bản cần theo dõi: thứ nhất, các dự án hoàn tất việc thay mới token và kiểm tra quyền truy cập, đồng thời rà soát các khóa cũ trong kho GitHub, CI/CD và dịch vụ bên thứ ba; thứ hai, sau này có dự án thực sự gặp sự cố về tiền hoặc mã nguồn do thông tin xác thực bị rò rỉ. Bạn lo ngại khâu nào hơn: quyền truy cập tài liệu hay quy trình tự động hóa?
Nguồn: PANews
Ảnh minh họa 1: GitBook bị tấn công bằng tác nhân AI, khuyến nghị người dùng thay mới khóa API · Ảnh chụp màn hình trang nguồn
Nguồn ảnh: https://www.panewslab.com/zh/articles/01a1a271-1594-7052-9427-1c932a0acedb