#binanceincidentreport
🚨 #Binance cho biết đã thay thế 98% tài sản bị ảnh hưởng bởi vụ xâm nhập ngày 29 tháng 10 và đang mua số token còn lại có tính thanh khoản thấp hơn.
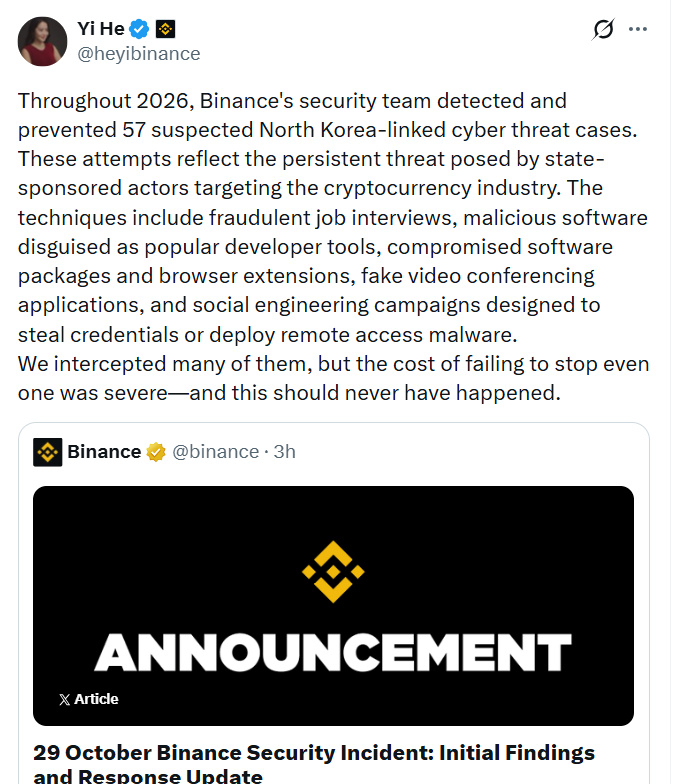
Đồng CEO Yi He cũng tiết lộ rằng sàn giao dịch đã chặn 57 mối đe dọa mạng đáng ngờ trong năm 2026, bao gồm phỏng vấn tuyển dụng giả mạo, phần mềm độc hại, tiện ích mở rộng trình duyệt lừa đảo và các chiến dịch đánh cắp thông tin đăng nhập.
Ứng dụng họp video giả mạo cũng là một phương thức khác. Các chiến dịch đánh cắp thông tin đăng nhập cũng vậy. Một số chiến dịch nhắm đến việc cài đặt phần mềm độc hại để truy cập máy tính từ xa.
Một cuộc phỏng vấn giả đã tiếp cận nhân viên như thế nào
Những phát hiện ban đầu của Binance mô tả một trường hợp. Một kỹ sư phần mềm được tiếp cận vào tháng 9. Một người tự xưng là giám đốc dự án đã sử dụng một nền tảng tuyển dụng hợp pháp.
Một người được cho là đại diện bộ phận nhân sự đã tiến hành phỏng vấn qua video. Người này chia sẻ một hồ sơ mạng xã hội có ảnh cá nhân. Người phỏng vấn thứ hai giả danh giám đốc điều hành. Người đó hướng dẫn kỹ sư tải xuống một bài tập.
Binance cho biết bài tập có chứa mã độc. Mã này chạy trong quá trình thiết lập và qua mặt các công cụ bảo mật thiết bị đầu cuối. Vào ngày 20 tháng 10, kẻ tấn công đã sử dụng máy tính bị xâm nhập. Một công cụ AI nội bộ giúp kẻ này tiếp cận hai kỹ sư ví. Thông tin đăng nhập thu được từ vụ xâm nhập đó cho phép truy cập vào hệ thống ký giao dịch của ví.
Bài đăng của Yi không phân tích có bao nhiêu trong số 57 vụ việc liên quan đến những chiêu dụ thông qua tuyển dụng.
#Write2Earn $BTC $XRP $BNB
🚨 #Binance cho biết đã thay thế 98% tài sản bị ảnh hưởng bởi vụ xâm nhập ngày 29 tháng 10 và đang mua số token còn lại có tính thanh khoản thấp hơn.
Đồng CEO Yi He cũng tiết lộ rằng sàn giao dịch đã chặn 57 mối đe dọa mạng đáng ngờ trong năm 2026, bao gồm phỏng vấn tuyển dụng giả mạo, phần mềm độc hại, tiện ích mở rộng trình duyệt lừa đảo và các chiến dịch đánh cắp thông tin đăng nhập.
Ứng dụng họp video giả mạo cũng là một phương thức khác. Các chiến dịch đánh cắp thông tin đăng nhập cũng vậy. Một số chiến dịch nhắm đến việc cài đặt phần mềm độc hại để truy cập máy tính từ xa.
Một cuộc phỏng vấn giả đã tiếp cận nhân viên như thế nào
Những phát hiện ban đầu của Binance mô tả một trường hợp. Một kỹ sư phần mềm được tiếp cận vào tháng 9. Một người tự xưng là giám đốc dự án đã sử dụng một nền tảng tuyển dụng hợp pháp.
Một người được cho là đại diện bộ phận nhân sự đã tiến hành phỏng vấn qua video. Người này chia sẻ một hồ sơ mạng xã hội có ảnh cá nhân. Người phỏng vấn thứ hai giả danh giám đốc điều hành. Người đó hướng dẫn kỹ sư tải xuống một bài tập.
Binance cho biết bài tập có chứa mã độc. Mã này chạy trong quá trình thiết lập và qua mặt các công cụ bảo mật thiết bị đầu cuối. Vào ngày 20 tháng 10, kẻ tấn công đã sử dụng máy tính bị xâm nhập. Một công cụ AI nội bộ giúp kẻ này tiếp cận hai kỹ sư ví. Thông tin đăng nhập thu được từ vụ xâm nhập đó cho phép truy cập vào hệ thống ký giao dịch của ví.
Bài đăng của Yi không phân tích có bao nhiêu trong số 57 vụ việc liên quan đến những chiêu dụ thông qua tuyển dụng.
#Write2Earn $BTC $XRP $BNB