Vụ hack sàn giao dịch lớn nhất từ trước đến nay thực sự đã xảy ra như thế nào
Binance vừa công bố những phát hiện ban đầu về sự cố ngày 29 tháng 10. Tóm lại: không phải chỉ vì một cú nhấp chuột bất cẩn, mà là một cuộc tấn công âm thầm, kiên nhẫn, bắt đầu từ nhiều tháng trước.
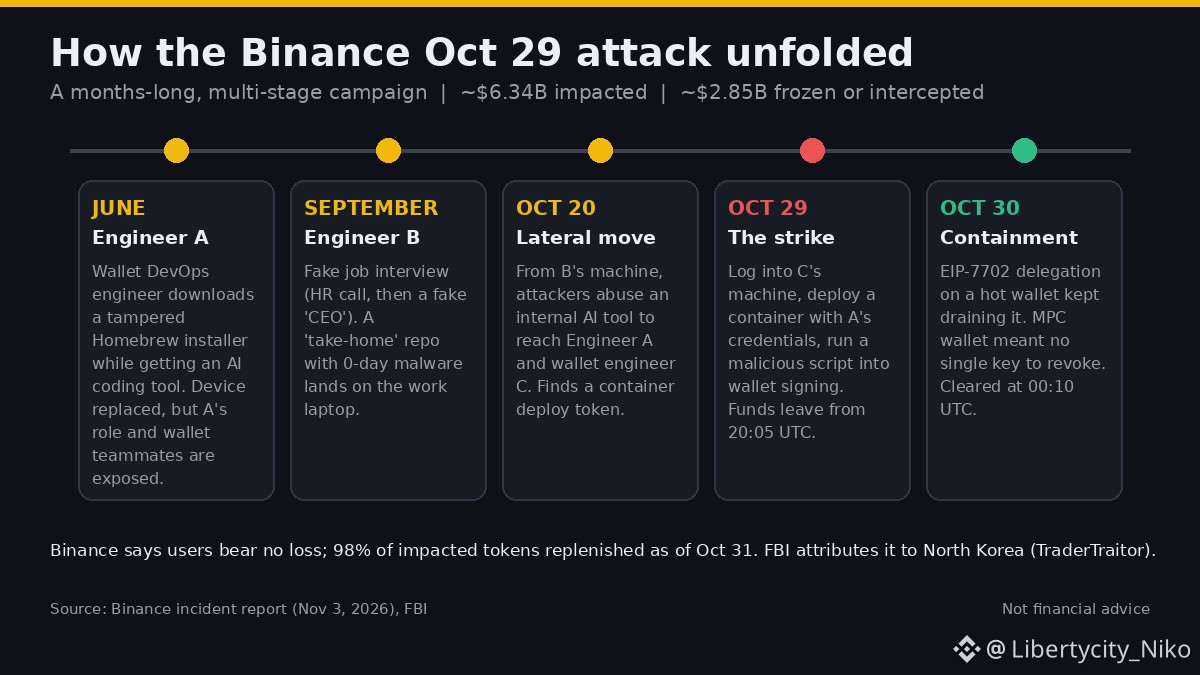
Tháng 6. Một kỹ sư DevOps phụ trách ví (Kỹ sư A) đã tải xuống một trình cài đặt Homebrew bị can thiệp dành cho một công cụ lập trình AI. Bộ phận an ninh phát hiện ra và thay máy tính xách tay, nhưng những kẻ tấn công đã kịp lập sơ đồ về A và nhóm phụ trách ví.
Tháng 9. Kỹ sư B nhận được lời mời làm việc giả: một cuộc gọi video với bộ phận nhân sự, tiếp đến là vòng phỏng vấn với "CEO", rồi một bài tập về nhà yêu cầu chạy một kho mã trên máy tính công việc. Bài tập chứa mã độc 0-day mà phần mềm bảo vệ thiết bị đầu cuối không phát hiện được.
Ngày 20 tháng 10. Từ máy của B, những kẻ tấn công dùng một công cụ AI nội bộ để tiếp cận A và kỹ sư phụ trách ví C. Trên máy của A, chúng tìm thấy một mã thông báo có quyền triển khai container.
Ngày 29 tháng 10. Bằng máy tính của C và thông tin xác thực của A, chúng triển khai một container có tập lệnh truy cập dịch vụ ký giao dịch của ví. Tiền bắt đầu rời khỏi các ví nóng lúc 20:05 UTC.
Điểm mấu chốt là EIP-7702: chúng ủy quyền một phần quyền kiểm soát ví nóng cho hợp đồng của chính mình. Quyền đó được lưu trên chuỗi, nên việc tạm dừng rút tiền không thể ngăn chặn nó; hơn nữa, do sử dụng MPC nên không có khóa đơn lẻ nào để thu hồi. Phải đến 00:10 UTC ngày 30 tháng 10 sự cố mới được xử lý xong.
Hiện tại: khoảng 6,34 tỷ USD bị ảnh hưởng, trong đó khoảng 2,85 tỷ USD đã bị đóng băng hoặc chặn lại. Binance cho biết họ sẽ tự gánh khoản tổn thất và người dùng không phải chịu thiệt hại. FBI cho rằng Triều Tiên chịu trách nhiệm.
Bài học: lời mời làm việc giả, trình cài đặt giả và công cụ phát triển bị cài mã độc giờ đây là cửa ngõ xâm nhập. Hãy kiểm tra kỹ mọi tệp tải xuống và mọi bài tập "phỏng vấn".
h/t CryptoTelugu trên X
NFA. Chỉ chia sẻ những gì báo cáo nêu.
#Binance #CryptoSecurity #BNB #Hack #EIP7702
Binance vừa công bố những phát hiện ban đầu về sự cố ngày 29 tháng 10. Tóm lại: không phải chỉ vì một cú nhấp chuột bất cẩn, mà là một cuộc tấn công âm thầm, kiên nhẫn, bắt đầu từ nhiều tháng trước.
Tháng 6. Một kỹ sư DevOps phụ trách ví (Kỹ sư A) đã tải xuống một trình cài đặt Homebrew bị can thiệp dành cho một công cụ lập trình AI. Bộ phận an ninh phát hiện ra và thay máy tính xách tay, nhưng những kẻ tấn công đã kịp lập sơ đồ về A và nhóm phụ trách ví.
Tháng 9. Kỹ sư B nhận được lời mời làm việc giả: một cuộc gọi video với bộ phận nhân sự, tiếp đến là vòng phỏng vấn với "CEO", rồi một bài tập về nhà yêu cầu chạy một kho mã trên máy tính công việc. Bài tập chứa mã độc 0-day mà phần mềm bảo vệ thiết bị đầu cuối không phát hiện được.
Ngày 20 tháng 10. Từ máy của B, những kẻ tấn công dùng một công cụ AI nội bộ để tiếp cận A và kỹ sư phụ trách ví C. Trên máy của A, chúng tìm thấy một mã thông báo có quyền triển khai container.
Ngày 29 tháng 10. Bằng máy tính của C và thông tin xác thực của A, chúng triển khai một container có tập lệnh truy cập dịch vụ ký giao dịch của ví. Tiền bắt đầu rời khỏi các ví nóng lúc 20:05 UTC.
Điểm mấu chốt là EIP-7702: chúng ủy quyền một phần quyền kiểm soát ví nóng cho hợp đồng của chính mình. Quyền đó được lưu trên chuỗi, nên việc tạm dừng rút tiền không thể ngăn chặn nó; hơn nữa, do sử dụng MPC nên không có khóa đơn lẻ nào để thu hồi. Phải đến 00:10 UTC ngày 30 tháng 10 sự cố mới được xử lý xong.
Hiện tại: khoảng 6,34 tỷ USD bị ảnh hưởng, trong đó khoảng 2,85 tỷ USD đã bị đóng băng hoặc chặn lại. Binance cho biết họ sẽ tự gánh khoản tổn thất và người dùng không phải chịu thiệt hại. FBI cho rằng Triều Tiên chịu trách nhiệm.
Bài học: lời mời làm việc giả, trình cài đặt giả và công cụ phát triển bị cài mã độc giờ đây là cửa ngõ xâm nhập. Hãy kiểm tra kỹ mọi tệp tải xuống và mọi bài tập "phỏng vấn".
h/t CryptoTelugu trên X
NFA. Chỉ chia sẻ những gì báo cáo nêu.
#Binance #CryptoSecurity #BNB #Hack #EIP7702