
Chuyện gì đã xảy ra và họ đã hack Binance bằng cách nào?
$BNB
Binance tiết lộ chi tiết vụ hack trị giá 6.300 triệu đô la, được cho là do tin tặc Triều Tiên thực hiện, và câu chuyện nghe như phim vậy. Đây không phải lỗi hệ thống, mà là một cuộc tấn công kéo dài nhiều tháng, bắt đầu từ một sơ suất của con người.
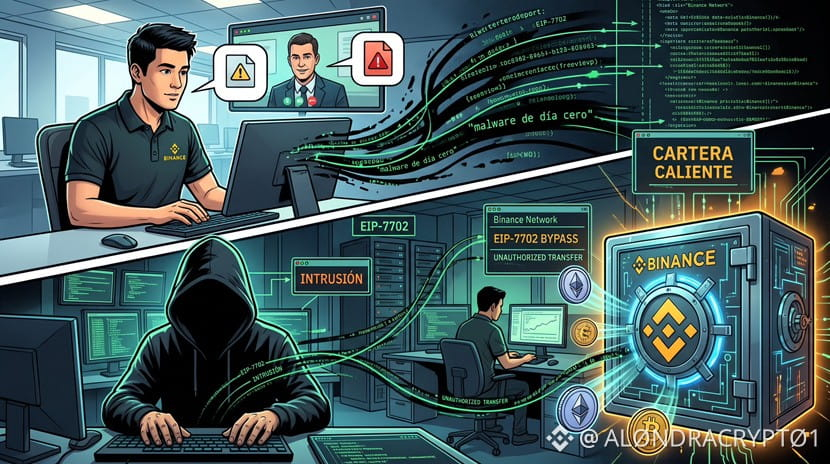
1. Cuộc phỏng vấn xin việc giả mạo: Một tin tặc giả làm nhà tuyển dụng trên một nền tảng việc làm và liên hệ với một kỹ sư của Binance. Họ chiếm được lòng tin của người này bằng các cuộc gọi video và hồ sơ giả mạo. Trong “vòng phỏng vấn thứ hai”, họ yêu cầu kỹ sư tải xuống một tệp để làm bài kiểm tra lập trình. Tệp đó chứa phần mềm gián điệp, lây nhiễm vào máy tính làm việc của anh.
2. Xâm nhập: Với quyền truy cập đó, những kẻ tấn công đột nhập vào máy tính của các kỹ sư khác trong nhóm ví của công ty.
3. Đánh cắp: Khi đã xâm nhập, chúng sử dụng một giao thức của Ethereum (EIP-7702) để giành quyền rút tiền từ một ví nóng (được kết nối với internet). Không khóa riêng lẻ nào của Binance kịp ngăn chặn cuộc tấn công, vì ví của công ty cần nhiều cấp phê duyệt. Điều này khiến phản ứng bị chậm vài giờ trong lúc tiền bị chuyển đi.
Tin tốt là Binance khẳng định 98% số tiền bị đánh cắp đã được hoàn trả bằng tiền của chính công ty và 2.850 triệu đô la đã được đóng băng. Ngoài ra, họ cam kết người dùng sẽ không bị ảnh hưởng.
Bạn nghĩ sao về chiến lược mà tin tặc đã sử dụng? Bạn có ngạc nhiên khi một gã khổng lồ như Binance lại sập bẫy tấn công phi kỹ thuật không? Hãy để lại ý kiến trong phần bình luận nhé! 👇
#Binance #SeguridadCripto
$BNB
Binance tiết lộ chi tiết vụ hack trị giá 6.300 triệu đô la, được cho là do tin tặc Triều Tiên thực hiện, và câu chuyện nghe như phim vậy. Đây không phải lỗi hệ thống, mà là một cuộc tấn công kéo dài nhiều tháng, bắt đầu từ một sơ suất của con người.
1. Cuộc phỏng vấn xin việc giả mạo: Một tin tặc giả làm nhà tuyển dụng trên một nền tảng việc làm và liên hệ với một kỹ sư của Binance. Họ chiếm được lòng tin của người này bằng các cuộc gọi video và hồ sơ giả mạo. Trong “vòng phỏng vấn thứ hai”, họ yêu cầu kỹ sư tải xuống một tệp để làm bài kiểm tra lập trình. Tệp đó chứa phần mềm gián điệp, lây nhiễm vào máy tính làm việc của anh.
2. Xâm nhập: Với quyền truy cập đó, những kẻ tấn công đột nhập vào máy tính của các kỹ sư khác trong nhóm ví của công ty.
3. Đánh cắp: Khi đã xâm nhập, chúng sử dụng một giao thức của Ethereum (EIP-7702) để giành quyền rút tiền từ một ví nóng (được kết nối với internet). Không khóa riêng lẻ nào của Binance kịp ngăn chặn cuộc tấn công, vì ví của công ty cần nhiều cấp phê duyệt. Điều này khiến phản ứng bị chậm vài giờ trong lúc tiền bị chuyển đi.
Tin tốt là Binance khẳng định 98% số tiền bị đánh cắp đã được hoàn trả bằng tiền của chính công ty và 2.850 triệu đô la đã được đóng băng. Ngoài ra, họ cam kết người dùng sẽ không bị ảnh hưởng.
Bạn nghĩ sao về chiến lược mà tin tặc đã sử dụng? Bạn có ngạc nhiên khi một gã khổng lồ như Binance lại sập bẫy tấn công phi kỹ thuật không? Hãy để lại ý kiến trong phần bình luận nhé! 👇
#Binance #SeguridadCripto