


Một bài kiểm tra lập trình từ nhà tuyển dụng tiềm năng thoạt trông như một phần bình thường của buổi phỏng vấn xin việc. Nhưng thực chất, đó là một bước trong cuộc tấn công mạng kéo dài nhiều tháng, kết thúc bằng vụ đánh cắp 6,3 tỷ USD từ Binance và làm dấy lên câu hỏi về cách các sàn giao dịch tự bảo vệ trước những mối đe dọa nhắm vào nhân viên của họ.
Theo báo cáo hậu sự cố do Binance công bố hôm thứ Ba, cuộc tấn công là một phần của chiến dịch phối hợp, khai thác cả những điểm yếu của con người lẫn các hệ thống bảo mật nội bộ. Những phát hiện của sàn giao dịch cho thấy tin tặc đã dần giành được quyền truy cập vào hạ tầng ví của sàn trước vụ đánh cắp ngày 29 tháng 10.
Theo báo cáo bảo mật của Binance, chiến dịch tấn công bắt đầu vào tháng 6, khi một kỹ sư tải xuống một gói phần mềm đã bị chỉnh sửa trong lúc thiết lập công cụ lập trình AI. Dù Binance phát hiện phần mềm độc hại và thay thế thiết bị bị ảnh hưởng, những kẻ tấn công đã thu thập được thông tin về đội ngũ phụ trách ví của sàn.
Vào tháng 9, những kẻ tấn công giả danh nhà tuyển dụng nhắm vào một kỹ sư phần mềm khác và lừa nhân viên này tải xuống một tệp độc hại được ngụy trang thành bài tập lập trình. Phần mềm độc hại xâm nhập máy tính làm việc của kỹ sư và qua mặt các biện pháp bảo mật của sàn giao dịch.
Ngày 20 tháng 10, những kẻ tấn công sử dụng máy tính đã bị xâm nhập cùng một công cụ AI nội bộ để truy cập hệ thống của hai kỹ sư khác, lấy được thông tin xác thực triển khai, cho phép chúng cài phần mềm độc hại vào hạ tầng ví của Binance ngày 29 tháng 10.
Sau đó, những kẻ tấn công truy cập dịch vụ ký giao dịch ví nội bộ của sàn, vốn xác thực các giao dịch tiền mã hóa. Điều này cho phép chúng chuyển tiền ra ngoài quy trình rút tiền thông thường.
“Đây không phải là một sai lầm hay một vụ xâm nhập đơn lẻ — mà là một chiến dịch kéo dài nhiều tháng,” đồng CEO Binance Richard Teng viết trong bài đăng hôm thứ Ba trên X.
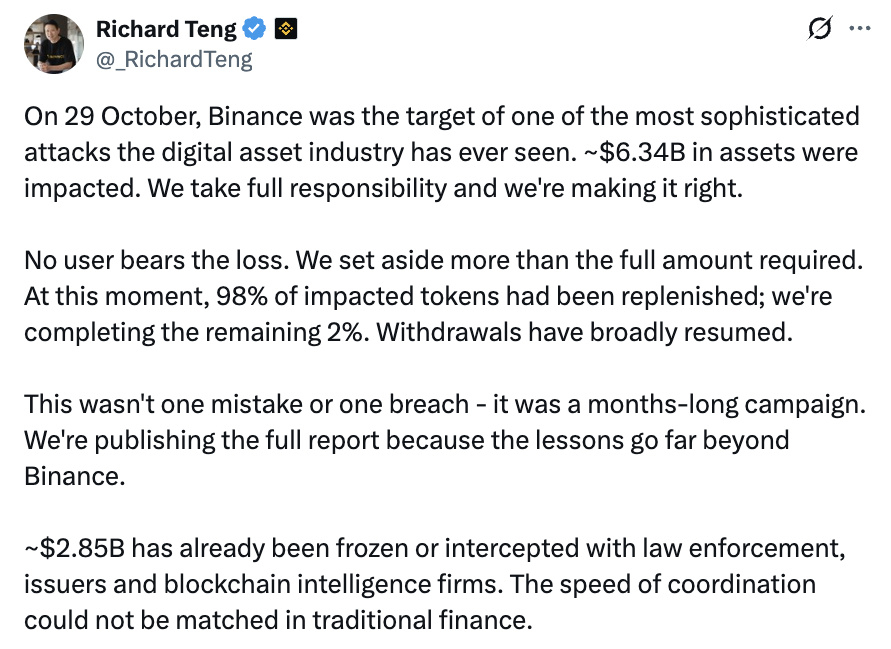
Nguồn: Richard Teng
Binance cho biết những kẻ tấn công còn khai thác cơ chế EIP-7702 của Ethereum, cho phép ví ủy quyền quyền giao dịch cho các hợp đồng thông minh, khiến các giao dịch trái phép vẫn tiếp tục ngay cả sau khi sàn đình chỉ rút tiền. Hệ thống ví tính toán đa bên (MPC) của sàn, phân chia quyền kiểm soát việc ký giao dịch, khiến việc thu hồi các quyền đó trở nên phức tạp.
Vụ xâm nhập ảnh hưởng đến khoảng 6,3 tỷ USD tài sản kỹ thuật số; theo báo cáo mới nhất, Binance cho biết 2,85 tỷ USD đã bị đóng băng hoặc chặn lại. Sàn cho biết sẽ tự gánh chịu tổn thất thay vì chuyển chúng sang khách hàng và đã bổ sung lại 98% lượng token bị ảnh hưởng tính đến ngày 31 tháng 10.
Vụ tấn công, vụ hack tiền mã hóa lớn nhất trong lịch sử, được Cục Điều tra Liên bang Mỹ (FBI) quy trách nhiệm cho các tin tặc Triều Tiên. Hôm thứ Ba, Kim Yo Jong, em gái của nhà lãnh đạo Triều Tiên Kim Jong Un, phủ nhận sự liên quan của nước này, nói rằng kết luận của FBI mang động cơ chính trị và nhằm làm tổn hại vị thế quốc tế của Triều Tiên.
Tạp chí: Tin tặc Binance chạy đua chuyển hàng tỷ đô la trước khi số tiền bị đóng băng