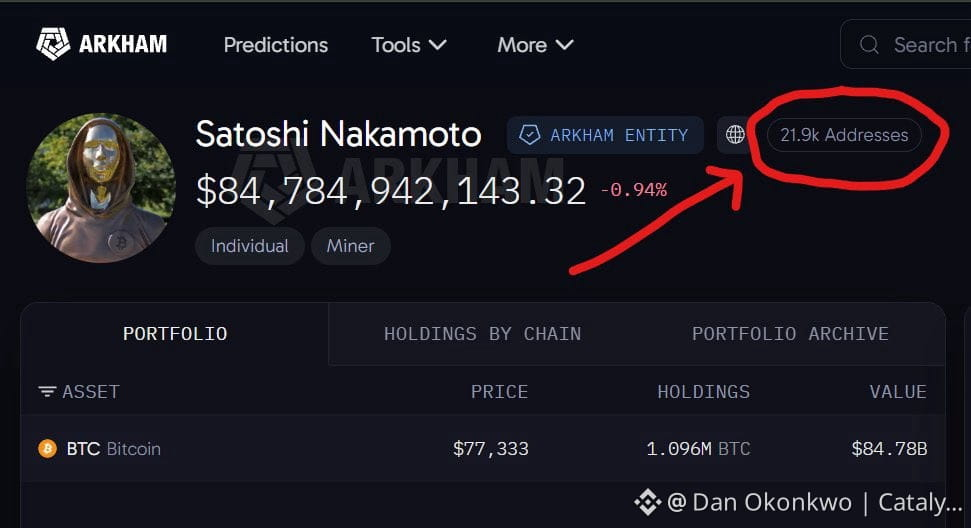
⚠️Tại sao hacker vẫn chưa thể động đến ví của Satoshi?👇👇1.096 triệu BTC, trị giá 84.78 tỷ đô la, vẫn nguyên vẹn suốt 17 năm.
1. Không có khóa chính, chỉ có 21,900 ổ khóa riêng biệt
Hầu hết các ví hiện nay dùng một cụm từ khôi phục để kiểm soát mọi thứ. Ứng dụng khách v0.1 năm 2009 hoạt động khác hẳn. Mỗi lần đào được 50 BTC, nó tạo ra một khóa riêng hoàn toàn mới, không liên kết với bất kỳ khóa nào khác.
Ngay cả khi ai đó bẻ được một khóa, họ cũng chỉ lấy được 50 BTC. 21,899 khóa còn lại vẫn ngoài tầm với, chẳng có manh mối nào để lần theo.
2. Tính ngẫu nhiên 256 bit khiến AI chẳng có gì để học
AI giỏi tìm ra các mẫu, còn sự ngẫu nhiên thuần túy thì không có mẫu nào cả. Ngay cả khi dùng mọi siêu máy tính trên Trái Đất để vét cạn mọi khả năng, việc đoán đúng một khóa cũng sẽ mất hàng chục tỷ năm.
3. Ngoại tuyến và chưa bao giờ được di chuyển, nên không để lại dấu vết
Các khóa được lưu trong một tệp wallet.dat ngoại tuyến. Chúng chưa bao giờ nằm trên đám mây hay gắn với tài khoản trực tuyến nào mà người khác có thể hack. Chưa địa chỉ đào nào từng gửi dù chỉ một đồng xu. Không có giao dịch nghĩa là chưa từng có chữ ký nào được phát đi, nên cũng chẳng có phép toán nào để lần ngược lại.
4. Rủi ro thực sự duy nhất: điện toán lượng tử
Các địa chỉ hiện đại không tiết lộ khóa công khai cho đến khi chúng gửi tiền. Còn các địa chỉ của Satoshi từ năm 2009 thì có: khóa công khai được ghi ngay trên blockchain, nơi bất kỳ ai cũng có thể nhìn thấy.
Máy tính và AI ngày nay vẫn chưa thể phá được chúng. Nhưng về lý thuyết, một máy tính lượng tử đủ mạnh có thể dùng các khóa công khai đó để tìm ra khóa riêng. Đó là mối đe dọa thực sự duy nhất đối với khối tài sản này #BTC #Satoshi #Hack #AI
1. Không có khóa chính, chỉ có 21,900 ổ khóa riêng biệt
Hầu hết các ví hiện nay dùng một cụm từ khôi phục để kiểm soát mọi thứ. Ứng dụng khách v0.1 năm 2009 hoạt động khác hẳn. Mỗi lần đào được 50 BTC, nó tạo ra một khóa riêng hoàn toàn mới, không liên kết với bất kỳ khóa nào khác.
Ngay cả khi ai đó bẻ được một khóa, họ cũng chỉ lấy được 50 BTC. 21,899 khóa còn lại vẫn ngoài tầm với, chẳng có manh mối nào để lần theo.
2. Tính ngẫu nhiên 256 bit khiến AI chẳng có gì để học
AI giỏi tìm ra các mẫu, còn sự ngẫu nhiên thuần túy thì không có mẫu nào cả. Ngay cả khi dùng mọi siêu máy tính trên Trái Đất để vét cạn mọi khả năng, việc đoán đúng một khóa cũng sẽ mất hàng chục tỷ năm.
3. Ngoại tuyến và chưa bao giờ được di chuyển, nên không để lại dấu vết
Các khóa được lưu trong một tệp wallet.dat ngoại tuyến. Chúng chưa bao giờ nằm trên đám mây hay gắn với tài khoản trực tuyến nào mà người khác có thể hack. Chưa địa chỉ đào nào từng gửi dù chỉ một đồng xu. Không có giao dịch nghĩa là chưa từng có chữ ký nào được phát đi, nên cũng chẳng có phép toán nào để lần ngược lại.
4. Rủi ro thực sự duy nhất: điện toán lượng tử
Các địa chỉ hiện đại không tiết lộ khóa công khai cho đến khi chúng gửi tiền. Còn các địa chỉ của Satoshi từ năm 2009 thì có: khóa công khai được ghi ngay trên blockchain, nơi bất kỳ ai cũng có thể nhìn thấy.
Máy tính và AI ngày nay vẫn chưa thể phá được chúng. Nhưng về lý thuyết, một máy tính lượng tử đủ mạnh có thể dùng các khóa công khai đó để tìm ra khóa riêng. Đó là mối đe dọa thực sự duy nhất đối với khối tài sản này #BTC #Satoshi #Hack #AI