🚨 Cảnh báo vụ khai thác tiền mã hóa quy mô lớn trị giá 106 triệu USD: Một thực thể EU chưa xác định bị nhắm mục tiêu
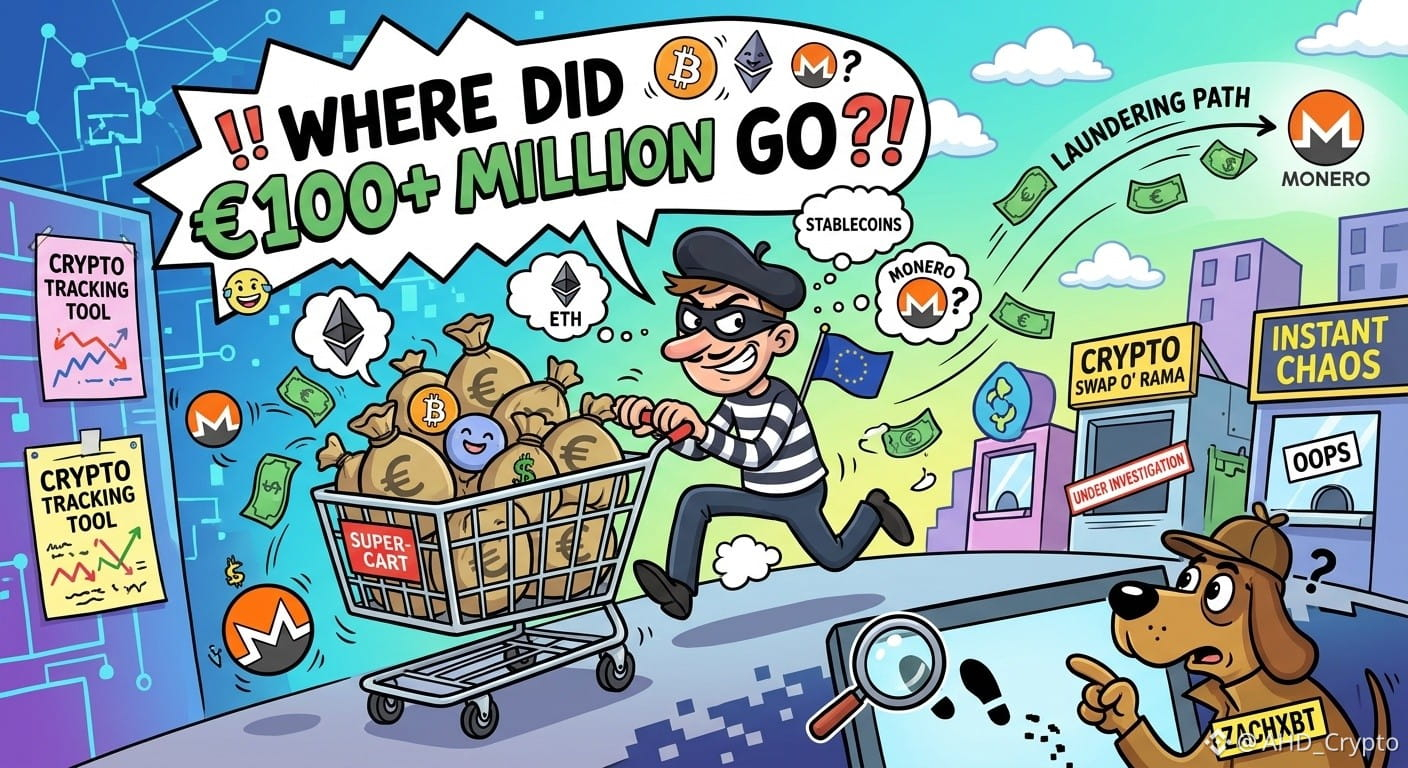
Nhà điều tra on-chain ZachXBT đã cảnh báo về một sự cố bảo mật nghiêm trọng liên quan đến một thực thể có trụ sở tại EU chưa được nêu tên, được cho là đã mất hơn 106 triệu USD từ các tài khoản trên sàn giao dịch tập trung vào ngày 1 tháng 11.
Những điểm chính của vụ việc:
>> Rút tiền ban đầu: Kẻ tấn công đã rút stablecoin (USDC và $USDT ) từ nhiều tài khoản trên các sàn giao dịch tập trung.
>> Chuyển đổi nhanh chóng: Hơn 63 triệu USD bằng USDC đã nhanh chóng được đổi sang $ETH để ngăn các đơn vị phát hành tập trung đóng băng tài sản bị đánh cắp.
>> Tuyến đường rửa tiền: Hacker đã chuyển tiền qua các nền tảng tức thời (bao gồm WellWallet và Kyrrex), các cầu nối xuyên chuỗi và đồng tiền riêng tư $XMR (Monero) để che giấu dấu vết giao dịch.
>> Loại trừ nhóm Lazarus: ZachXBT nhận định với độ tin cậy cao rằng phương thức tấn công này không giống với nhóm Lazarus của Triều Tiên.
Danh tính nạn nhân và các sàn giao dịch bị nhắm mục tiêu vẫn chưa được công bố, nhưng 11 địa chỉ ví liên quan đã được công khai để truy vết dòng tiền.
Hãy cảnh giác với các tài khoản sàn giao dịch của bạn và đảm bảo đã bật các biện pháp bảo mật nghiêm ngặt như xác thực hai yếu tố bằng khóa bảo mật phần cứng!
Bạn nghĩ sao về việc sử dụng đồng tiền riêng tư và các sàn giao dịch tức thời để rửa tiền bị đánh cắp? Hãy cùng thảo luận trong phần bình luận bên dưới! 👇
#writetoearn #CryptoSecurity #zachxbt #cryptohacks #Web3Security
Nhà điều tra on-chain ZachXBT đã cảnh báo về một sự cố bảo mật nghiêm trọng liên quan đến một thực thể có trụ sở tại EU chưa được nêu tên, được cho là đã mất hơn 106 triệu USD từ các tài khoản trên sàn giao dịch tập trung vào ngày 1 tháng 11.
Những điểm chính của vụ việc:
>> Rút tiền ban đầu: Kẻ tấn công đã rút stablecoin (USDC và $USDT ) từ nhiều tài khoản trên các sàn giao dịch tập trung.
>> Chuyển đổi nhanh chóng: Hơn 63 triệu USD bằng USDC đã nhanh chóng được đổi sang $ETH để ngăn các đơn vị phát hành tập trung đóng băng tài sản bị đánh cắp.
>> Tuyến đường rửa tiền: Hacker đã chuyển tiền qua các nền tảng tức thời (bao gồm WellWallet và Kyrrex), các cầu nối xuyên chuỗi và đồng tiền riêng tư $XMR (Monero) để che giấu dấu vết giao dịch.
>> Loại trừ nhóm Lazarus: ZachXBT nhận định với độ tin cậy cao rằng phương thức tấn công này không giống với nhóm Lazarus của Triều Tiên.
Danh tính nạn nhân và các sàn giao dịch bị nhắm mục tiêu vẫn chưa được công bố, nhưng 11 địa chỉ ví liên quan đã được công khai để truy vết dòng tiền.
Hãy cảnh giác với các tài khoản sàn giao dịch của bạn và đảm bảo đã bật các biện pháp bảo mật nghiêm ngặt như xác thực hai yếu tố bằng khóa bảo mật phần cứng!
Bạn nghĩ sao về việc sử dụng đồng tiền riêng tư và các sàn giao dịch tức thời để rửa tiền bị đánh cắp? Hãy cùng thảo luận trong phần bình luận bên dưới! 👇
#writetoearn #CryptoSecurity #zachxbt #cryptohacks #Web3Security