【Cảnh báo an toàn|Ứng dụng giả mạo “nhận airdrop” xuất hiện một giờ trên cửa hàng chính thức của Solana Mobile】
Mấy ngày nay mọi người đều chú ý đến vấn đề bảo mật của các sàn giao dịch lớn, nhưng điện thoại cũng gặp sự cố — mà còn tinh vi hơn: một ứng dụng yêu cầu cụm từ khôi phục đã được quảng bá ngay trong Spotlight chính thức.
Một số thông tin có thể xác minh (X chính thức của Solana Mobile, 11/1; được TokenPost và The Defiant đưa tin lại):
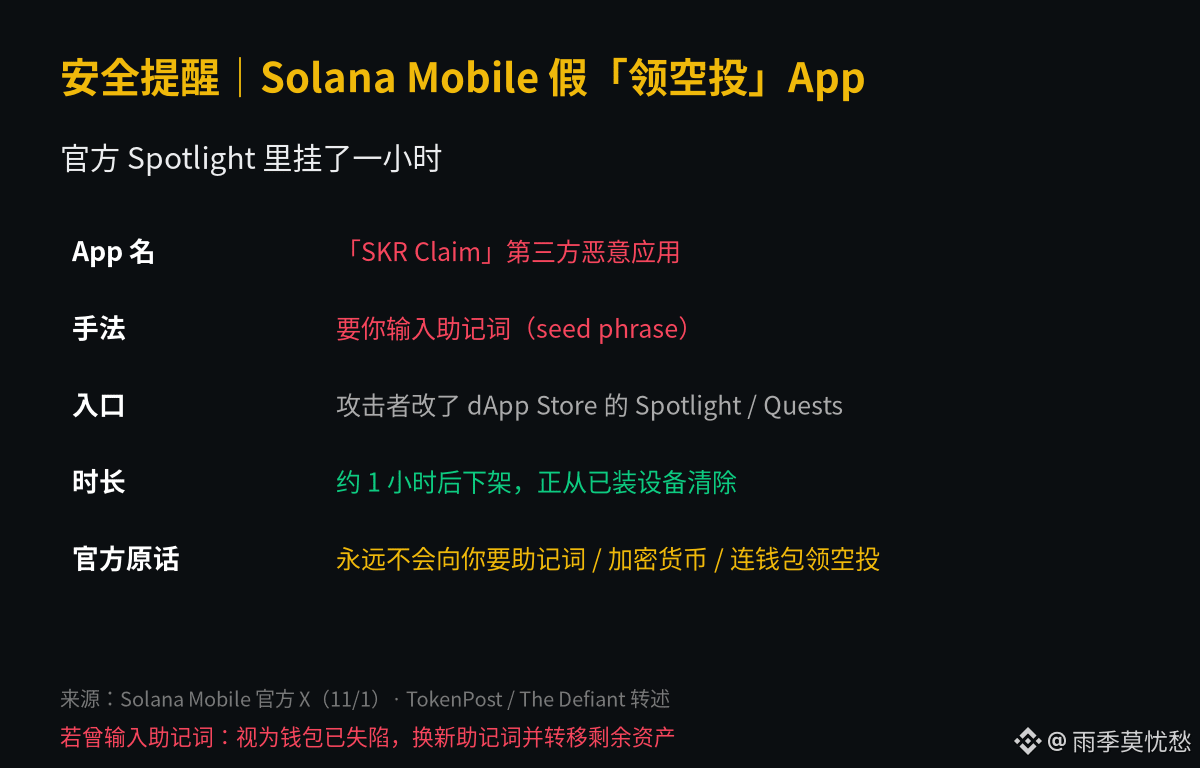
1)Ứng dụng độc hại của bên thứ ba “SKR Claim” đã bị đưa vào Solana dApp Store. Kẻ tấn công đã truy cập trái phép vào trang quản lý phát hành và chỉnh sửa nội dung hiển thị trong App Spotlight và Quests.
2)Ứng dụng này yêu cầu bạn nhập cụm từ khôi phục (seed phrase). Ứng dụng xuất hiện trên Spotlight khoảng 1 giờ trước khi bị gỡ xuống; phía chính thức cho biết họ đang xóa ứng dụng khỏi các thiết bị đã cài đặt.
3)Phía chính thức phát hiện một lỗ hổng cho phép chuyển hướng liên kết đến ứng dụng “chưa được phát hành hoàn toàn”. Lỗ hổng đã được vá. Nguyên văn lời cảnh báo chính thức: Nhóm sẽ không bao giờ yêu cầu bạn cung cấp cụm từ khôi phục hay tiền mã hóa, cũng sẽ không yêu cầu bạn kết nối ví khác hoặc truy cập trang web khác để nhận airdrop.
Ý kiến cá nhân:
Gần đây có rất nhiều chiêu trò kiểu “nhận airdrop SKR”. Điều đáng sợ lần này là điểm truy cập nằm ngay trong Spotlight của cửa hàng chính thức, chứ không phải một đường link lừa đảo bất kỳ. Chỉ cần nhớ một quy tắc — bất cứ nơi nào yêu cầu cụm từ khôi phục, hãy coi đó là kẻ lừa đảo. Muốn nhận airdrop thật thì chỉ làm theo đường dẫn được nêu trong tài liệu chính thức (theo thông báo chính thức, mục Activity Tracking trong Seed Vault Wallet). Nếu đã cài “SKR Claim” hoặc nhập cụm từ khôi phục, hãy coi như ví đã bị xâm phạm: tạo cụm từ khôi phục mới và nhanh chóng chuyển số tài sản còn lại đi.
Chỉ tổng hợp thông tin công khai, không cấu thành lời khuyên đầu tư.
$SOLUSDT $BTCUSDT
#安全 #SolanaMobile #热点每日
Mấy ngày nay mọi người đều chú ý đến vấn đề bảo mật của các sàn giao dịch lớn, nhưng điện thoại cũng gặp sự cố — mà còn tinh vi hơn: một ứng dụng yêu cầu cụm từ khôi phục đã được quảng bá ngay trong Spotlight chính thức.
Một số thông tin có thể xác minh (X chính thức của Solana Mobile, 11/1; được TokenPost và The Defiant đưa tin lại):
1)Ứng dụng độc hại của bên thứ ba “SKR Claim” đã bị đưa vào Solana dApp Store. Kẻ tấn công đã truy cập trái phép vào trang quản lý phát hành và chỉnh sửa nội dung hiển thị trong App Spotlight và Quests.
2)Ứng dụng này yêu cầu bạn nhập cụm từ khôi phục (seed phrase). Ứng dụng xuất hiện trên Spotlight khoảng 1 giờ trước khi bị gỡ xuống; phía chính thức cho biết họ đang xóa ứng dụng khỏi các thiết bị đã cài đặt.
3)Phía chính thức phát hiện một lỗ hổng cho phép chuyển hướng liên kết đến ứng dụng “chưa được phát hành hoàn toàn”. Lỗ hổng đã được vá. Nguyên văn lời cảnh báo chính thức: Nhóm sẽ không bao giờ yêu cầu bạn cung cấp cụm từ khôi phục hay tiền mã hóa, cũng sẽ không yêu cầu bạn kết nối ví khác hoặc truy cập trang web khác để nhận airdrop.
Ý kiến cá nhân:
Gần đây có rất nhiều chiêu trò kiểu “nhận airdrop SKR”. Điều đáng sợ lần này là điểm truy cập nằm ngay trong Spotlight của cửa hàng chính thức, chứ không phải một đường link lừa đảo bất kỳ. Chỉ cần nhớ một quy tắc — bất cứ nơi nào yêu cầu cụm từ khôi phục, hãy coi đó là kẻ lừa đảo. Muốn nhận airdrop thật thì chỉ làm theo đường dẫn được nêu trong tài liệu chính thức (theo thông báo chính thức, mục Activity Tracking trong Seed Vault Wallet). Nếu đã cài “SKR Claim” hoặc nhập cụm từ khôi phục, hãy coi như ví đã bị xâm phạm: tạo cụm từ khôi phục mới và nhanh chóng chuyển số tài sản còn lại đi.
Chỉ tổng hợp thông tin công khai, không cấu thành lời khuyên đầu tư.
$SOLUSDT $BTCUSDT
#安全 #SolanaMobile #热点每日