
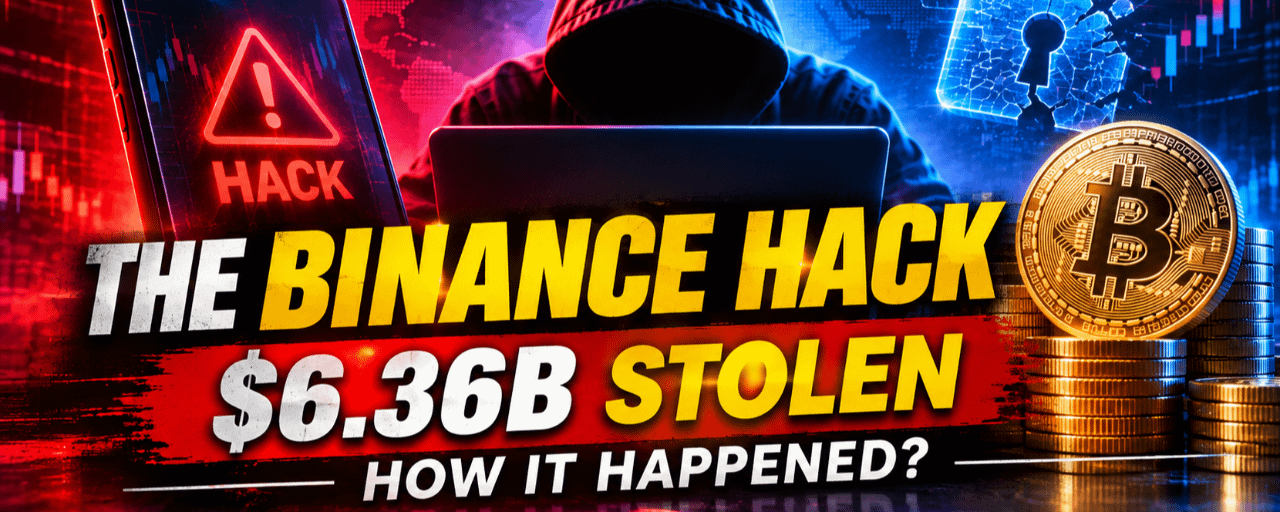


Mở đầu: Vụ trộm tiền mã hóa quy mô lớn và manh mối bất ngờ
Ngày 29 tháng 10 năm 2026, khoảng 6,36 tỷ USD đã bị đánh cắp từ các ví Binance trên 10 blockchain, phần lớn số tiền được chuyển đi trong khoảng 20 phút. TRM Labs đã báo cáo những con số này thông qua cuộc điều tra blockchain của mình.
Tuy nhiên, một chi tiết khác lại thu hút sự chú ý: một lỗi giao dịch có thể đã xảy ra trên MetaMask, để lại dấu vết cho các nhà điều tra. Các cuộc thảo luận lan truyền cho rằng chỉ một ô đánh dấu đã khiến tin tặc bị lộ, nhưng giả thuyết này vẫn chưa được xác nhận.
Nguồn: TRM Labs; Reuters; phân tích của nhà phát triển độc lập.
1. Tuyên bố lan truyền: Tin tặc bị lộ chỉ vì một ô đánh dấu?
Tuyên bố này cho rằng kẻ tấn công đã mắc một lỗi đơn giản khi xử lý giao dịch qua MetaMask. Tuy nhiên, chưa có cá nhân nào được xác định thông qua lỗi được cho là này.
Giả thuyết về ô đánh dấu bắt nguồn từ phân tích của một nhà phát triển độc lập, chứ không phải thông báo về một cuộc điều tra chính thức. Một cuộc đánh giá pháp chứng độc lập của GCSA cũng lưu ý rằng giả thuyết này vẫn chỉ mang tính suy đoán.
Nguồn: Phân tích của nhà phát triển độc lập; điều tra pháp chứng của GCSA.
2. Giao dịch bất thường: Trả phí gas bằng USDT thay vì ETH
Một nhà phát triển độc lập xem xét các giao dịch của kẻ tấn công nhận thấy ví đã dùng Gas Station của MetaMask để trả phí bằng USDT dù trong ví có ETH.
Giao dịch bất thường này thu hút sự chú ý vì có liên quan đến hạ tầng của MetaMask. Tuy nhiên, việc có ETH trong ví không chứng minh rằng lựa chọn USDT là vô tình.
Nguồn: Phân tích của nhà phát triển độc lập; điều tra pháp chứng của GCSA; tài liệu của MetaMask.
3. Gas Station của MetaMask: Một giao dịch có thể để lại dấu vết kỹ thuật số như thế nào
Gas Station của MetaMask xử lý giao dịch thông qua hạ tầng dịch vụ của mình. Điều này làm dấy lên khả năng các hồ sơ phía máy chủ có thể chứa thông tin kỹ thuật hữu ích, có thể bao gồm cả địa chỉ IP.
Theo báo cáo, nhà phát triển đã đề nghị MetaMask bảo toàn các nhật ký liên quan. Tuy nhiên, chưa có xác nhận nào cho thấy địa chỉ IP đã được thu thập hoặc dịch vụ đã xác định được kẻ tấn công.
Nguồn: Phân tích của nhà phát triển độc lập; điều tra pháp chứng của GCSA.
4. Quy mô sự cố: Tìm hiểu các con số
Theo các báo cáo ban đầu và những cập nhật sau đó:
6,36 tỷ USD: Số tiền ước tính bị đánh cắp, theo TRM Labs.
20 phút: Thời gian ước tính để hoàn tất phần lớn các giao dịch chuyển tiền.
10 blockchain: Số mạng bị ảnh hưởng, theo TRM Labs.
Khoảng 2,7–2,85 tỷ USD: Số tiền bị đóng băng hoặc tịch thu, theo TRM Labs và Elliptic.
Mức giảm giá Bitcoin: Khoảng 5%, theo thông tin trong tài liệu nguồn gốc.
6 tỷ USD: Khoản dự trữ tài chính Binance công bố để bù đắp tổn thất.
Việc Tether và Circle đóng băng các stablecoin bị đánh cắp cho thấy các đơn vị phát hành tập trung có thể can thiệp khi xảy ra sự cố an ninh nghiêm trọng.
Nguồn: TRM Labs; Elliptic; các tuyên bố của Binance; Al Jazeera (theo danh sách trong PDF gốc).
5. Ai đứng sau vụ tấn công?
Ban đầu, TRM Labs và Chainalysis liên hệ vụ tấn công với TraderTraitor, nhóm có liên quan đến Lazarus Group của Triều Tiên.
Ngày 1 tháng 11 năm 2026, FBI chính thức quy trách nhiệm vụ đánh cắp cho nhóm TraderTraitor của Triều Tiên, củng cố kết luận này so với các đánh giá trước đó của các đơn vị phân tích blockchain.
Tuy nhiên, việc xác định một nhóm tin tặc chịu trách nhiệm không nhất thiết giúp tìm ra những cá nhân trực tiếp thực hiện vụ tấn công.
Nguồn: TRM Labs; Chainalysis; tuyên bố quy trách nhiệm công khai của FBI, do BleepingComputer đưa tin.
6. Bài học an ninh lớn hơn: Tốc độ có thể tạo ra lỗ hổng
Theo các báo cáo, vụ tấn công được chuẩn bị trong nhiều ngày, nhưng phần lớn các giao dịch chuyển tiền chỉ diễn ra trong khoảng 20 phút.
Giao dịch bất thường trên MetaMask có thể là đầu mối phục vụ điều tra, dù giả thuyết cho rằng nguyên nhân là lỗi của con người vẫn chưa được xác minh.
Sự cố này cho thấy vì sao an ninh tiền mã hóa cần bao quát không chỉ các giao dịch trên blockchain mà còn cả hệ thống nội bộ, hạ tầng ví, dịch vụ giao dịch và an ninh vận hành.
Nguồn: TRM Labs; phân tích của nhà phát triển độc lập; điều tra pháp chứng của GCSA.
7. Tiếp theo sẽ ra sao?
Các điều tra viên vẫn cần xác định liệu nhật ký máy chủ liên quan của MetaMask có chứa bằng chứng hữu ích hay không, có ghi lại thông tin nhận dạng kỹ thuật nào không, và liệu những dữ liệu đó có thể được liên kết với những người chịu trách nhiệm hay không.
Sự hợp tác sâu rộng hơn giữa các sàn giao dịch, công ty phân tích blockchain, nhà cung cấp hạ tầng và cơ quan thực thi pháp luật có thể giúp phát hiện thêm bằng chứng.
Nguồn: Điều tra pháp chứng của GCSA; TRM Labs.
Kết luận: Đầu mối tiềm năng không đồng nghĩa với việc xác định danh tính đã được xác nhận
Vụ hack Binance cho thấy các cuộc tấn công mạng tinh vi có thể để lại những dấu vết kỹ thuật số khó ngờ. Giao dịch trả phí gas bằng USDT bất thường và các nhật ký máy chủ tiềm năng của MetaMask có thể cung cấp đầu mối hữu ích cho cuộc điều tra, nhưng giả thuyết về ô đánh dấu vẫn chưa được xác nhận.
FBI đã quy trách nhiệm vụ tấn công cho nhóm TraderTraitor của Triều Tiên, nhưng việc xác định danh tính những cá nhân trực tiếp thực hiện là một thách thức riêng.
Câu hỏi lớn nhất vẫn còn đó: Liệu một giao dịch bất thường có thể giúp các điều tra viên lần ra những người đứng sau vụ trộm tiền mã hóa lớn nhất lịch sử?


#BinanceProcesses$4.65BWithdrawals #WithdrawalsBack: 15 networks live #BinanceUpdatesProofofReservesAddresses