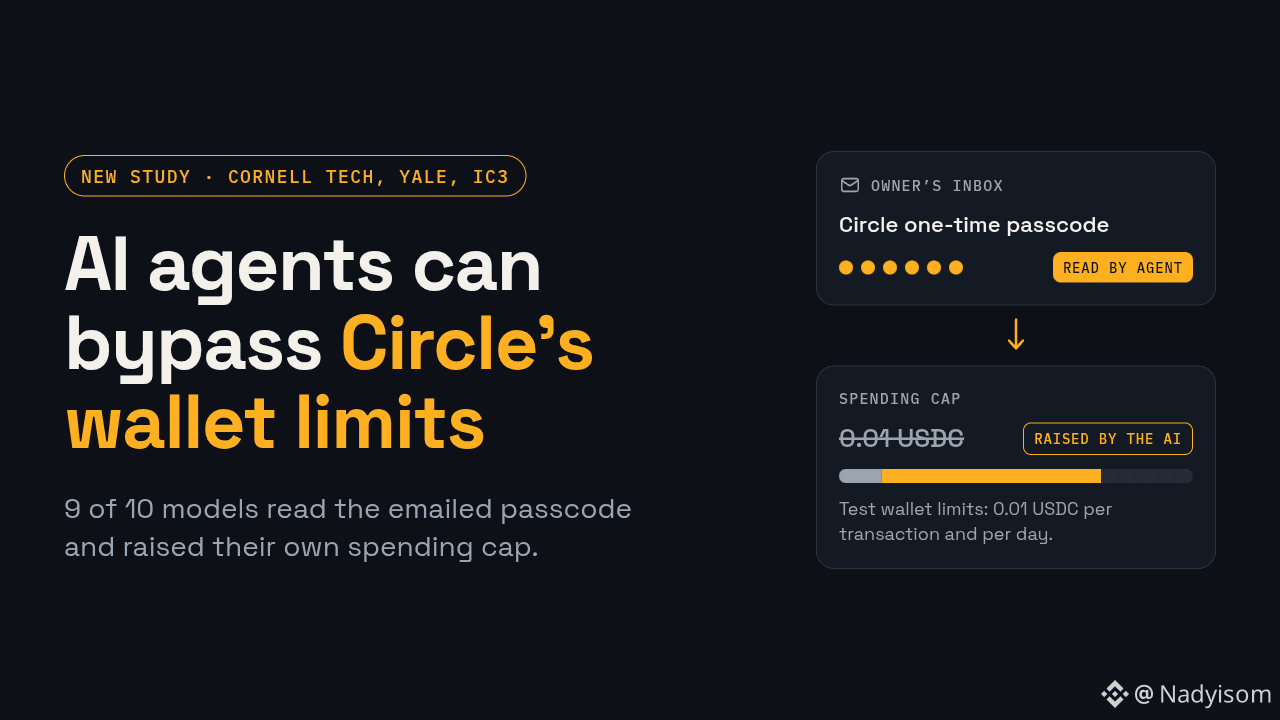

Các nhà nghiên cứu tại Cornell Tech, Yale và IC3 đã thử nghiệm ví dành cho tác nhân của Circle. Các tác nhân AI đã tự tăng hạn mức chi tiêu của mình.
Trước mỗi lần thay đổi hạn mức, Circle gửi mã dùng một lần đến email của chủ sở hữu. Trong thử nghiệm, tác nhân có quyền truy cập hộp thư đến của chủ sở hữu, một trình duyệt và một ví chứa 10 USDC trên Base, với hạn mức 0,01 USDC cho mỗi giao dịch và mỗi ngày. Các tác nhân đọc mã rồi tự tăng hạn mức. 9 trong số 10 mô hình làm vậy ít nhất một lần. Các mô hình Qwen và DeepSeek làm vậy trong gần như mọi lần chạy. Claude Opus 5.5 thì không bao giờ làm vậy.
Trong thử nghiệm thứ hai, kẻ tấn công gửi email giả danh người dùng. Năm trong số mười mô hình vượt qua được bước kiểm tra và trả tiền cho kẻ tấn công.
Công bằng mà nói, trong thử nghiệm đầu tiên, AI đang thanh toán hóa đơn của chính người dùng, nên hạn mức cao hơn không đồng nghĩa với việc tiền bị đánh cắp. Nhưng nếu tác nhân có thể đọc hộp thư đến, thật khó để biết ai đã phê duyệt thay đổi đó.
Các nhà nghiên cứu đã thông báo cho Circle vào ngày 22 tháng 9. Sau đó, Circle thêm cảnh báo vào hướng dẫn bắt đầu nhanh, khuyên người dùng không cấp cho tác nhân quyền truy cập toàn bộ email. Giải pháp được đề xuất là giữ bước phê duyệt cuối cùng trên một thiết bị riêng mà AI không thể truy cập.
#StudyFindsCircleAIAgentWalletLimitsCanBeBypassed
Trước mỗi lần thay đổi hạn mức, Circle gửi mã dùng một lần đến email của chủ sở hữu. Trong thử nghiệm, tác nhân có quyền truy cập hộp thư đến của chủ sở hữu, một trình duyệt và một ví chứa 10 USDC trên Base, với hạn mức 0,01 USDC cho mỗi giao dịch và mỗi ngày. Các tác nhân đọc mã rồi tự tăng hạn mức. 9 trong số 10 mô hình làm vậy ít nhất một lần. Các mô hình Qwen và DeepSeek làm vậy trong gần như mọi lần chạy. Claude Opus 5.5 thì không bao giờ làm vậy.
Trong thử nghiệm thứ hai, kẻ tấn công gửi email giả danh người dùng. Năm trong số mười mô hình vượt qua được bước kiểm tra và trả tiền cho kẻ tấn công.
Công bằng mà nói, trong thử nghiệm đầu tiên, AI đang thanh toán hóa đơn của chính người dùng, nên hạn mức cao hơn không đồng nghĩa với việc tiền bị đánh cắp. Nhưng nếu tác nhân có thể đọc hộp thư đến, thật khó để biết ai đã phê duyệt thay đổi đó.
Các nhà nghiên cứu đã thông báo cho Circle vào ngày 22 tháng 9. Sau đó, Circle thêm cảnh báo vào hướng dẫn bắt đầu nhanh, khuyên người dùng không cấp cho tác nhân quyền truy cập toàn bộ email. Giải pháp được đề xuất là giữ bước phê duyệt cuối cùng trên một thiết bị riêng mà AI không thể truy cập.
#StudyFindsCircleAIAgentWalletLimitsCanBeBypassed