Tin tặc bị FBI truy nã và lý do giới tiền mã hóa nên quan tâm 🚨?
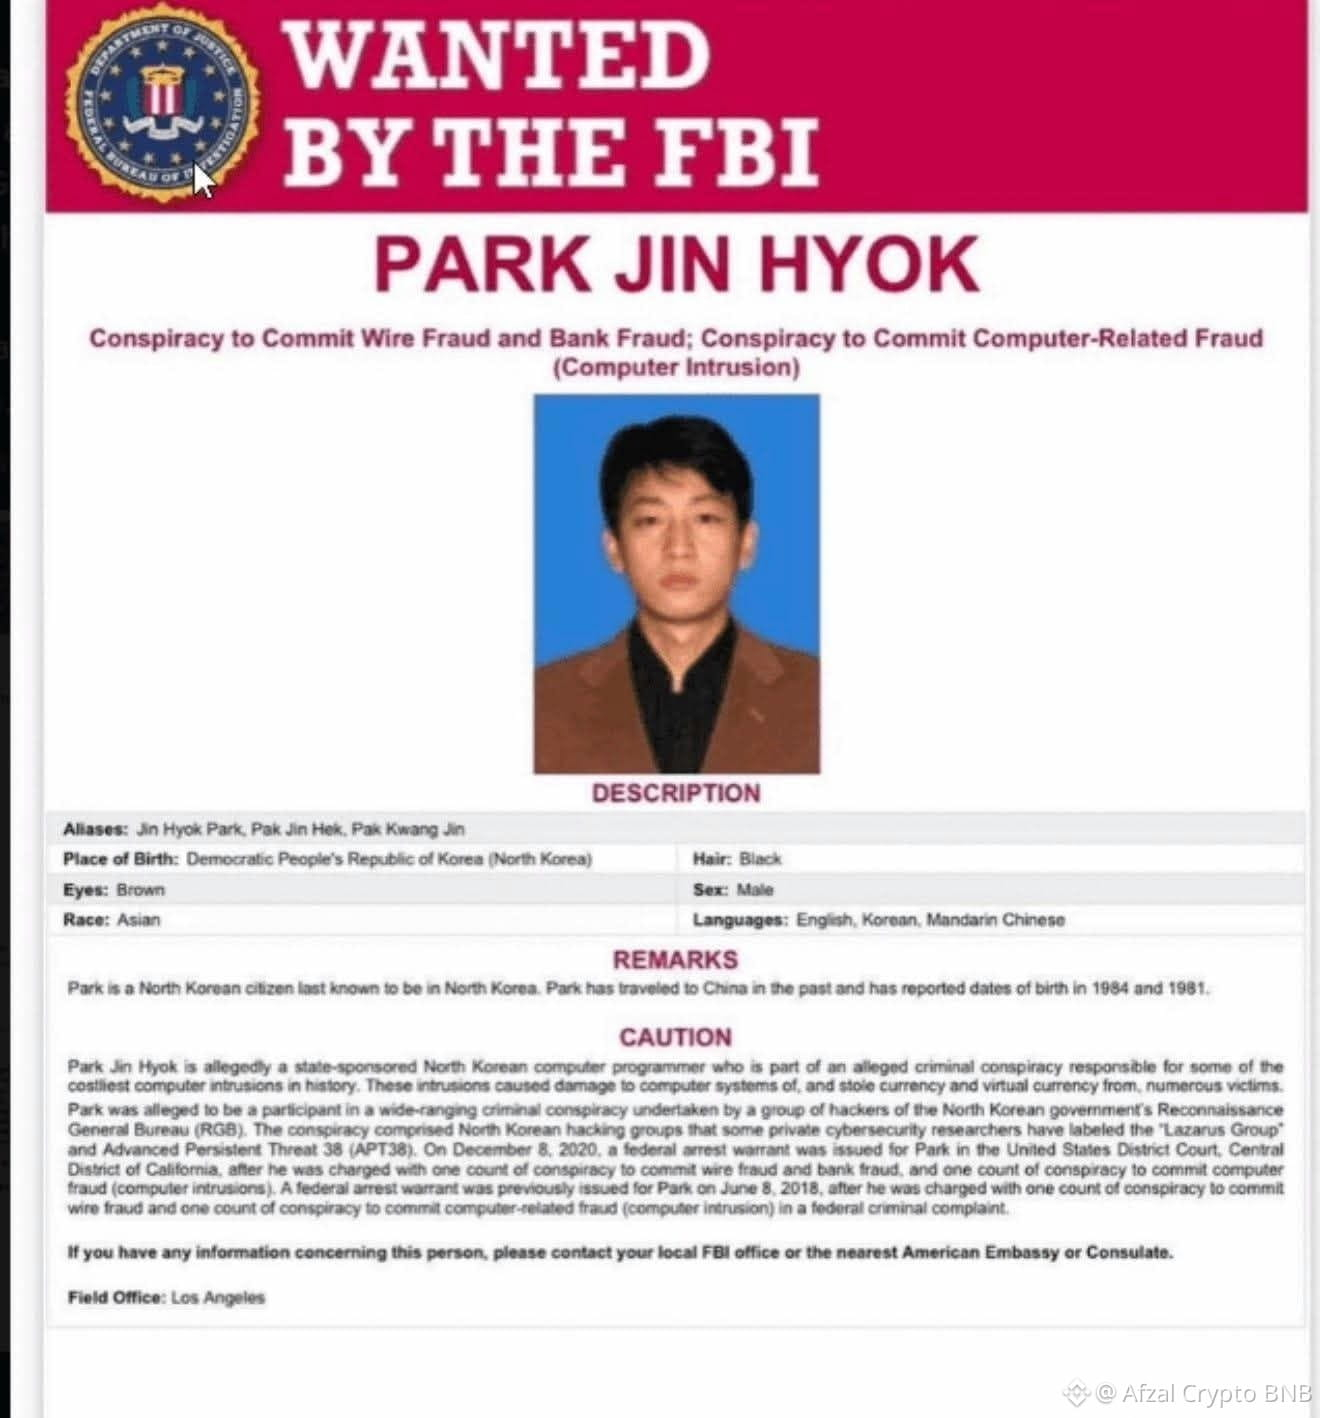
Park Jin Hyok có tên trong danh sách Truy nã Tội phạm mạng Hàng đầu của FBI. Các công tố viên Mỹ cho biết ông là một lập trình viên Triều Tiên từng làm việc cho một công ty bình phong có liên hệ với cơ quan tình báo quân sự của nước này, Tổng cục Trinh sát. Họ liên hệ ông với Nhóm Lazarus (APT38).
Những cáo buộc nhắm vào ông:
🎬 Vụ tấn công Sony Pictures năm 2014, một cuộc tấn công được nhà nước hậu thuẫn làm rò rỉ dữ liệu nội bộ
🔐 Mã độc tống tiền WannaCry năm 2017, ảnh hưởng đến hàng trăm nghìn máy tính trên toàn thế giới
🏦 Vụ đánh cắp tiền tại Ngân hàng Bangladesh năm 2016, trong đó những kẻ tấn công tìm cách chuyển khoảng 1 tỷ USD và lấy được khoảng 81 triệu USD
Vì sao điều này liên quan đến chúng ta: Các nhóm có liên hệ với Lazarus liên tục nhắm mục tiêu vào sàn giao dịch, cầu nối và giao thức DeFi. Triều Tiên đã biến hành vi trộm cắp tiền mã hóa thành một nguồn thu, vì vậy bảo mật là điều bắt buộc.
Tự bảo vệ mình:
✅ Dùng ví phần cứng để lưu trữ dài hạn
✅ Bật xác thực hai yếu tố (không dùng SMS)
✅ Đừng nhấp vào liên kết lạ hoặc mở tệp "lời mời làm việc" — một chiêu Lazarus ưa dùng
✅ Thường xuyên kiểm tra các quyền phê duyệt hợp đồng
Hãy luôn cảnh giác. Trong thị trường này, bảo mật chính là lợi thế của bạn.
Mọi cáo buộc đều do nhà chức trách Mỹ đưa ra. Các cáo trạng được nộp vào năm 2018.
#BinanceSquare #Crypto #CyberSecurity #Lazarus #Web3Security
$BTC $BNB $XRP
Park Jin Hyok có tên trong danh sách Truy nã Tội phạm mạng Hàng đầu của FBI. Các công tố viên Mỹ cho biết ông là một lập trình viên Triều Tiên từng làm việc cho một công ty bình phong có liên hệ với cơ quan tình báo quân sự của nước này, Tổng cục Trinh sát. Họ liên hệ ông với Nhóm Lazarus (APT38).
Những cáo buộc nhắm vào ông:
🎬 Vụ tấn công Sony Pictures năm 2014, một cuộc tấn công được nhà nước hậu thuẫn làm rò rỉ dữ liệu nội bộ
🔐 Mã độc tống tiền WannaCry năm 2017, ảnh hưởng đến hàng trăm nghìn máy tính trên toàn thế giới
🏦 Vụ đánh cắp tiền tại Ngân hàng Bangladesh năm 2016, trong đó những kẻ tấn công tìm cách chuyển khoảng 1 tỷ USD và lấy được khoảng 81 triệu USD
Vì sao điều này liên quan đến chúng ta: Các nhóm có liên hệ với Lazarus liên tục nhắm mục tiêu vào sàn giao dịch, cầu nối và giao thức DeFi. Triều Tiên đã biến hành vi trộm cắp tiền mã hóa thành một nguồn thu, vì vậy bảo mật là điều bắt buộc.
Tự bảo vệ mình:
✅ Dùng ví phần cứng để lưu trữ dài hạn
✅ Bật xác thực hai yếu tố (không dùng SMS)
✅ Đừng nhấp vào liên kết lạ hoặc mở tệp "lời mời làm việc" — một chiêu Lazarus ưa dùng
✅ Thường xuyên kiểm tra các quyền phê duyệt hợp đồng
Hãy luôn cảnh giác. Trong thị trường này, bảo mật chính là lợi thế của bạn.
Mọi cáo buộc đều do nhà chức trách Mỹ đưa ra. Các cáo trạng được nộp vào năm 2018.
#BinanceSquare #Crypto #CyberSecurity #Lazarus #Web3Security
$BTC $BNB $XRP