

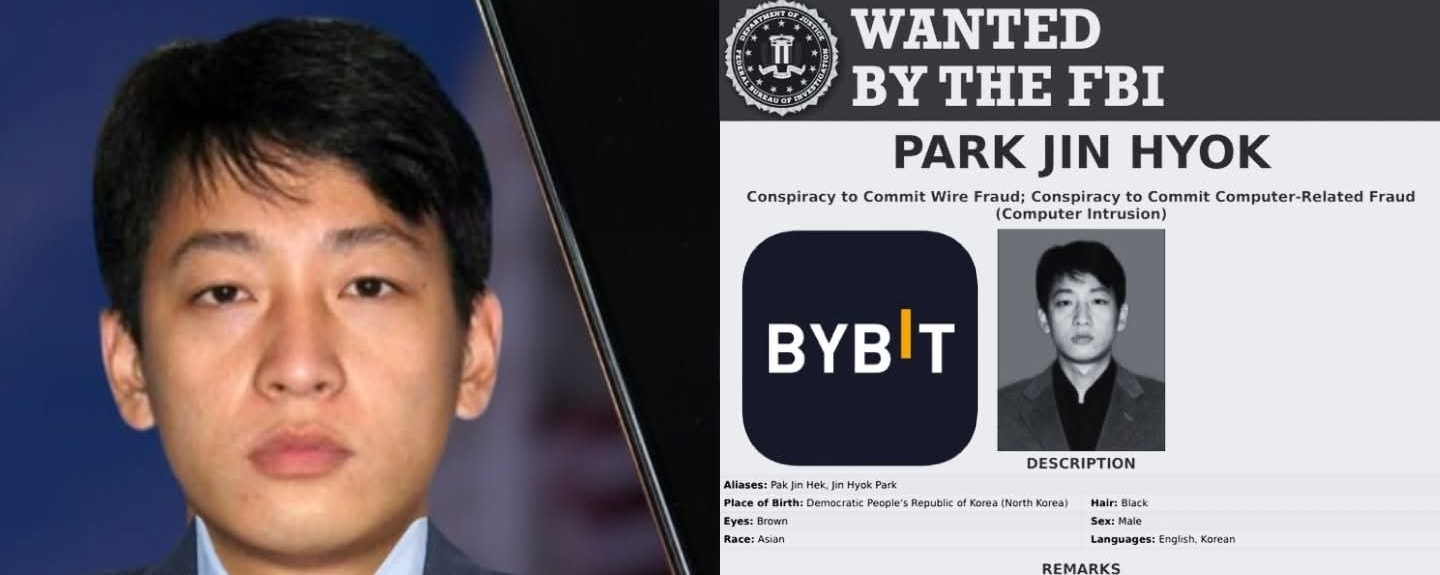

Đây là Park Jin Hyok
Kẻ đứng sau vụ đánh cắp tiền điện tử trị giá 1,4 tỷ đô la từ Bybit.
Anh ta không có hồ sơ nào.
Không có ảnh.
Không có dấu vết.
Không có mạng xã hội
Anh ta như một bóng ma 🫥
Anh ta là kiểu tin tặc mà các chính phủ giả vờ như không tồn tại
—bởi vì thừa nhận anh ta tồn tại cũng đồng nghĩa với việc chấp nhận sự thật rằng:
Các hệ thống tài chính lớn nhất thế giới không an toàn.
Và vào ngày 21 tháng 2 năm 2025, gã này đã một lần nữa chứng minh điều đó.
Các hệ thống tài chính thế giới rất mong manh.
Bạn đã biết câu chuyện đằng sau rồi
Bybit, một trong những sàn giao dịch tiền mã hóa lớn nhất thế giới,
đáng lẽ ra không ai có thể động đến
Với cơ sở hạ tầng an ninh mạng tinh vi:
✅ 16,2 tỷ USD dự trữ
✅ Mã hóa cấp quân sự
✅ Ví lạnh đa chữ ký
chỉ trong một đêm, đã cuỗm đi 401.347 ETH trị giá 1,4 tỷ USD
khỏi kho lưu trữ an toàn nhất của họ.
Không báo động. Không cảnh báo. Chỉ có… im lặng.
CEO Bybit, Ben Zhou, cuống cuồng tìm cách hạn chế thiệt hại.
Dù ông đã thu xếp một khoản vay khẩn cấp để bù đắp 80% số tiền thất thoát.
Ông cam kết với người dùng rằng tiền của họ vẫn an toàn.
Ông vẫn mở chức năng rút tiền, ngay cả khi 1,5 tỷ USD bị rút ra.
Tin tốt là Bybit đã sống sót.
Nhưng còn danh tiếng thì sao? Không được như vậy.
Và khi các điều tra viên lần theo số tiền bị đánh cắp, có một cái tên liên tục được nhắc đến.
Park Jin.
Suốt nhiều năm, các cơ quan tình báo đã truy lùng hắn.
Họ biết hắn được đào tạo tại Đại học Công nghệ Kim Chaek, lò đào tạo hacker hàng đầu của Triều Tiên.
Họ biết hắn từng làm việc cho Chosun Expo, một công ty bình phong của Lazarus Group — nhóm tội phạm mạng tinh nhuệ của Bình Nhưỡng.
Và họ biết hắn đứng sau một số vụ trộm lớn nhất lịch sử.
💰 Axie Infinity (Ronin Bridge): 625 triệu USD
💰 Vụ trộm Ngân hàng Trung ương Bangladesh: 81 triệu USD
💰 Vụ tấn công Sony Pictures: Cuộc tấn công làm chấn động Hollywood
Nhưng điều đáng nói là: chẳng ai biết hắn đang ở đâu.
Bởi trong thế giới số, Park Jin chẳng cần một khuôn mặt.
Theo các điều tra viên được Bybit thuê, chuyên gia an ninh mạng
- zachxbt
Lazarus Group không dùng cách tấn công vét cạn để đột nhập máy chủ của Bybit.
Thay vào đó, chúng lừa chính đội ngũ bảo mật của Bybit giao chìa khóa cho mình.
Đây là cách chúng làm:
Đầu tiên, chúng tạo ra một bản sao hoàn hảo giao diện ký giao dịch của Bybit.
Giao dịch trông hoàn toàn hợp lệ.
✅ Địa chỉ người nhận? Khớp.
✅ Số tiền? Chính xác.
✅ Mọi thứ có vẻ ổn.
Nhưng phía sau hậu trường, logic của hợp đồng đã bị cài bẫy.
Rồi ngay khi đội ngũ bảo mật của Bybit phê duyệt giao dịch, cái bẫy lập tức sập xuống.
Mã hợp đồng tự viết lại trên blockchain.
Đột nhiên, tin tặc nắm toàn quyền kiểm soát ví lạnh.
Pháo đài bảo mật của Bybit vừa quay lại chống chính họ.
Tiền biến mất ☠
Được chia vào 53 ví.
Chuyển qua các dịch vụ trộn tiền.
Được rửa qua các sàn giao dịch mờ ám.
Biến thành tài sản không thể truy vết.
Đến khi đội ngũ Bybit nhận ra chuyện gì đã xảy ra, mọi thứ đã kết thúc.
Các nhà phân tích blockchain, cơ quan thực thi pháp luật và chuyên gia an ninh mạng hối hả truy tìm dòng tiền.
Còn Triều Tiên thì sao?
Họ giả vờ không biết gì.
Park Jin? Chưa từng nghe đến.
Lazarus Group? Họ khẳng định nhóm đó không tồn tại.
Tiền đã mất
Dấu vết đã bắt đầu nguội lạnh.
Còn cuộc chơi ư? Vẫn đang tiếp diễn.
Đây không chỉ là một vụ tấn công mạng.
Mà đó còn là hồi chuông cảnh tỉnh.
Nếu những gã khổng lồ như Bybit còn có thể thất bại, thì bạn thì sao?
Và chừng nào những hacker như Park Jin vẫn còn ngoài kia,
thì không hệ thống nào thực sự an toàn.
Vậy giờ cộng đồng sẽ ra sao?
CEO của Bybit, Ben Zhou, đã công khai lên tiếng về cuộc khủng hoảng, như các bạn đã đọc trong bài đăng trước của tôi:
• “Tiền của khách hàng được bảo chứng theo tỷ lệ 1:1.”
• “Có đủ thanh khoản để đáp ứng các yêu cầu rút tiền.”
• “Và tất cả các ví khác vẫn an toàn.”
Cho đến nay, chưa có làn sóng rút tiền hàng loạt.
Nhưng đây không phải lần đầu chuyện này xảy ra.
Và cũng sẽ không phải lần cuối.
Vậy làm sao để bạn giữ an toàn?
🔹 Sử dụng ví phần cứng.
🔹 Đừng bao giờ chia sẻ khóa riêng tư.
🔹 Luôn cảnh giác—vì Park Jin tiếp theo có thể ở gần bạn hơn bạn nghĩ.
Ifeanyi Christopher ©️
Chuyện Công nghệ
#ChuyenCongNghe
#bybithack
#LazarusGroup
#BaoMatCrypto