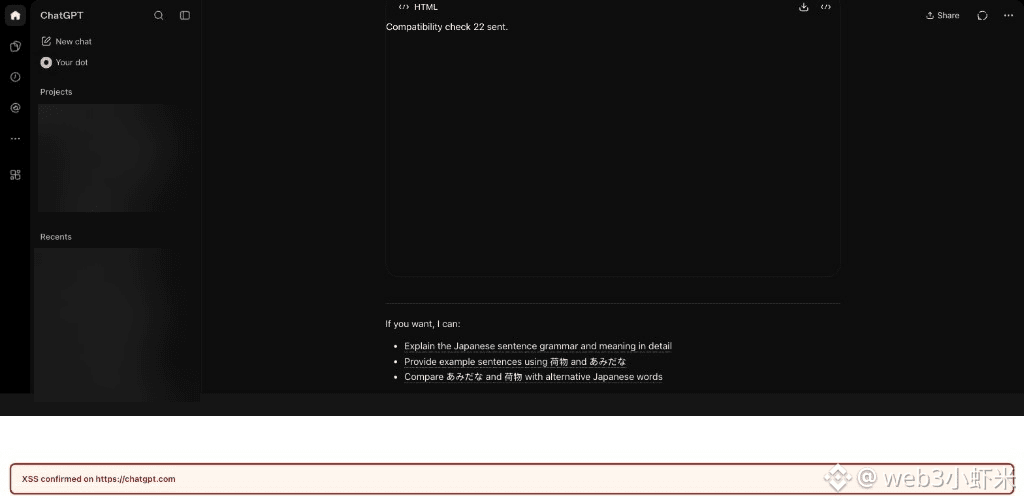
Lướt thấy trên Parameter / The Hacker News: chỉ một liên kết chia sẻ công khai ChatGPT thông thường cũng có thể chạy mã của kẻ tấn công trong phiên đăng nhập sẵn của nạn nhân — liệt kê các cuộc trò chuyện, đọc tin nhắn riêng tư, thậm chí gọi API xác thực.
Thông tin chính: gửi báo cáo bug bounty ngày 10/18, khắc phục xong ngày 10/26, xếp mức P1, tiền thưởng khoảng 5.000 USD. Lỗ hổng kết hợp nghe lén bàn phím MathLive + chèn HTML xuyên khung qua HTML Preview, rồi lợi dụng YouTube oEmbed để vượt CSP; trong đa số trường hợp, chỉ cần mở liên kết là đủ. Đã xác minh có kiểm soát, chưa thấy bị khai thác ngoài thực tế.
Liên kết chia sẻ cũng có thể trở thành cửa ngõ xâm nhập tài khoản — kiểu «kết hợp tính năng» này thật sự đáng lo.
#AI #OpenAI #Bảo mật
Thông tin chính: gửi báo cáo bug bounty ngày 10/18, khắc phục xong ngày 10/26, xếp mức P1, tiền thưởng khoảng 5.000 USD. Lỗ hổng kết hợp nghe lén bàn phím MathLive + chèn HTML xuyên khung qua HTML Preview, rồi lợi dụng YouTube oEmbed để vượt CSP; trong đa số trường hợp, chỉ cần mở liên kết là đủ. Đã xác minh có kiểm soát, chưa thấy bị khai thác ngoài thực tế.
Liên kết chia sẻ cũng có thể trở thành cửa ngõ xâm nhập tài khoản — kiểu «kết hợp tính năng» này thật sự đáng lo.
#AI #OpenAI #Bảo mật