Những người xóa dữ liệu trên iPhone cũ, bật chế độ máy bay và chuyên dùng máy để lưu cụm từ khôi phục đang đối mặt với rủi ro nằm ngay trong con chip của điện thoại — không thể khắc phục bằng cách cập nhật hệ điều hành.
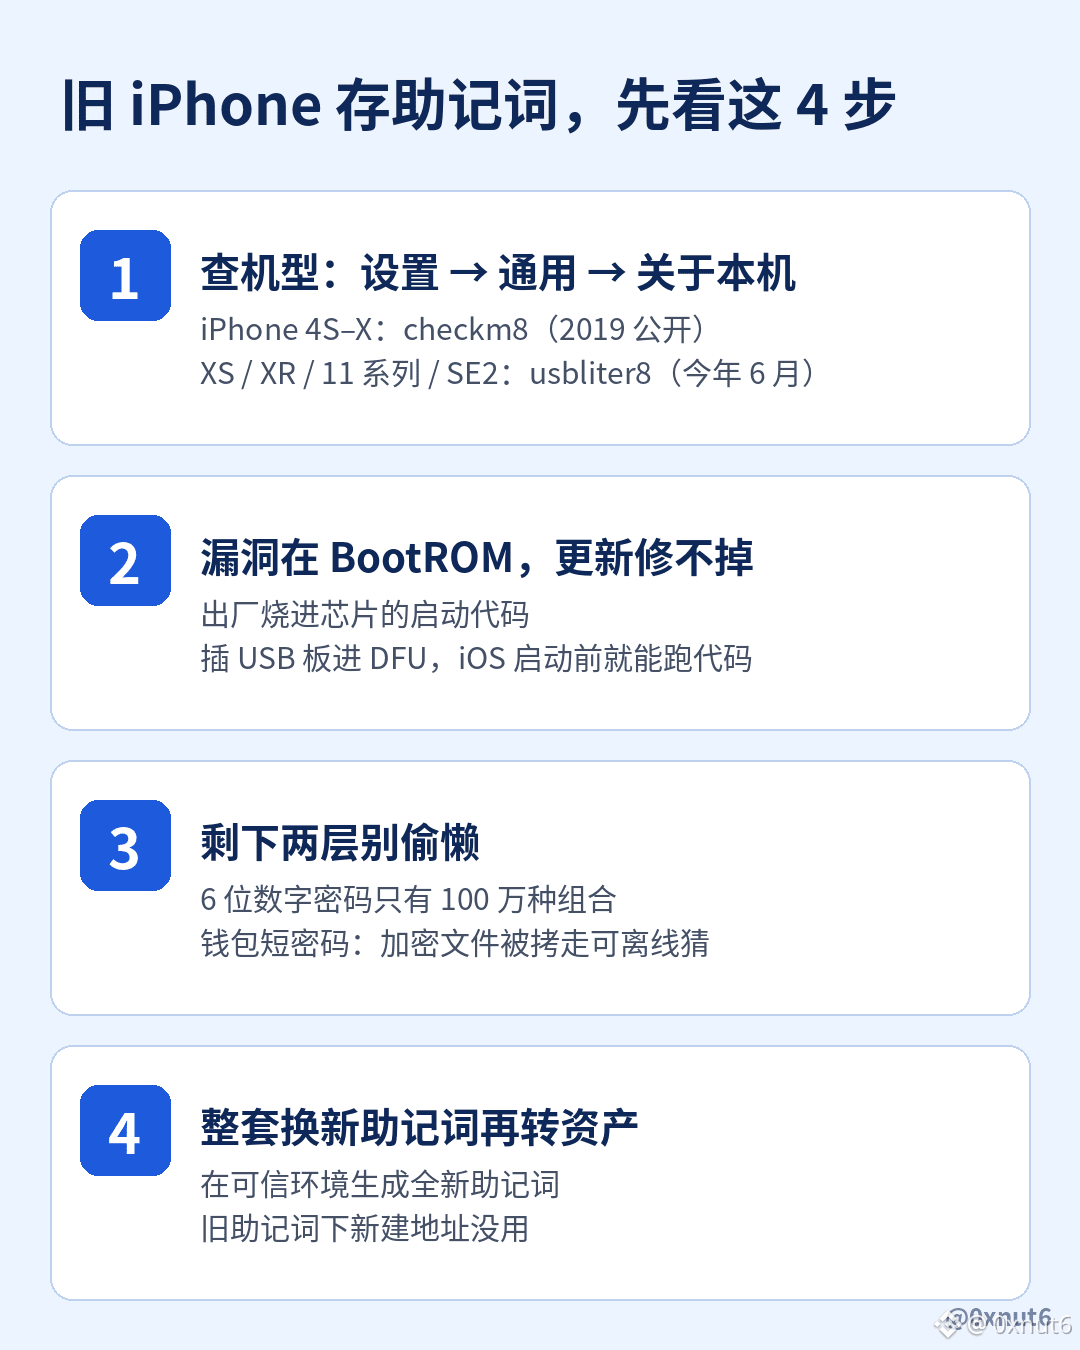
Nhà sáng lập OneKey @ohyishi đăng bài cảnh báo vào tối qua; bài viết đã có khoảng 51.000 lượt xem. BootROM trên iPhone 4S đến iPhone X có lỗ hổng checkm8 được công bố vào năm 2019. usbliter8, được công bố vào tháng 6 năm nay, còn bao gồm cả iPhone XS, XR, dòng 11 và iPhone SE thế hệ thứ hai. BootROM là mã khởi động được ghi vào chip từ khi xuất xưởng. Apple không thể vá lỗ hổng này bằng bản cập nhật iOS, nên những thiết bị đó sẽ luôn tồn tại lỗ hổng này.
Cuộc tấn công này cũng không cần kết nối mạng. Sau khi lấy được điện thoại, kẻ khác chỉ cần chuyển máy sang chế độ DFU rồi cắm một bo mạch USB được chế tạo đặc biệt là có thể chạy mã của mình trước khi iOS khởi động. Bo mạch được sử dụng trong nghiên cứu công khai là Raspberry Pi Pico 2 giá 5 USD. Vì vậy, chế độ máy bay không có tác dụng trong trường hợp này.
Anh ấy cũng nói rõ rằng chỉ dựa vào lỗ hổng này thì chưa thể lấy được cụm từ khôi phục từ các mẫu như XS và 11; vẫn còn phải vượt qua mật mã màn hình khóa và vùng bảo mật. Nhưng đây chính là hai lớp bảo vệ mà mọi người thường dễ xem nhẹ nhất: mật mã 6 chữ số chỉ có 1 triệu tổ hợp; nếu ứng dụng ví chỉ dùng một mật khẩu ngắn để mã hóa cụm từ khôi phục, sau khi sao chép được tệp đã mã hóa, đối phương có thể mang về nhà để dò ngoại tuyến mà không bị giới hạn số lần thử.
Vì vậy, lời khuyên của anh ấy dành cho người dùng iPhone 11 trở về trước là thay mới toàn bộ: tạo một cụm từ khôi phục hoàn toàn mới trong môi trường đáng tin cậy, rồi chuyển tài sản sang đó. Tạo địa chỉ mới dưới cụm từ khôi phục cũ là vô ích. Theo anh ấy, hiện chưa có lỗ hổng BootROM nào được công khai trên iPhone 12 trở lên.
$BTC
Nhà sáng lập OneKey @ohyishi đăng bài cảnh báo vào tối qua; bài viết đã có khoảng 51.000 lượt xem. BootROM trên iPhone 4S đến iPhone X có lỗ hổng checkm8 được công bố vào năm 2019. usbliter8, được công bố vào tháng 6 năm nay, còn bao gồm cả iPhone XS, XR, dòng 11 và iPhone SE thế hệ thứ hai. BootROM là mã khởi động được ghi vào chip từ khi xuất xưởng. Apple không thể vá lỗ hổng này bằng bản cập nhật iOS, nên những thiết bị đó sẽ luôn tồn tại lỗ hổng này.
Cuộc tấn công này cũng không cần kết nối mạng. Sau khi lấy được điện thoại, kẻ khác chỉ cần chuyển máy sang chế độ DFU rồi cắm một bo mạch USB được chế tạo đặc biệt là có thể chạy mã của mình trước khi iOS khởi động. Bo mạch được sử dụng trong nghiên cứu công khai là Raspberry Pi Pico 2 giá 5 USD. Vì vậy, chế độ máy bay không có tác dụng trong trường hợp này.
Anh ấy cũng nói rõ rằng chỉ dựa vào lỗ hổng này thì chưa thể lấy được cụm từ khôi phục từ các mẫu như XS và 11; vẫn còn phải vượt qua mật mã màn hình khóa và vùng bảo mật. Nhưng đây chính là hai lớp bảo vệ mà mọi người thường dễ xem nhẹ nhất: mật mã 6 chữ số chỉ có 1 triệu tổ hợp; nếu ứng dụng ví chỉ dùng một mật khẩu ngắn để mã hóa cụm từ khôi phục, sau khi sao chép được tệp đã mã hóa, đối phương có thể mang về nhà để dò ngoại tuyến mà không bị giới hạn số lần thử.
Vì vậy, lời khuyên của anh ấy dành cho người dùng iPhone 11 trở về trước là thay mới toàn bộ: tạo một cụm từ khôi phục hoàn toàn mới trong môi trường đáng tin cậy, rồi chuyển tài sản sang đó. Tạo địa chỉ mới dưới cụm từ khôi phục cũ là vô ích. Theo anh ấy, hiện chưa có lỗ hổng BootROM nào được công khai trên iPhone 12 trở lên.
$BTC