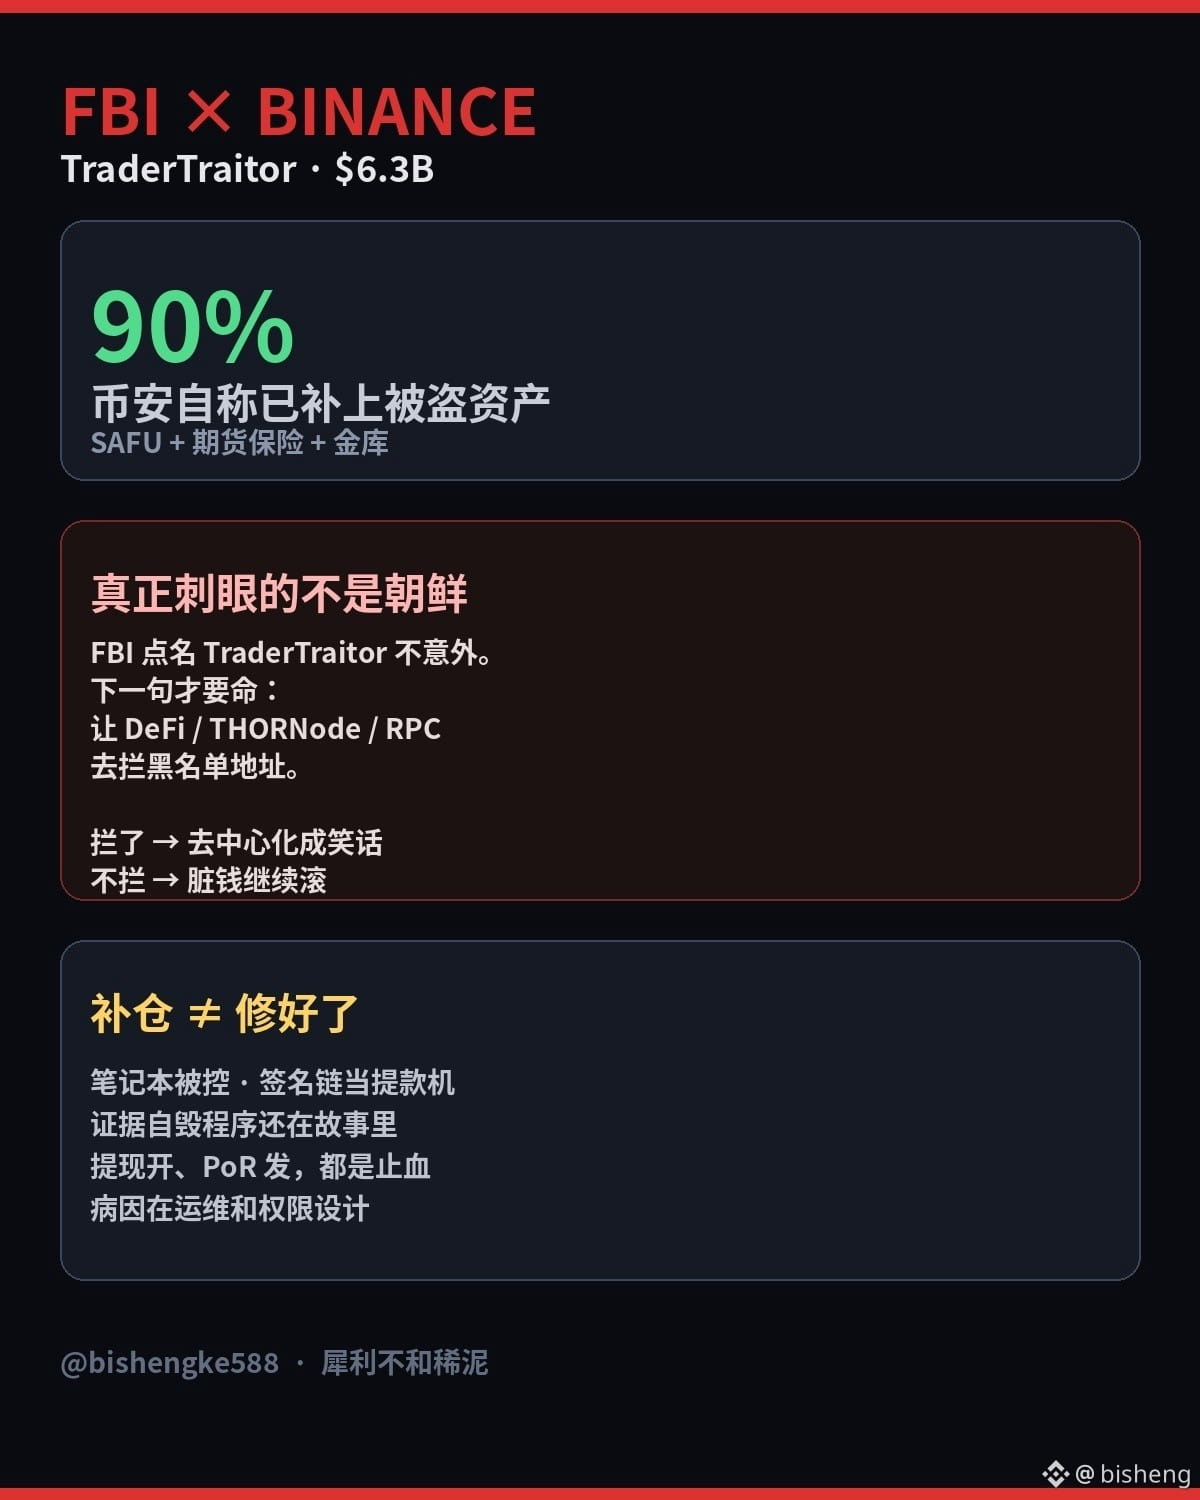
FBI chính thức nêu đích danh thủ phạm: vụ 6,3 tỷ USD của Binance là do nhóm TraderTraitor từ Triều Tiên thực hiện. Cũng chính nhóm này đã lấy đi 1,5 tỷ USD của Bybit năm ngoái.
Nói thẳng ra thì chẳng bất ngờ. Các công ty phân tích on-chain đã viết theo hướng này từ mấy ngày trước, bài đăng hôm thứ Bảy của FBI chẳng khác nào đóng dấu xác nhận. Giờ họ còn công khai kêu gọi DeFi, THORNode và RPC chặn các địa chỉ đó.
Đây mới là phần thực sự chướng mắt.
Một mặt, bạn ca ngợi phi tập trung, nói rằng chẳng ai có thể kiểm duyệt hay đóng băng tài sản; mặt khác, bạn lại chờ cơ quan liên bang đưa ra danh sách đen để các node làm nhân viên kiểm soát an ninh. Chặn thì phi tập trung hóa thành trò cười; không chặn thì tiền bẩn cứ tiếp tục luân chuyển. Đằng nào cũng chẳng đẹp đẽ gì.
Cập nhật từ Binance: khoảng 90% tài sản bị đánh cắp đã được bù bằng tiền của công ty; quỹ SAFU, quỹ bảo hiểm hợp đồng tương lai và kho bạc riêng đều được huy động. 10% còn lại là các đồng tiền có thanh khoản thấp, vẫn đang được mua bù dần. Số dư của người dùng tạm thời đã được ổn định.
Nhưng đừng nghe «bù tài sản» rồi tưởng là «đã sửa xong».
Máy tính xách tay bị kiểm soát, quy trình ký bị biến thành máy rút tiền, chương trình tự hủy bằng chứng — những thứ đó sẽ không biến mất chỉ vì bạn mua lại BTC/ETH. Mở rút tiền vào Chủ nhật và công bố PoR chỉ là cầm máu và xử lý truyền thông. Căn nguyên vấn đề vẫn nằm ở vận hành và thiết kế phân quyền truy cập.
Tin tặc Triều Tiên đã trở thành «kiểm toán viên» lớn nhất, phơi bày toàn bộ thói quen ký giao dịch của ví nóng tại sàn giao dịch lớn nhất ngành chỉ bằng một vụ xâm nhập.
Lần sau đừng lấy câu «khóa riêng tư không bị lộ» làm thuốc an thần nữa. Khóa riêng tư không bị lộ, vậy mà vẫn có thể mất sáu tỷ.
#币安 #Binance