
🚨
Cú sốc lớn nhất về mặt kỹ thuật không chỉ nằm ở số tiền liên quan, mà còn ở cách những kẻ tấn công rút được những khoản tiền khổng lồ như vậy bất chấp sự hiện diện của các hệ thống bảo mật đa chữ ký (Multi-Sig).
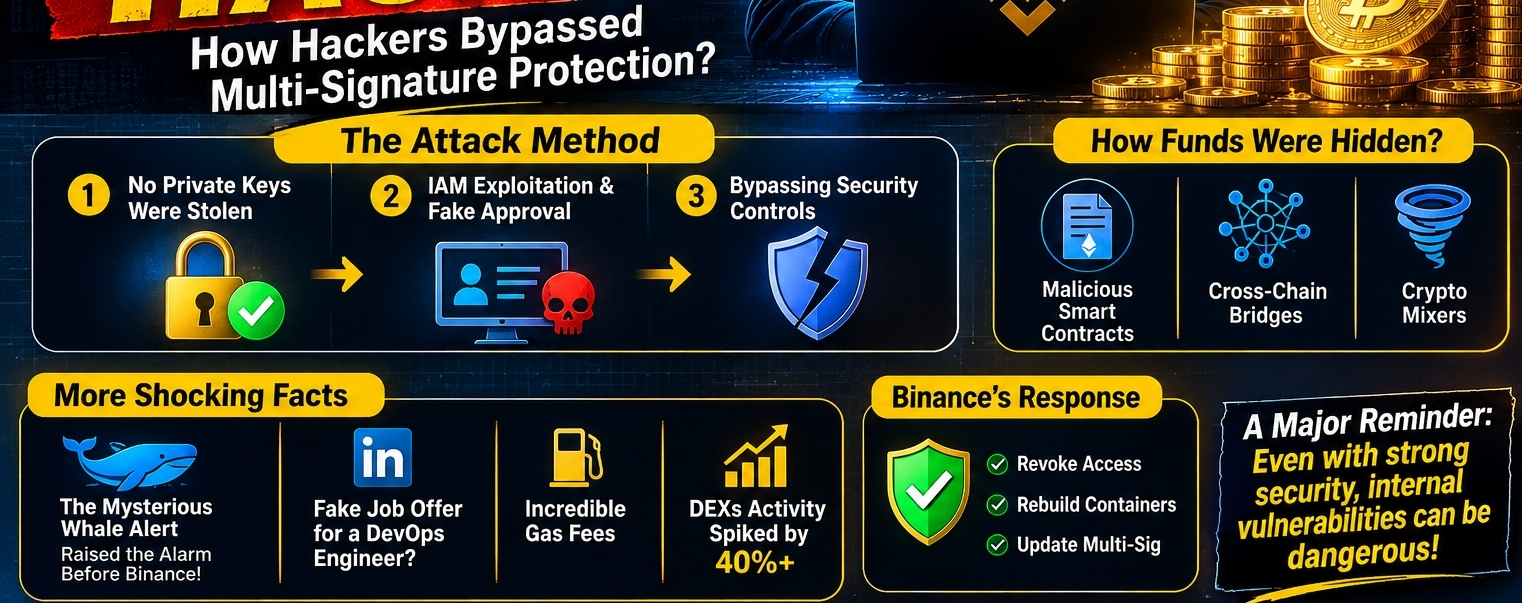
🔐 Tin tặc đã vượt qua bảo mật đa chữ ký bằng cách nào?
1. Khóa riêng không bị đánh cắp
Các cuộc điều tra được cho là đã xác nhận rằng những kẻ tấn công không đánh cắp khóa riêng của các ví nóng hoặc ví lạnh của Binance. Đây là một điểm khác biệt quan trọng, vì nếu khóa riêng bị đánh cắp, việc thu hồi tiền có thể trở nên khó khăn hơn đáng kể.
2. Thao túng môi trường làm việc và quy trình phê duyệt
Thay vì đánh cắp khóa riêng, tin tặc được cho là đã khai thác quyền truy cập vào hệ thống Quản lý danh tính và quyền truy cập (IAM) nội bộ.
Chúng triển khai phần mềm độc hại bên trong một vùng chứa bị xâm nhập, cho phép giả lập các yêu cầu rút tiền hợp lệ và chuyển chúng đến Dịch vụ ký tự động.
3. Vượt qua các biện pháp kiểm soát bảo mật
Phần mềm độc hại được cho là đã thao túng các tiêu chí xác thực bắt buộc, khiến hệ thống tự động diễn giải những yêu cầu rút tiền lớn thành các lệnh nội bộ hợp lệ do nhóm phát triển phê duyệt.
🌐 Những kẻ tấn công đã tìm cách che giấu số tiền bị đánh cắp như thế nào?
Sau khi tiền rời khỏi ví Binance, những kẻ tấn công được cho là đã sử dụng một số kỹ thuật tinh vi:
• Hợp đồng thông minh độc hại
Các hợp đồng thông minh tùy chỉnh đã được triển khai từ trước trên Ethereum, BNB Chain và Solana. Những hợp đồng này được cho là đã đóng vai trò như các điểm tập kết tạm thời, giúp kẻ tấn công nhanh chóng phân tán tài sản bị đánh cắp.
• Cầu nối xuyên chuỗi
Tài sản được chuyển qua các mạng blockchain khác nhau bằng cầu nối phi tập trung, khiến việc theo dõi dòng tiền xuyên qua nhiều hệ sinh thái trở nên khó khăn hơn.
• Dịch vụ trộn tiền mã hóa
Một lượng lớn tiền mã hóa được cho là đã được chuyển qua các dịch vụ trộn tiền nhằm khiến giao dịch của ví khó bị truy vết hơn. Tuy nhiên, các nỗ lực đóng băng được cho là đã chặn được khoảng 3 tỷ đô la trước khi số tiền này được trộn hoàn toàn.
🛡️ Ứng phó khẩn cấp của Binance
Để khống chế cuộc tấn công, nhóm kỹ thuật của Binance được cho là đã thu hồi quyền truy cập và chứng chỉ số liên quan đến kỹ sư bị ảnh hưởng cũng như môi trường đám mây bị xâm nhập.
Nhóm cũng đã xây dựng lại các vùng chứa trọng yếu và cập nhật hạ tầng bảo mật đa chữ ký.
🔎 Những chi tiết quan trọng khác về vụ tấn công Binance
🐋 1. Cá voi bí ẩn giúp gióng lên hồi chuông cảnh báo
Trước thông báo chính thức của Binance, các tài khoản giám sát blockchain như Whale Alert được cho là đã phát hiện những biến động bất thường liên quan đến hàng tỷ đô la tiền ổn định, bao gồm USDT và USDC, từ ví Binance đến các địa chỉ không xác định.
Những cảnh báo từ cộng đồng này được cho là đã thúc đẩy các công ty bảo mật blockchain và giao thức tiền ổn định nhanh chóng ứng phó, giúp đóng băng một phần đáng kể số tiền trước khi chúng bị chuyển đi hoặc rửa tiền.
🎮 2. Kỹ sư DevOps: Nạn nhân của lời mời tuyển dụng giả mạo?
Các báo cáo kỹ thuật chưa được xác nhận cho rằng kỹ sư phát triển bị ảnh hưởng có thể đã bị xâm nhập thông qua một cuộc tấn công kỹ nghệ xã hội.
Kịch bản được cho là bao gồm:
Một lời mời làm việc giả mạo với sức hấp dẫn cao qua LinkedIn.
Yêu cầu tải xuống và chạy một tệp đánh giá kỹ thuật.
Phần mềm độc hại được cài đặt sau khi tệp được thực thi.
Kẻ tấn công có thể đã giành được quyền quản trị của kỹ sư trong Binance.
Một số báo cáo đã so sánh vụ việc với các thủ đoạn liên quan đến Nhóm Lazarus, tổ chức có liên hệ với các hoạt động mạng của Triều Tiên.
Quan trọng: Những cáo buộc liên quan đến tuyển dụng này chưa được Binance chính thức xác nhận.
💸 3. Phí gas cao khó tin
Để đẩy nhanh việc di chuyển tiền và ngăn các giao dịch bị gián đoạn, những kẻ tấn công được cho là đã trả phí giao dịch trên blockchain cao bất thường.
Các khoản phí gas bất thường này được cho là đã giúp ưu tiên giao dịch và di chuyển tiền trong thời gian rất ngắn.
📉 4. Sự gia tăng tạm thời của các sàn giao dịch phi tập trung (DEX)
Sau những lo ngại về các sàn giao dịch tập trung, một số người dùng được cho là đã chuyển tiền sang các nền tảng phi tập trung như:
Uniswap
PancakeSwap
Các nền tảng này được cho là đã ghi nhận hoạt động giao dịch tăng đáng kể khi người dùng tìm cách kiểm soát tốt hơn khóa riêng của mình.
⚠️ Lời kết
Sự cố này làm nổi bật một bài học quan trọng đối với toàn ngành tiền mã hóa:
Ngay cả khi khóa riêng vẫn an toàn, cơ sở hạ tầng nội bộ, hệ thống quản lý danh tính và quy trình phê duyệt tự động bị xâm nhập vẫn có thể tạo ra những lỗ hổng bảo mật nghiêm trọng.
Tương lai của bảo mật tiền mã hóa không chỉ phụ thuộc vào việc bảo vệ ví mà còn vào việc bảo vệ thiết bị của nhân viên, cơ sở hạ tầng đám mây, quyền truy cập và hệ thống ký tự động.
🔐 Không phải khóa của bạn, không phải tiền của bạn — nhưng ngay cả các hệ thống bảo mật của tổ chức cũng cần được bảo vệ liên tục.
📢 Theo dõi để cập nhật thêm về Blockchain, An ninh mạng, Tiền mã hóa và Web3.
#Binance #BinanceHack #CryptoSecurity #CyberSecurity #BlockchainSecurity #Blockchain #Cryptocurrency #CryptoNews #HackerNews #Ethereum #BNBChain #Solana #USDT #USDC #DeFi #DEX #Uniswap #PancakeSwap #SmartContracts #MultiSig #PrivateKeys #CryptoWallet #CryptoHack #CyberAttack #Hacking #EthicalHacking #WhiteHatHacker #BlackHatHacker #LazarusGroup #NorthKorea #DevOps #CloudSecurity #IAM #Web3 #BlockchainTechnology #CryptoInvesting #DigitalAssets #Stablecoins #CrossChain #CryptoMixer #GasFees #InformationSecurity #DataSecurity #TechNews #FinTech #DigitalFinance #DecentralizedFinance #CryptoCommunity #WhaleAlert #BinanceNews