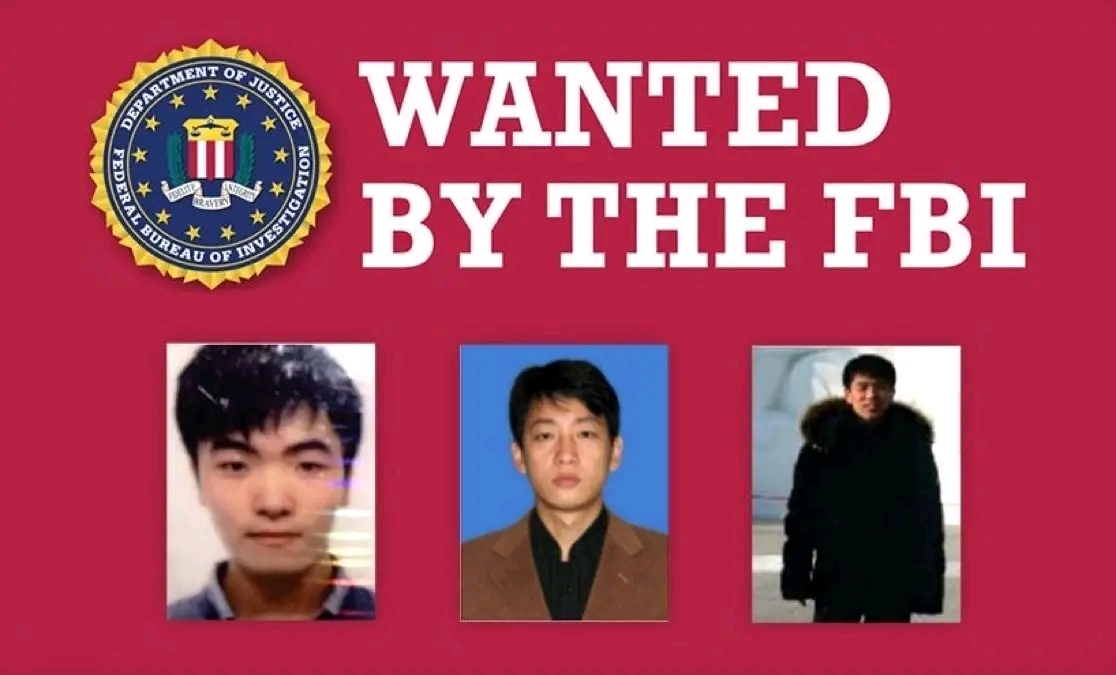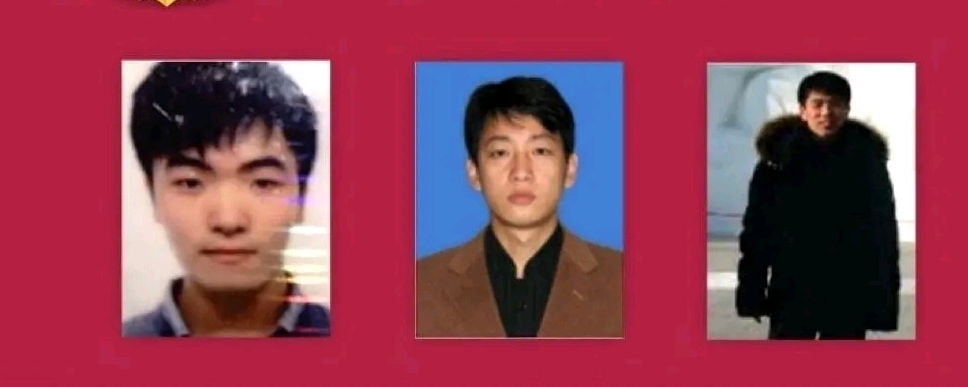
🚨 Ba cái tên hàng đầu trong danh sách truy nã của FBI về tội trộm cắp tiền mã hóa là ai? Chi tiết cáo trạng liên bang!
Nếu làm việc trong lĩnh vực tiền mã hóa, hẳn bạn đã từng thấy tấm áp phích nổi tiếng này của Cục Điều tra Liên bang Mỹ (FBI). Đây không phải những tin tặc bình thường, mà là thành viên của đơn vị mạng tinh nhuệ thuộc cơ quan tình báo quân sự Triều Tiên, được biết đến với tên gọi Lazarus Group.
⚖️ Chi tiết bản cáo trạng chính thức:
Bộ Tư pháp Hoa Kỳ (DOJ) đã ban hành cáo trạng hình sự quốc tế đối với ba người: (John Chang Hyok, Kim Il và Park Jin Hyok). Các cáo buộc liên bang chính thức nhắm vào họ gồm:
• Âm mưu tống tiền quy mô lớn và lừa đảo kỹ thuật số: tiến hành chiến dịch tấn công mạng toàn cầu nhằm đánh cắp và xâm nhập tài sản kỹ thuật số và tiền mặt trị giá hơn 1,3 tỷ đô la từ các ngân hàng và công ty.
• Phát triển phần mềm độc hại về tiền mã hóa: tạo ra các ứng dụng và ví tiền mã hóa giả mạo, cài mã độc (như loạt ứng dụng AppleJeus) để đánh cắp khóa ví và xâm nhập các nền tảng giao dịch.
• Tống tiền bằng mã độc tống tiền (Ransomware): phát triển và phát tán virus "WannaCry" khét tiếng, khiến hoạt động của các hệ thống máy tính tại bệnh viện và công ty trên toàn thế giới bị tê liệt, đồng thời đòi tiền chuộc bằng bitcoin.
• Rửa tiền điện tử: thông đồng sử dụng các mạng lưới trộn tiền mã hóa phức tạp (Crypto Mixers) để rửa số tiền bị đánh cắp và chuyển thành tiền mặt nhằm hỗ trợ các chương trình vũ trang bị quốc tế cấm vận.
📌 Các vụ việc tiêu biểu liên quan đến cáo buộc:
Các cuộc điều tra liên bang trực tiếp liên hệ ba bị cáo này với:
1. Vụ đánh cắp tiền tại Ngân hàng Trung ương Bangladesh (2016): âm mưu đánh cắp 1 tỷ đô la và rửa thành công 81 triệu đô la.
2. Vụ tấn công mạng Sony Pictures (2014): phá hủy dữ liệu kỹ thuật số của công ty để trả đũa một bộ phim châm biếm.