Chainalysis bị tác nhân AI tấn công: thông tin liên hệ của khách hàng bị truy cập
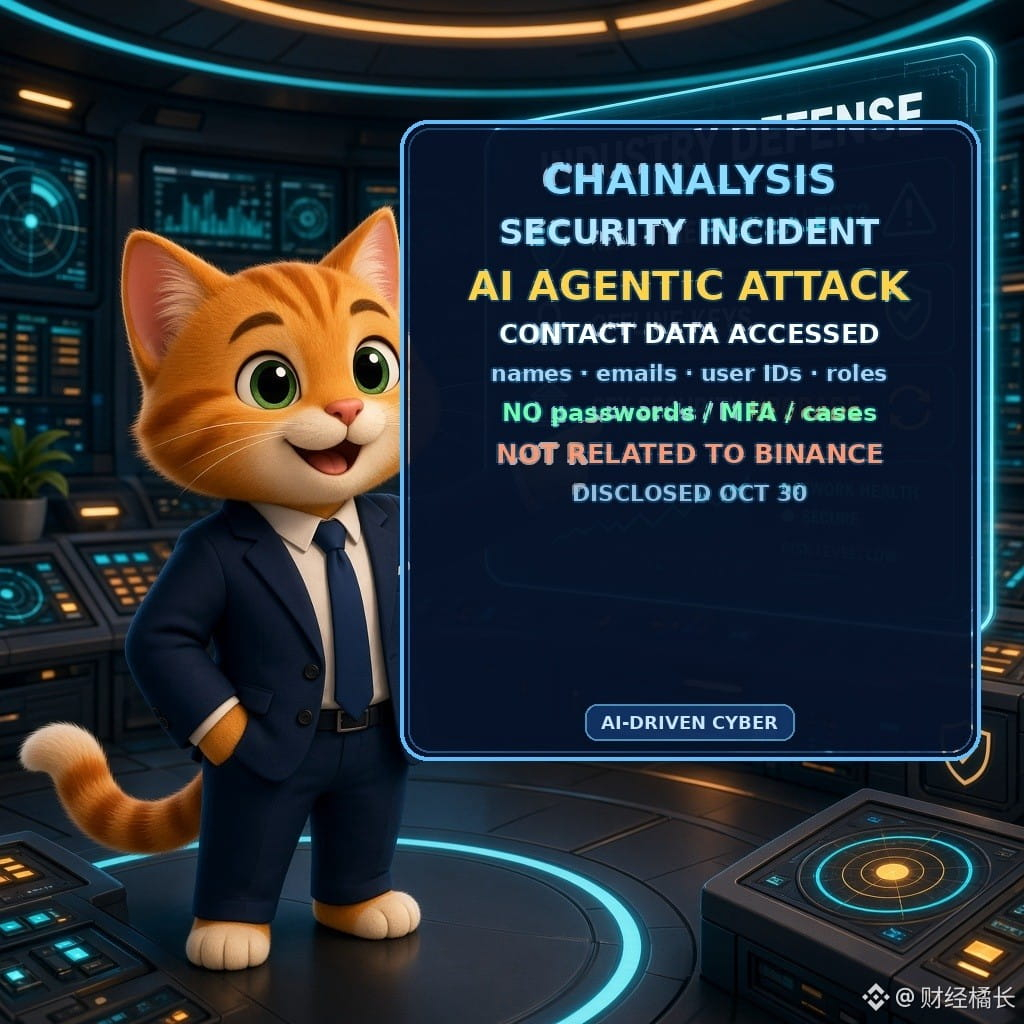
Công ty phân tích blockchain Chainalysis tuyên bố chính thức ngày 30/10: trong tháng này, công ty phát hiện kẻ tấn công bên ngoài sử dụng “các kỹ thuật tấn công dựa trên tác nhân AI” để truy cập trái phép vào hệ thống và công cụ nội bộ (blog Chainalysis).
Dữ liệu bị truy cập bao gồm ID người dùng, họ tên, email và nhãn vai trò trong tổ chức; “cho đến nay chưa có bằng chứng” cho thấy nội dung điều tra, kết quả truy vấn giao dịch, mật khẩu dạng văn bản thuần, MFA hoặc mã thông báo phiên bị truy cập. Công ty đã thông báo cho khách hàng và thuê bên thứ ba tăng cường bảo mật.
Công ty khẳng định rõ: vụ việc không liên quan đến vụ trộm khoảng 6,3 tỷ tại Binance.
【Nhận định】Việc “kẻ tấn công sử dụng tác nhân AI” lần đầu xuất hiện trong thông tin công bố của một công ty phân tích blockchain lớn cho thấy hoạt động tấn công và phòng thủ dựa trên tác nhân AI đã chuyển từ lý thuyết sang lĩnh vực dữ liệu B2B; việc rò rỉ thông tin liên hệ vẫn có thể châm ngòi cho các cuộc tấn công lừa đảo và thao túng xã hội.
【Cơ hội/Rủi ro】Cần theo dõi: các công ty phân tích và đơn vị lưu ký khác có tiếp tục công bố thông tin hay không; mục tiêu rút tiền khỏi Binance trong khoảng thời gian quanh 1/11, cộng với rủi ro lừa đảo trong ngành gia tăng; các tài khoản tổ chức từng tiếp xúc với Chainalysis cần tăng cường 2FA và cảnh báo khi có yêu cầu đặt lại bất thường.
Tấn công dựa trên tác nhân AI có trở thành hạng mục công bố tiêu chuẩn của các sàn CEX/công ty phân tích vào năm sau không?
#加密安全 #AI #链上分析 $BTC $ETH
Chỉ mang tính tham khảo, không cấu thành lời khuyên đầu tư
Công ty phân tích blockchain Chainalysis tuyên bố chính thức ngày 30/10: trong tháng này, công ty phát hiện kẻ tấn công bên ngoài sử dụng “các kỹ thuật tấn công dựa trên tác nhân AI” để truy cập trái phép vào hệ thống và công cụ nội bộ (blog Chainalysis).
Dữ liệu bị truy cập bao gồm ID người dùng, họ tên, email và nhãn vai trò trong tổ chức; “cho đến nay chưa có bằng chứng” cho thấy nội dung điều tra, kết quả truy vấn giao dịch, mật khẩu dạng văn bản thuần, MFA hoặc mã thông báo phiên bị truy cập. Công ty đã thông báo cho khách hàng và thuê bên thứ ba tăng cường bảo mật.
Công ty khẳng định rõ: vụ việc không liên quan đến vụ trộm khoảng 6,3 tỷ tại Binance.
【Nhận định】Việc “kẻ tấn công sử dụng tác nhân AI” lần đầu xuất hiện trong thông tin công bố của một công ty phân tích blockchain lớn cho thấy hoạt động tấn công và phòng thủ dựa trên tác nhân AI đã chuyển từ lý thuyết sang lĩnh vực dữ liệu B2B; việc rò rỉ thông tin liên hệ vẫn có thể châm ngòi cho các cuộc tấn công lừa đảo và thao túng xã hội.
【Cơ hội/Rủi ro】Cần theo dõi: các công ty phân tích và đơn vị lưu ký khác có tiếp tục công bố thông tin hay không; mục tiêu rút tiền khỏi Binance trong khoảng thời gian quanh 1/11, cộng với rủi ro lừa đảo trong ngành gia tăng; các tài khoản tổ chức từng tiếp xúc với Chainalysis cần tăng cường 2FA và cảnh báo khi có yêu cầu đặt lại bất thường.
Tấn công dựa trên tác nhân AI có trở thành hạng mục công bố tiêu chuẩn của các sàn CEX/công ty phân tích vào năm sau không?
#加密安全 #AI #链上分析 $BTC $ETH
Chỉ mang tính tham khảo, không cấu thành lời khuyên đầu tư