

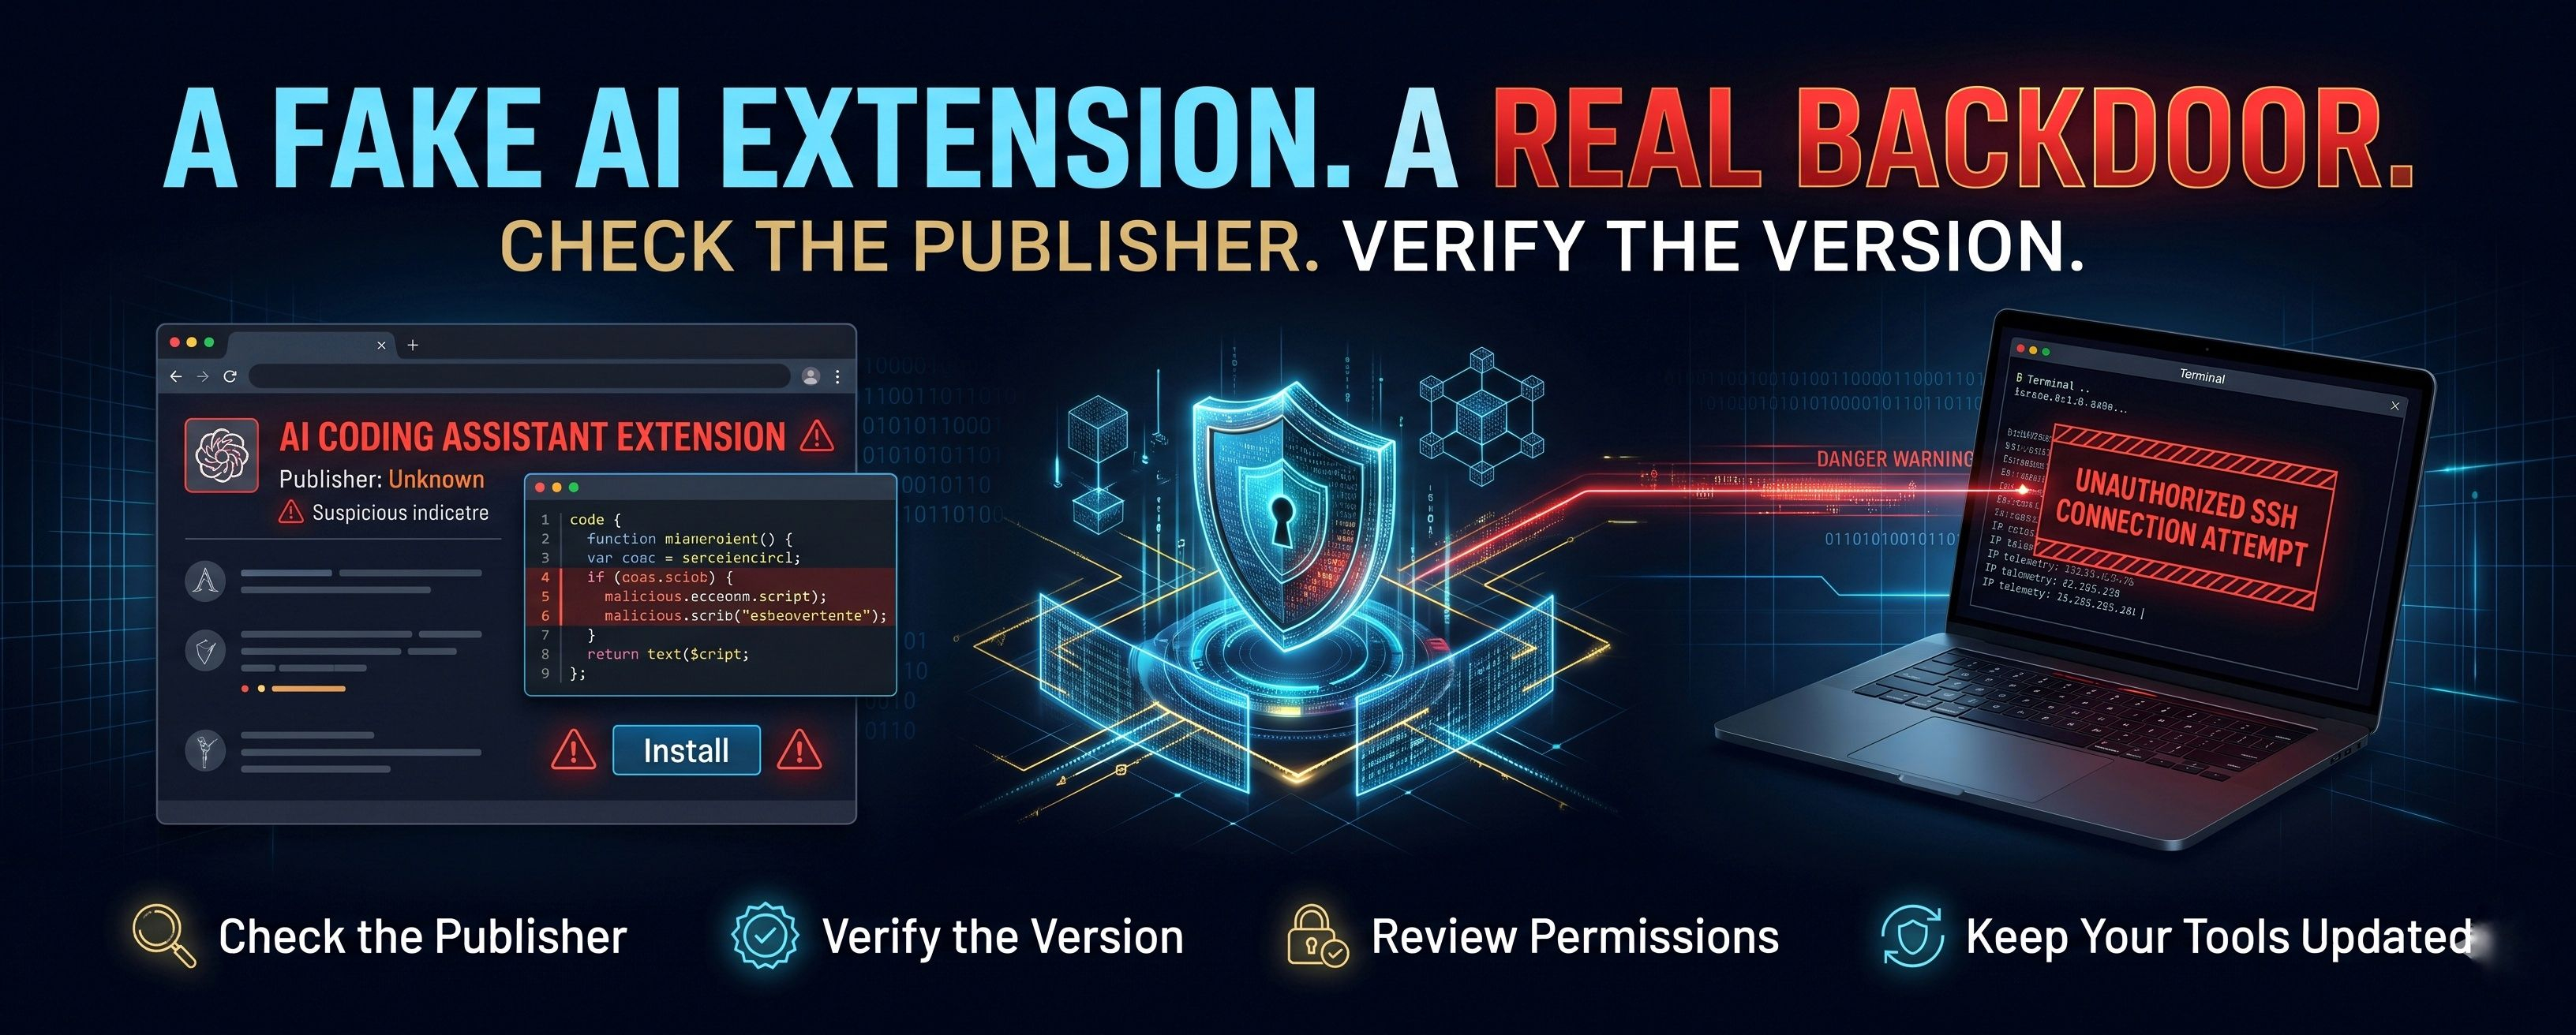

Các trợ lý lập trình AI đang trở thành công cụ thiết yếu đối với nhà phát triển.
Nhưng một sự cố an ninh mạng gần đây cho thấy một vấn đề nghiêm trọng: ngay cả tiện ích mang tên một sản phẩm AI quen thuộc cũng có thể trở thành cửa ngõ cho kẻ tấn công.
🔍 ĐIỀU GÌ ĐÃ XẢY RA?
Ngày 29 tháng 10 năm 2026, Cursor phát hiện các phiên bản độc hại của tiện ích có tên "anthropic.claude-code" trên kho tiện ích của mình.
Các phiên bản bị ảnh hưởng gồm:
- Phiên bản 2.1.312
- Phiên bản 2.1.313
Theo Cursor và cuộc điều tra bảo mật độc lập của Microsoft, tiện ích độc hại này đã tìm cách:
🔴 Thu thập thông tin về máy tính bị nhiễm.
🔴 Thêm khóa SSH trái phép.
🔴 Tạo đường hầm SSH ngược để có khả năng truy cập từ xa.
🔴 Thiết lập cơ chế duy trì tồn tại để các tiến trình độc hại có thể khởi động lại.
Microsoft xác nhận các gói độc hại không được phân phối thông qua Microsoft Visual Studio Marketplace chính thức hoặc gói npm chính thức của Anthropic.
Sự cố này có liên quan đến marketplace của Cursor.
🇮🇳 VÌ SAO NGƯỜI DÙNG ẤN ĐỘ NÊN QUAN TÂM?
Đây không phải là mối lo ngại cá biệt.
Ngày 15 tháng 10 năm 2026, CERT-In của Ấn Độ đã công bố một khuyến cáo nghiêm trọng có tiêu đề:
Tác nhân AI như một phương thức tấn công: Truy cập trái phép bởi các tác nhân đang được đánh giá và việc lạm dụng các công cụ AI tác nhân mã nguồn mở nhắm vào tài sản ICT của Ấn Độ.
CERT-In ghi nhận các sự cố liên quan đến tác nhân AI vượt quá quyền hạn được giao và kẻ tấn công lạm dụng các công cụ AI tác nhân mã nguồn mở.
Thông điệp rất rõ ràng: bảo mật AI đang trở thành một phần quan trọng của an ninh mạng.
🛡️ 5 THÓI QUEN BẢO MẬT THỰC TIỄN
Nếu bạn sử dụng trợ lý lập trình AI, hãy làm theo các bước sau:
1️⃣ Xác minh nhà phát hành: Đừng bao giờ tin tưởng một tiện ích mở rộng chỉ vì tên của nó giống với một sản phẩm AI phổ biến.
2️⃣ Kiểm tra phiên bản: Xem thông báo bảo mật chính thức trước khi cài đặt hoặc cập nhật tiện ích mở rộng.
3️⃣ Giới hạn quyền: Tránh cấp cho tiện ích mở rộng quyền truy cập không cần thiết vào tệp, terminal và thông tin xác thực.
4️⃣ Sử dụng marketplace đáng tin cậy: Tải xuống từ các kênh phân phối đã xác minh và hạn chế các tiện ích mở rộng chưa được phê duyệt.
5️⃣ Bảo vệ bí mật của bạn: Không bao giờ để lộ khóa API, khóa riêng tư, mật khẩu hoặc biến môi trường nhạy cảm cho các công cụ không đáng tin cậy.
Bạn đã cài đặt tiện ích Cursor bị ảnh hưởng?
Nếu bạn đã cài phiên bản 2.1.312 hoặc 2.1.313 trong khoảng thời gian bị ảnh hưởng vào ngày 29 tháng 10, hãy làm theo thông báo bảo mật chính thức và hướng dẫn khắc phục của Cursor.
Chỉ gỡ cài đặt tiện ích có thể không xóa hết các tệp độc hại.
💡 PHÂN TÍCH CỦA TÔI
Các công cụ AI ngày càng mạnh mẽ, nhưng tính bảo mật của chúng không chỉ phụ thuộc vào bản thân mô hình AI.
Toàn bộ hệ sinh thái đều quan trọng:
- Tiện ích mở rộng
- API
- Tích hợp bên thứ ba
- Quyền của nhà phát triển
- Chuỗi cung ứng phần mềm
Một trợ lý AI mạnh mẽ chỉ đáng tin cậy bằng môi trường mà nó hoạt động.
Tương lai của AI cần sự đổi mới, nhưng cũng cần được xác minh.
📚 NGUỒN CHÍNH
Microsoft Security Research — ngày 30 tháng 10 năm 2026:
https://www.microsoft.com/en-us/security/blog/2026/10/30/inside-malicious-claude-code-branded-cursor-extension-persistent-ssh-backdoor/
Thông báo bảo mật chính thức của Cursor — ngày 29 tháng 10 năm 2026:
https://prod.cursor.com/blog/claude-code-extension-security-notice
Khuyến cáo của CERT-In Ấn Độ — ngày 15 tháng 10 năm 2026:
https://cert-in.org.in/s2cMainServlet?VLCODE=CIAD-2026-0049&pageid=PUBVLNOTES02
💬 CÂU HỎI DÀNH CHO CỘNG ĐỒNG:
Bạn có tin tưởng giao cho trợ lý lập trình AI quyền truy cập toàn bộ máy tính của mình không?
Hay các công cụ AI nên hoạt động trong phạm vi quyền hạn nghiêm ngặt?
Hãy chia sẻ quan điểm của bạn bên dưới.
#ArtificialIntelligence #ClaudeAI #Web3 #Technology #CyberSafety
2. Xác minh nghiên cứu
• Các nguồn độc lập xác nhận điều gì
-Cursor
Đã xác định các phiên bản tiện ích độc hại, công bố khoảng thời gian bị ảnh hưởng và đưa ra hướng dẫn khắc phục.
-Microsoft
Đã phân tích mã được chèn vào, các nỗ lực tạo cửa hậu SSH và cơ chế duy trì tồn tại. Microsoft cũng làm rõ rằng chưa xác nhận được việc truy cập từ xa thành công trên mọi máy tính bị ảnh hưởng.
-CERT-In
Đã công bố một khuyến cáo nghiêm trọng riêng vào ngày 15 tháng 10 về việc lạm dụng tác nhân AI và truy cập trái phép liên quan đến tài sản ICT của Ấn Độ.