
#SuspectedNorthKoreaAttacksAccountForNea 89%TổnThấtDoHackTiềnMãHóa
Một chi tiết đáng chú ý ẩn sau con số 89%: nếu loại bỏ một sự cố lớn, tỷ trọng thiệt hại do các vụ hack tiền mã hóa trong năm 2026 của Triều Tiên sẽ giảm mạnh.
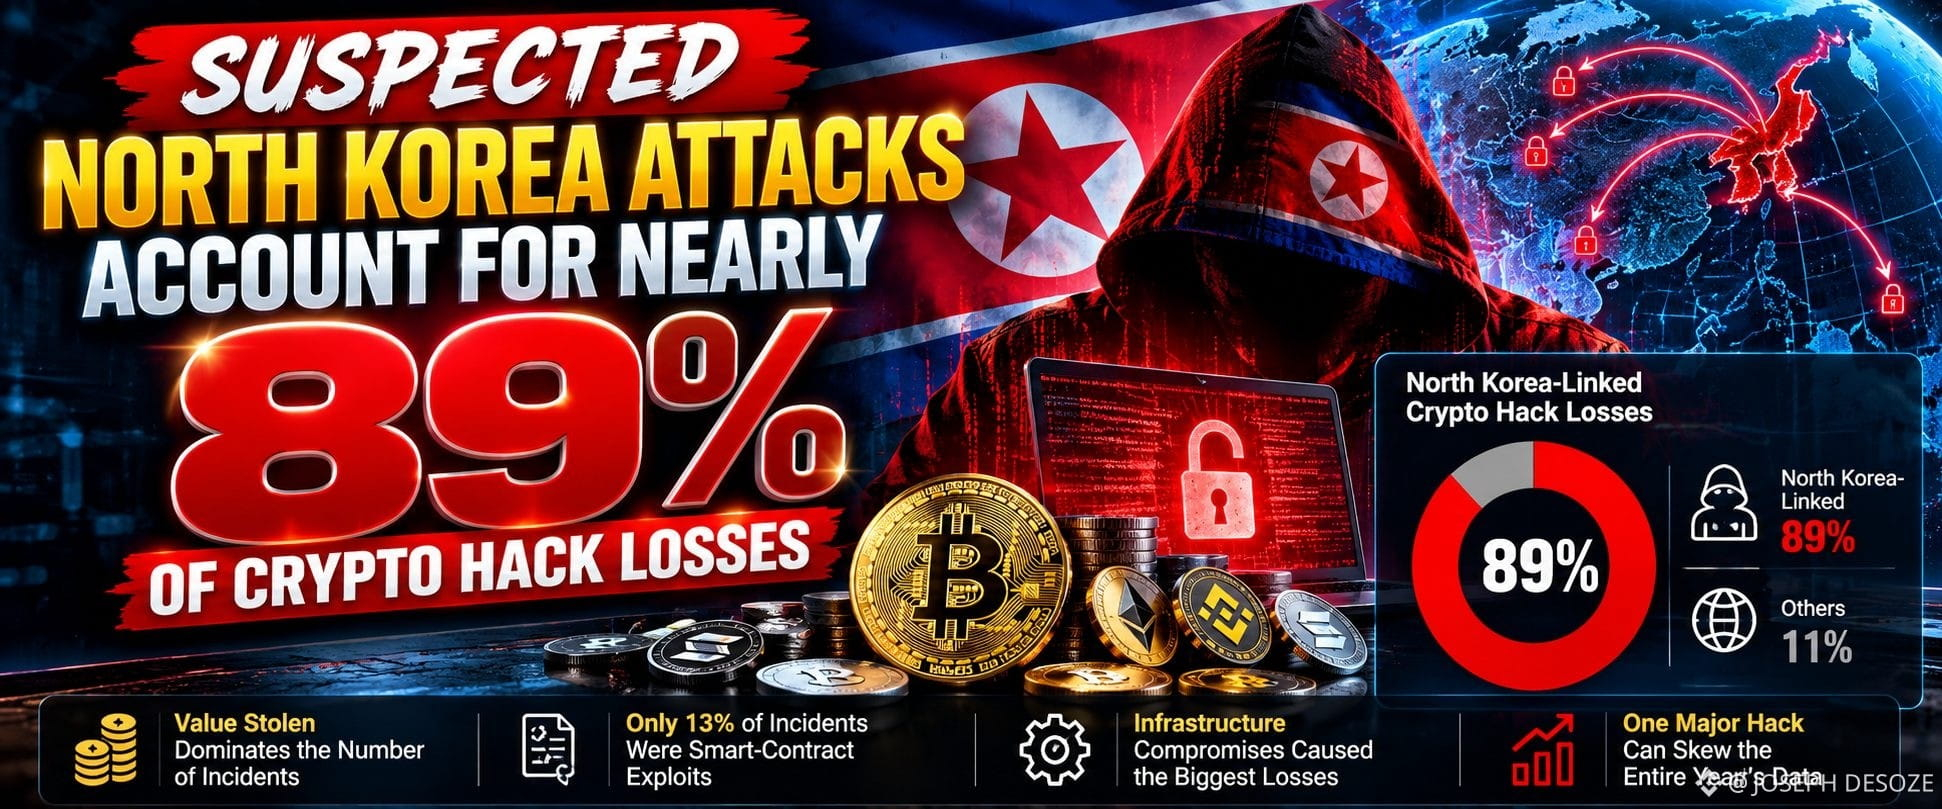
Dữ liệu Chainalysis được công bố ngày 30 tháng 10 cho thấy các vụ tấn công bị nghi có liên hệ với Triều Tiên chiếm gần 89% tổng thiệt hại do các vụ hack tiền mã hóa được báo cáo trong năm nay. Đây là mức tập trung đáng báo động, nhưng cần xem xét kỹ hơn mẫu số của con số này.
TRM Labs đưa ra một so sánh quan trọng. Phân tích ngày 30 tháng 10 của công ty ước tính các đối tượng có liên hệ với Triều Tiên chiếm 85% thiệt hại do hack trong năm 2026. Tuy nhiên, khi loại trừ sự cố Binance ngày 29 tháng 10, tỷ trọng này giảm xuống còn khoảng 45%.
Đó là chi tiết khiến tôi nhìn nhận tiêu đề theo cách khác.
Con số 89% không nhất thiết có nghĩa là tin tặc Triều Tiên chịu trách nhiệm cho gần chín trong số mười vụ hack. Con số này đo lường giá trị bị đánh cắp, chứ không phải số vụ việc. Chỉ một vài vụ xâm nhập quy mô cực lớn cũng có thể chi phối tổng số liệu cả năm.
TRM cũng chỉ ra một xu hướng sâu xa hơn về bảo mật: trong 100 vụ việc được quy cho Triều Tiên, chỉ có 13 vụ là khai thác lỗ hổng mã hợp đồng thông minh. Những vụ này chỉ chiếm khoảng 1% tổng giá trị bị nhóm này đánh cắp. Các vụ xâm nhập hạ tầng, liên quan đến khóa, máy chủ và hệ thống ký, gây thiệt hại tài chính lớn hơn nhiều.
Hàm ý ở đây rất quan trọng: chỉ kiểm toán hợp đồng thông minh là không đủ để giải quyết toàn bộ mối đe dọa.
Thước đo đáng theo dõi lúc này là liệu thiệt hại có liên quan đến Triều Tiên vẫn chiếm ưu thế sau khi loại trừ các vụ siêu xâm nhập đặc biệt lớn hay không, và liệu các đội ngũ bảo mật có cải thiện khả năng bảo vệ hạ tầng thực sự cho phép giao dịch hay không.