


Ngày 29 tháng 10, Cursor đã gỡ một tiện ích mở rộng Claude Code bị xâm nhập khỏi chợ tiện ích của mình. Việc này diễn ra sau khi các nhà nghiên cứu phát hiện những tiện ích mở rộng độc hại đã cài đặt một cửa hậu SSH. Ước tính có thể đã có 5.000 người dùng bị ảnh hưởng. Sự cố không liên quan đến mô hình AI Claude của Anthropic. Thay vào đó, phần mềm độc hại đã đến tay các nhà phát triển thông qua chợ tiện ích mở rộng của Cursor.
Hai bản dựng bị cài mã độc đã lọt vào chợ trong mười một giờ
Hai phiên bản Anthropic.claude-code bị xâm nhập, 2.1.312 và 2.1.313, đã được cung cấp để tải xuống trên chợ của Cursor dành cho Windows và macOS. Theo thông báo của Cursor, chúng đã xuất hiện trên chợ trong khoảng mười một giờ vào ngày 29 tháng 10, từ 2:27 sáng đến 1:35 chiều theo giờ Thái Bình Dương.
Anthropic không tạo ra bất kỳ tiện ích mở rộng độc hại nào trong số đó. OpenSourceMalware đã kiểm tra phiên bản 2.1.313 và phát hiện gói npm chính thức, danh sách trên Open VSX và phiên bản trên Microsoft VS Code Marketplace đều không bị ảnh hưởng.
Cửa hậu được chèn trước tiện ích mở rộng thật
Kẻ tấn công giấu một trình tải gồm 66 dòng ở đầu tệp JavaScript của tiện ích mở rộng. Điều này khiến mã độc chạy trước tiện ích mở rộng hợp pháp. OpenSourceMalware giải thích:
Người dùng không cần bắt đầu cuộc trò chuyện với Claude. Chỉ cần tải mô-đun tiện ích mở rộng là đủ.
Khi được kích hoạt, mã này có thể thu thập thông tin về máy tính cùng các loại thông tin xác thực có trên đó. Nó cũng tạo một khóa SSH svc-telemetry và tìm cách tạo đường hầm ngược đến 134.209.82.225. Đồng thời, mã gửi dữ liệu về máy tính qua HTTP bằng cổng 8099.
Cursor cho biết các nỗ lực sử dụng SSH thường không thành công nếu không có quyền quản trị viên. Dù vậy, khóa phần mềm gián điệp và các tập lệnh duy trì sự hiện diện vẫn có thể còn trên máy tính. Mã độc có thể tiếp tục thu thập và truyền thông tin về máy tính.
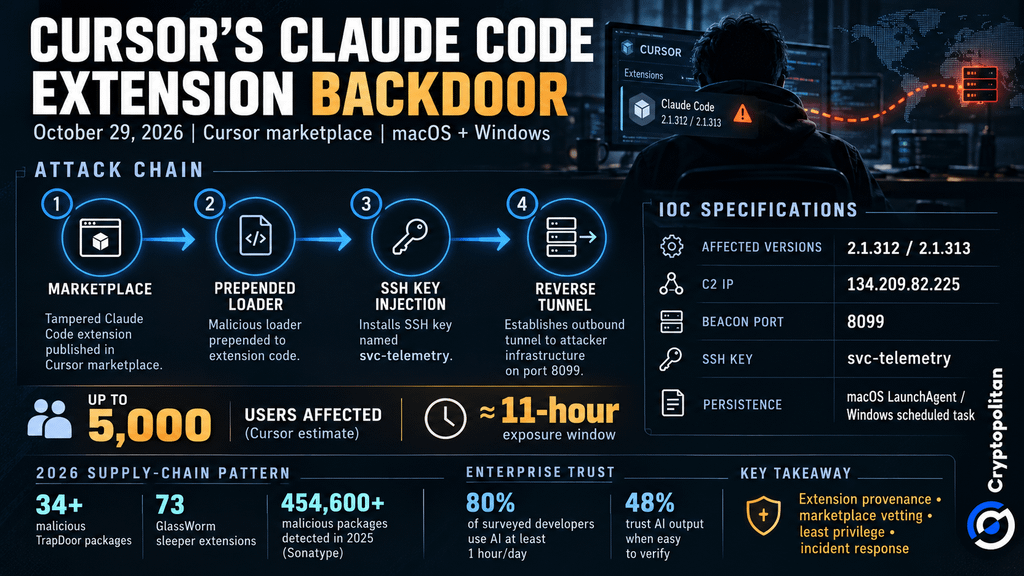 Giải thích cửa hậu trong tiện ích mở rộng Cursor Claude Code: Chuỗi tấn công, các IOC chính và 5.000 người dùng có nguy cơ
Vì sao gỡ cài đặt có thể vẫn chưa đủ
Cursor đã gỡ mã độc và tạm thời đóng cửa kho tiện ích mở rộng của mình. Công ty cũng kiểm tra các tiện ích mở rộng khác và phối hợp với nhà cung cấp dịch vụ lưu trữ để đưa máy chủ của kẻ tấn công ngoại tuyến. Nhưng điều đó không có nghĩa là các máy tính bị ảnh hưởng đã an toàn. Trong hướng dẫn bảo mật, Cursor cảnh báo rằng:
“Gỡ cài đặt tiện ích mở rộng có thể chưa đủ — mã độc thả các tập lệnh duy trì sự hiện diện độc lập và tiếp tục chạy.”
Ví dụ về các tập lệnh duy trì sự hiện diện này gồm LaunchAgent trên macOS và tác vụ theo lịch trên Windows. Cursor khuyến nghị các nhà phát triển bị ảnh hưởng xóa khóa SSH svc-telemetry và chạy các tập lệnh dọn dẹp của công ty. Nhà phát triển cần dùng một thiết bị đáng tin cậy riêng để thay đổi thông tin xác thực mà họ đã truy cập từ máy tính bị ảnh hưởng.
Vì sao vụ việc này phù hợp với xu hướng năm 2026
Sự cố Cursor là một phần của vấn đề lớn hơn. Kẻ tấn công ngày càng nhắm vào các công cụ mà nhà phát triển sử dụng và tin tưởng. Cloud Security Alliance đã đưa tin về chiến dịch TrapDoor, trong đó có hơn 34 gói độc hại chèn chỉ dẫn ẩn vào các tệp cấu hình của trợ lý AI.
Trong khi đó, chiến dịch GlassWorm sử dụng các tiện ích mở rộng nằm vùng để nhắm vào thông tin xác thực và ví tiền mã hóa của nhà phát triển. Trước đây, Cryptopolitan đã đưa tin về 73 tiện ích mở rộng tương tự do Socket xác định.
Vấn đề không chỉ nằm ở các tiện ích mở rộng. Sonatype xác định hơn 454.600 gói độc hại mới trong năm 2025. Cryptopolitan cũng từng đưa tin về những phát hiện của họ liên quan đến các thư viện npm bị cài mã độc. Đây là những cuộc tấn công riêng biệt, chưa có mối liên hệ nào được xác nhận giữa những kẻ đứng sau chúng.
Niềm tin trở thành một hạng mục trong hợp đồng doanh nghiệp
Mối đe dọa ngày càng gia tăng khi các nhà phát triển sử dụng công cụ AI nhiều hơn. Octoverse của GitHub cho biết hoạt động của nhà phát triển đã tăng lên do các hệ thống AI ngày càng phổ biến.
Theo khảo sát của Stack Overflow năm 2026, khi được hỏi về việc sử dụng công cụ AI, 80% người trả lời cho biết họ dùng các công cụ này ít nhất một giờ mỗi ngày. Tuy nhiên, khảo sát cũng cho thấy chỉ 48% người trả lời tin tưởng nội dung do AI tạo ra nếu tính xác thực của nội dung đó dễ kiểm chứng.
Đối với doanh nghiệp, việc sử dụng công cụ AI ngày càng phổ biến làm nảy sinh những lo ngại mới về bảo mật. Các công ty có thể bắt đầu yêu cầu kiểm tra kho tiện ích mở rộng chặt chẽ hơn, bằng chứng cho thấy tiện ích mở rộng đến từ nguồn hợp pháp và các biện pháp kiểm soát quyền truy cập nghiêm ngặt hơn. Họ cũng có thể mong đợi nhà cung cấp phản ứng nhanh hơn khi xảy ra sự cố bảo mật.
Những biện pháp bảo mật này có thể trở thành một khoản chi phí khác của việc triển khai công cụ AI. Tuy nhiên, hiện đây vẫn chỉ là những chi phí tiềm tàng, chứ chưa phải tổn thất tài chính thực tế do sự cố Cursor gây ra.
Đừng chỉ đọc tin tức tiền mã hóa. Hãy hiểu chúng. Đăng ký nhận bản tin của chúng tôi. Hoàn toàn miễn phí.