

#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
Trezor đã đưa ra **cảnh báo bảo mật phòng ngừa** và thu hút sự chú ý của cộng đồng tiền mã hóa 🚨. Cảnh báo liên quan đến ví phần cứng được bán bởi **nhà bán lẻ bên thứ ba**, đồng thời nêu bật một kiểu rủi ro mới mà nhiều người dùng chưa từng nghĩ đến: **tấn công chuỗi cung ứng** 🔗. Hãy cùng tìm hiểu chuyện gì đã xảy ra và bạn nên làm gì 👇
## 📰 Chuyện gì đã xảy ra?
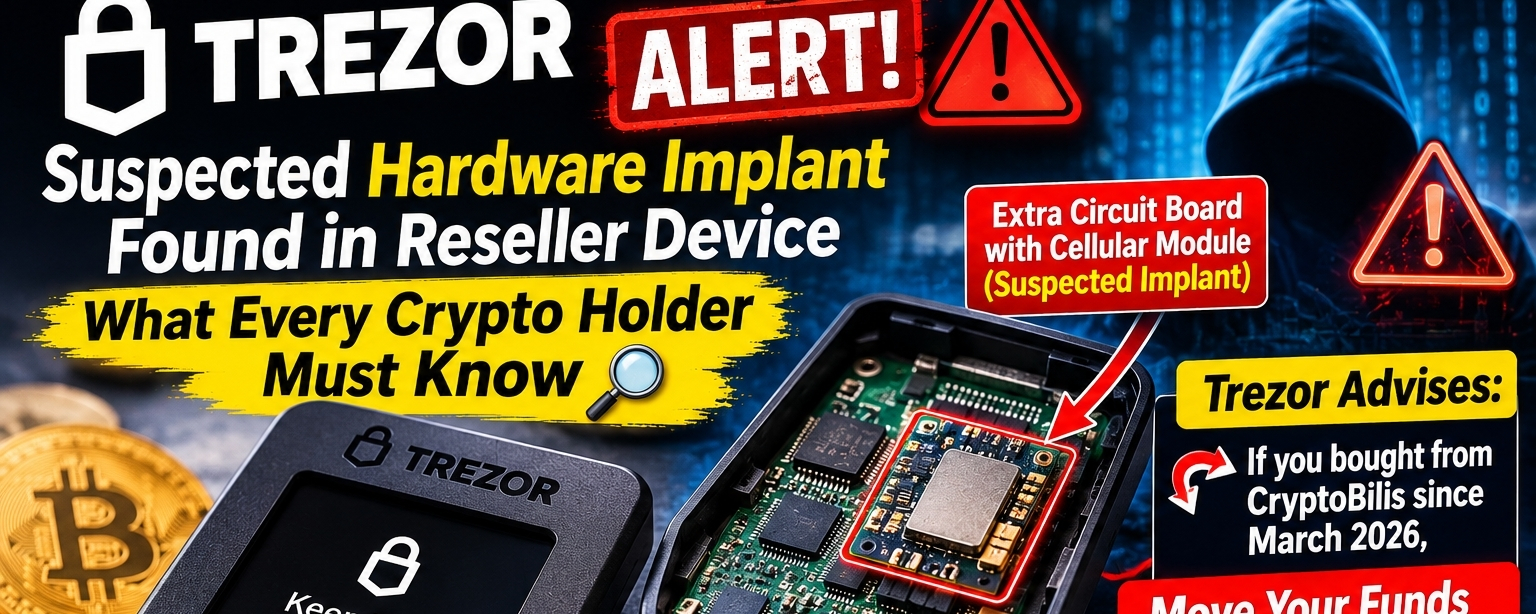
Các báo cáo cho biết có **nghi vấn cấy ghép phần cứng độc hại** bên trong thiết bị **Trezor Safe 5** 🔍. Thiết bị được cho là đã được mua từ **“CryptoBilis,”** một **nhà bán lẻ ở Đông Nam Á** 🌏.
Theo các báo cáo, người ta phát hiện **một bo mạch bổ sung có mô-đun di động** bên trong thiết bị ⚙️. Về lý thuyết, linh kiện như vậy có thể **thu thập và truyền dữ liệu trên màn hình** 📡. Đây là mối lo ngại nghiêm trọng, bởi màn hình trên ví phần cứng là nơi người dùng xác minh địa chỉ, chi tiết giao dịch và đôi khi cả thông tin thiết lập nhạy cảm 👀.
## ⚠️ Bối cảnh quan trọng: Thông tin này vẫn chưa được xác nhận
Điều quan trọng là hãy bình tĩnh và xem xét kỹ các sự thật 🧘:
- 🔸 Việc cài thiết bị **vẫn chưa được xác nhận**, đang chờ **kiểm tra trong phòng thí nghiệm** 🔬
- 🔸 **Chưa có báo cáo nào được xác minh về tiền bị đánh cắp** ✅
- 🔸 Trezor mô tả cảnh báo của mình là **biện pháp phòng ngừa** 🛡️
- 🔸 Trezor đã **xóa CryptoBilis khỏi danh sách đối tác được ủy quyền** 🚫
Vì vậy, đây không phải là vụ tấn công đã được xác nhận nhằm vào công nghệ của chính Trezor. Đây là **trường hợp nghi vấn can thiệp vào thiết bị liên quan đến một bên bán thứ ba** 🕵️. Cho đến khi có kết quả xét nghiệm trong phòng thí nghiệm, không ai nên vội đưa ra kết luận cuối cùng.
## 🛡️ Trezor khuyến nghị người dùng làm gì
Trezor đã đưa ra khuyến nghị rõ ràng 📢:
**Nếu bạn mua thiết bị từ CryptoBilis kể từ tháng 3 năm 2026, hãy chuyển tiền sang ví mới với cụm từ khôi phục mới.** 🔄
Đây là lý do vì sao bước này quan trọng:
- 🔑 Nếu thiết bị đã bị can thiệp, **cụm từ khôi phục ban đầu có thể đã bị lộ**
- 🆕 **Ví mới với cụm từ khôi phục mới** tạo ra các khóa mới mà kẻ tấn công chưa từng thấy
- 💸 Chuyển tiền giúp loại bỏ rủi ro **trước khi** bất kỳ vụ trộm nào có thể xảy ra
Đây là một bước đơn giản nhưng có thể giúp bạn tránh được tổn thất lớn 💰.
## 🔗 Tấn công chuỗi cung ứng là gì?
Hầu hết mọi người nghĩ rằng các vụ tấn công xảy ra **sau khi** họ bắt đầu sử dụng sản phẩm. Tấn công chuỗi cung ứng diễn ra theo cách khác 🧩. Kẻ tấn công can thiệp **trước khi thiết bị đến tay khách hàng**.
Điều này có thể xảy ra theo một số cách:
- 📦 Can thiệp trong quá trình **vận chuyển hoặc lưu kho**
- 🏪 **Nhà bán lại thiếu trung thực** sửa đổi thiết bị
- 🔧 Thay thế hoặc bổ sung linh kiện phần cứng
- 🎭 Bán **thiết bị giả hoặc đã bị mở trước đó** dưới dạng hàng mới
Đó là lý do các nhà sản xuất ví phần cứng luôn cảnh báo người dùng **chỉ mua từ các nguồn chính thức** 🏛️.
## 🔐 Vì sao ví phần cứng vẫn có giá trị
Một số người có thể hoảng sợ và hỏi: "Ví phần cứng có không an toàn không?" 😟 Câu trả lời là **không**. Ví phần cứng vẫn là một trong những cách tốt nhất để bảo vệ tiền mã hóa của bạn khỏi các mối đe dọa trực tuyến như phần mềm độc hại, lừa đảo qua mạng và các vụ tấn công sàn giao dịch 💪.
Bài học thực sự là **nơi bạn mua quan trọng không kém gì thứ bạn mua** 🛒. Một thiết bị chính hãng từ nguồn chính thức rất khác với thiết bị do một người bán không rõ danh tính cung cấp.
## ✅ Cách tự bảo vệ: Danh sách kiểm tra an toàn
Hãy làm theo các bước sau mỗi khi mua ví phần cứng 📋:
- 🏪 **Mua trực tiếp từ nhà sản xuất chính thức** hoặc nhà phân phối đã được xác minh
- 🔍 **Kiểm tra danh sách đại lý bán lẻ được ủy quyền** trên trang web chính thức của thương hiệu
- 📦 **Kiểm tra bao bì** xem niêm phong có bị rách, có vết xước hoặc dấu hiệu đã bị mở hay không
- 🛠️ **Kiểm tra chính thiết bị** để phát hiện điều gì bất thường, chẳng hạn như trọng lượng lạ, khe hở hoặc linh kiện thừa
- 🔑 **Tự tạo cụm từ khôi phục của riêng bạn.** Không bao giờ sử dụng thẻ ghi sẵn cụm từ khôi phục hoặc thiết bị đã được thiết lập từ trước
- 🚫 **Tránh các sàn giao dịch và người bán không rõ danh tính**, kể cả khi giá thấp hơn
- 🔄 **Luôn cập nhật chương trình cơ sở** và chỉ sử dụng ứng dụng chính thức
- 💾 **Lưu cụm từ khôi phục ngoại tuyến**, không bao giờ lưu dưới dạng ảnh hoặc trên dịch vụ lưu trữ đám mây
## 📊 Tác động đến thị trường và bức tranh toàn cảnh
Tin tức này nhấn mạnh **sự cần thiết phải chỉ mua ví phần cứng từ nhà sản xuất chính thức hoặc các nhà phân phối được xác minh nghiêm ngặt** 🔗. Đối với toàn thị trường tiền mã hóa, có một số điểm đáng chú ý:
- 🧠 **Nhận thức về bảo mật đang tăng lên.** Người dùng đang hiểu rằng bảo mật vật lý cũng quan trọng
- 🏛️ **Các thương hiệu đang nhanh chóng hành động.** Trezor đã nhanh chóng loại bỏ nhà bán lại này 👏
- 🛒 **Niềm tin vào các kênh phân phối** sẽ ngày càng quan trọng đối với các nhà sản xuất ví phần cứng
- 📈 **Xu hướng tự lưu ký** vẫn tiếp diễn, kéo theo nhu cầu nâng cao kiến thức cho người dùng
Những sự cố như thế này khiến mọi người lo ngại, nhưng chúng thúc đẩy ngành hướng tới **quy trình xác minh chặt chẽ hơn và thói quen mua sắm an toàn hơn** 💪.
## 🎯 Lời kết
Cảnh báo từ Trezor là lời nhắc nhở mạnh mẽ rằng **bảo mật tiền mã hóa không chỉ dừng lại ở việc sở hữu ví phần cứng** 🔐. Mọi thứ bắt đầu từ **việc mua ví đúng nơi** 🏪. Dù việc cài thiết bị vẫn chưa được xác nhận và chưa có báo cáo nào về tiền bị đánh cắp, việc đề phòng chẳng tốn bao nhiêu so với rủi ro mất tiền tiết kiệm của bạn 💰.
Nếu bạn đã mua hàng từ nhà bán lại bị ảnh hưởng, **hãy chuyển tiền của mình sang một ví mới ngay lập tức** 🏃. Nếu không, hãy tận dụng thời điểm này để xem lại các thói quen bảo mật của chính bạn 🔍.
Hãy luôn cảnh giác, giữ an toàn và tự nghiên cứu (DYOR) 📚. Bài viết này chỉ nhằm cung cấp thông tin và **không phải lời khuyên tài chính** ⚠️.
---
## 🏷️
#Trezor #BaoMatTienMaHoa #ViPhanCung #ChuoiCungUng #Write2Earn
#HKDollarStablecoinHKDAPToLaunchOnSolana #AmazonSharesFallAbout7%InPremarketTrading #UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax #BinanceWillListPredictPREDICT @undefined