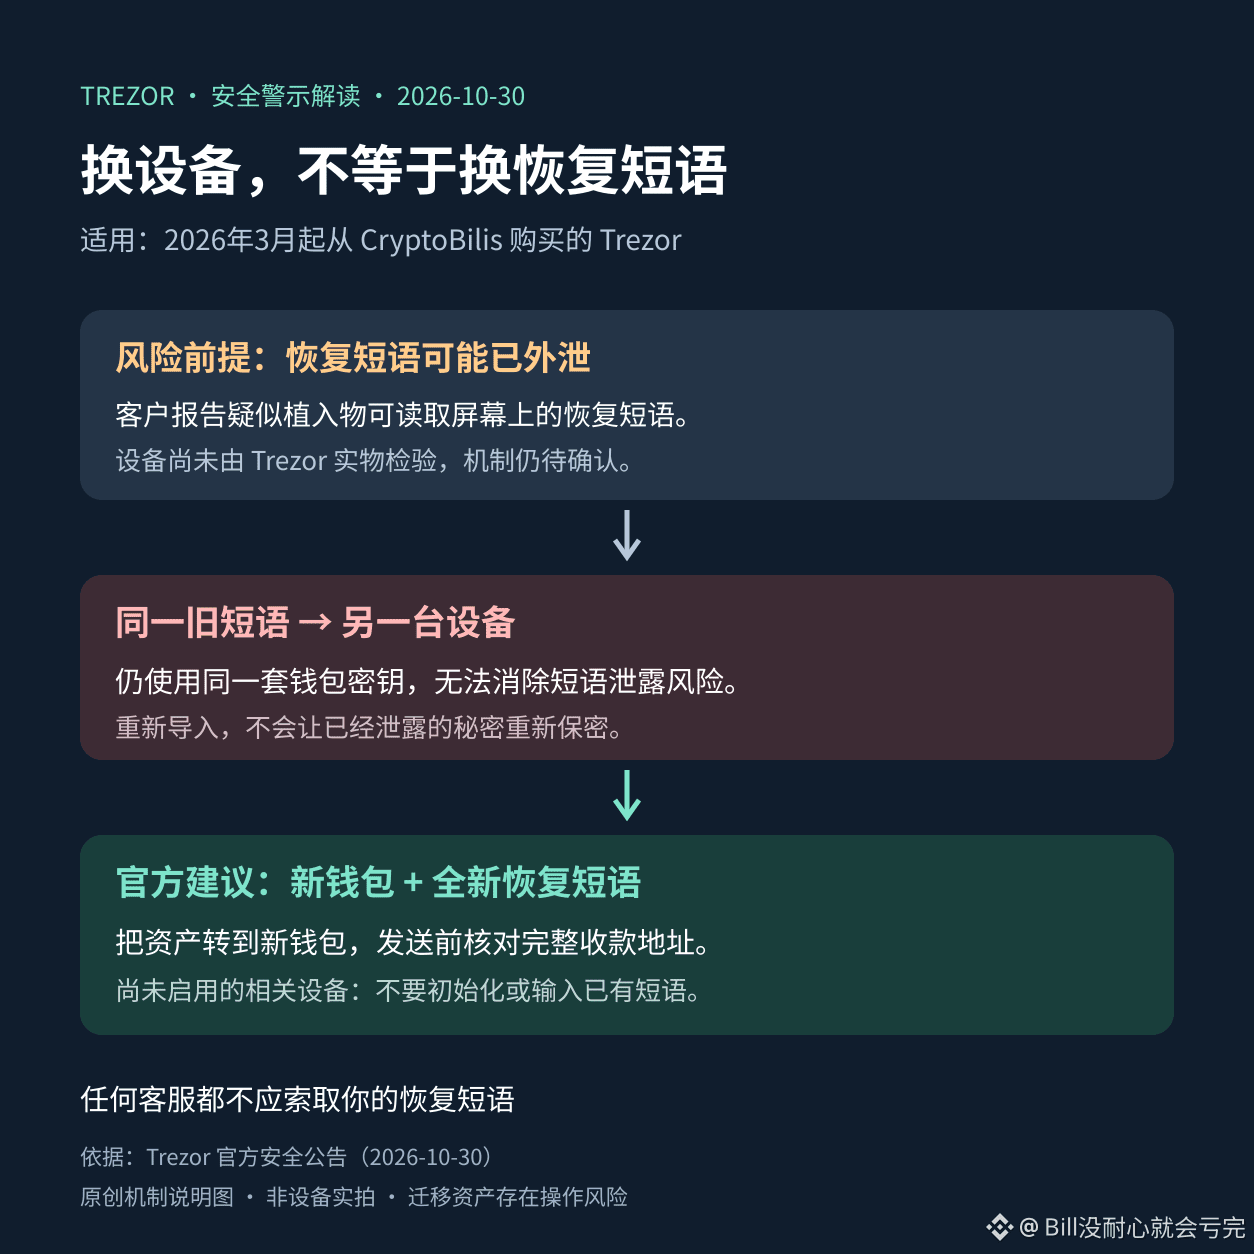
Đổi sang một ví phần cứng khác rồi nhập lại cụm từ khôi phục cũ có thể vẫn giữ nguyên rủi ro ban đầu. Đây là điểm dễ bị bỏ qua nhất trong cảnh báo bảo mật ngày 30 tháng 10 của Trezor.
Công ty nhận được báo cáo từ khách hàng cho biết một thiết bị Safe 5 mua từ CryptoBilis có thể chứa thêm một bo mạch, có khả năng đọc cụm từ khôi phục trên màn hình rồi gửi đi qua mạng di động. Trezor chưa nhận được thiết bị để kiểm tra thực tế, nên không thể xem báo cáo của khách hàng là một vụ tấn công đã được xác nhận; tính đến thời điểm công bố thông báo, cũng chưa có người mua hàng từ CryptoBilis báo cáo bị mất tiền.
Khuyến nghị phòng ngừa chính thức áp dụng cho tất cả các mẫu Trezor mua từ CryptoBilis kể từ tháng 3 năm 2026: nếu đã sử dụng, hãy chuyển tài sản sang ví mới với cụm từ khôi phục hoàn toàn mới; nếu chưa khởi tạo, đừng kích hoạt thiết bị và cũng đừng nhập cụm từ khôi phục hiện có. Nếu cụm từ cũ đã bị lộ, đổi thiết bị sẽ không giúp cụm từ đó được bảo mật trở lại.
Kiểm tra người bán trên chứng từ mua hàng hữu ích hơn là tự cân hoặc tháo thiết bị. Trong quá trình xử lý, hãy cảnh giác với email và cuộc gọi giả mạo bộ phận hỗ trợ; không đưa cụm từ khôi phục cho bất kỳ ai. Việc chuyển tài sản cũng tiềm ẩn rủi ro thao tác, hãy kiểm tra kỹ từng ký tự của toàn bộ địa chỉ nhận trước khi gửi.
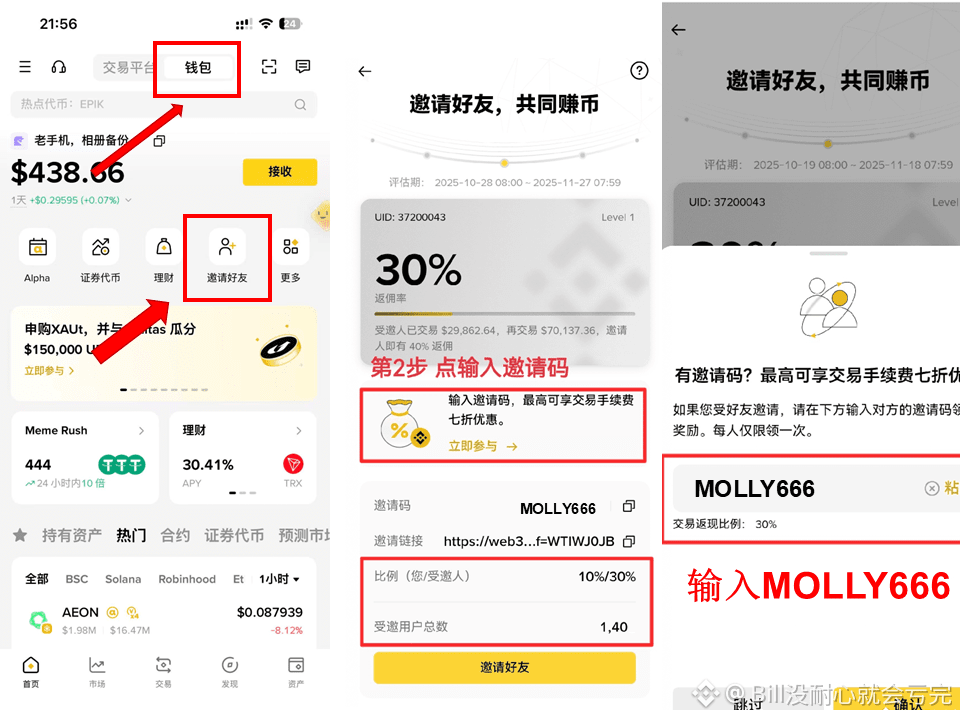
Mã giới thiệu Ví Binance: MOLLY666
Công ty nhận được báo cáo từ khách hàng cho biết một thiết bị Safe 5 mua từ CryptoBilis có thể chứa thêm một bo mạch, có khả năng đọc cụm từ khôi phục trên màn hình rồi gửi đi qua mạng di động. Trezor chưa nhận được thiết bị để kiểm tra thực tế, nên không thể xem báo cáo của khách hàng là một vụ tấn công đã được xác nhận; tính đến thời điểm công bố thông báo, cũng chưa có người mua hàng từ CryptoBilis báo cáo bị mất tiền.
Khuyến nghị phòng ngừa chính thức áp dụng cho tất cả các mẫu Trezor mua từ CryptoBilis kể từ tháng 3 năm 2026: nếu đã sử dụng, hãy chuyển tài sản sang ví mới với cụm từ khôi phục hoàn toàn mới; nếu chưa khởi tạo, đừng kích hoạt thiết bị và cũng đừng nhập cụm từ khôi phục hiện có. Nếu cụm từ cũ đã bị lộ, đổi thiết bị sẽ không giúp cụm từ đó được bảo mật trở lại.
Kiểm tra người bán trên chứng từ mua hàng hữu ích hơn là tự cân hoặc tháo thiết bị. Trong quá trình xử lý, hãy cảnh giác với email và cuộc gọi giả mạo bộ phận hỗ trợ; không đưa cụm từ khôi phục cho bất kỳ ai. Việc chuyển tài sản cũng tiềm ẩn rủi ro thao tác, hãy kiểm tra kỹ từng ký tự của toàn bộ địa chỉ nhận trước khi gửi.
Mã giới thiệu Ví Binance: MOLLY666