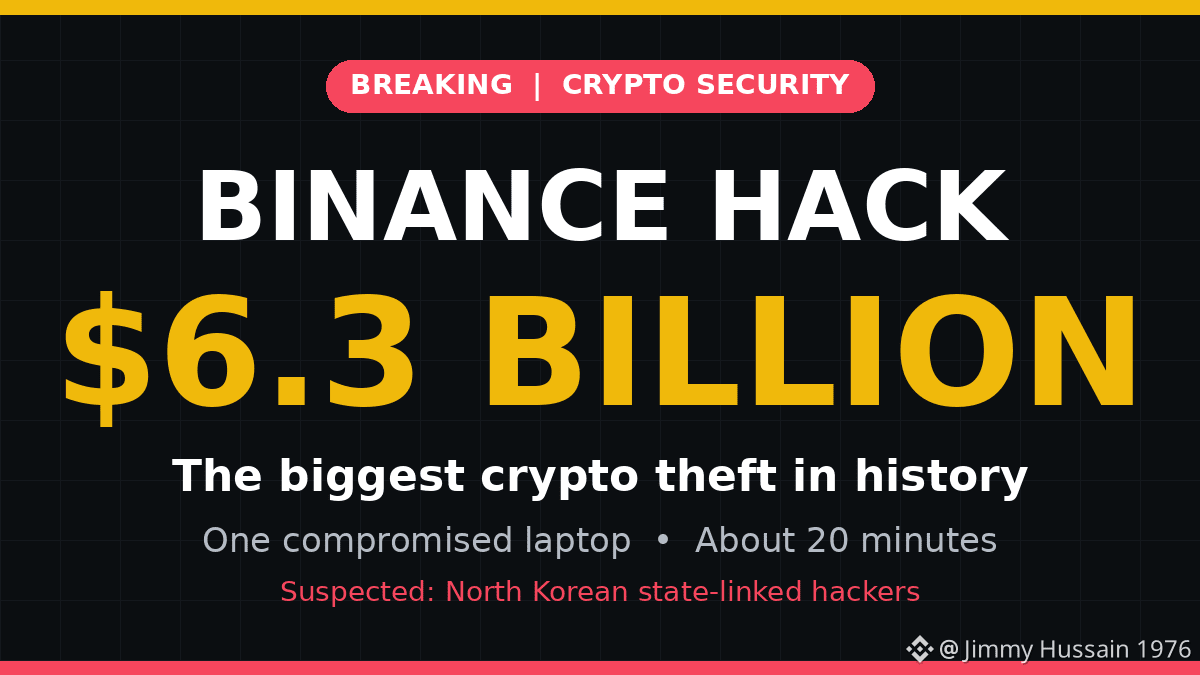
Vụ hack trị giá 6,3 tỷ đô la của Binance: Một chiếc laptop, 20 phút, một bài học lớn
Ngày 29 tháng 10, Binance, sàn giao dịch tiền mã hóa lớn nhất thế giới, công bố một vụ xâm nhập gây thiệt hại ước tính 6,3 tỷ đô la. Đây là vụ trộm tiền mã hóa lớn nhất từng được ghi nhận, với quy mô lớn hơn bốn lần vụ hack Bybit hồi tháng 2 năm 2025.
Điều gì đã xảy ra?
Những phát hiện ban đầu của Binance cho thấy một chiếc laptop thuộc về một kỹ sư DevOps đã bị xâm nhập. Theo báo cáo, quyền truy cập đó đã giúp kẻ tấn công tiếp cận một vùng chứa dịch vụ và gửi các lệnh rút tiền trái phép. Binance cho biết không có khóa riêng tư nào bị lộ và vụ việc liên quan đến nhiều yếu tố, chứ không chỉ một thiết bị. TRM Labs cho biết quá trình rút tiền chỉ mất khoảng 20 phút.
Ai bị nghi ngờ?
TRM Labs và Elliptic quy trách nhiệm vụ tấn công cho các tin tặc có liên hệ với nhà nước Triều Tiên. Đây là đánh giá quy kết của các nhà nghiên cứu, không phải kết luận chính thức cuối cùng.
Bài học thực sự
Mắt xích yếu nhất không phải là blockchain hay mật mã học. Đó là một thiết bị có quá nhiều quyền truy cập. Kẻ tấn công không phá được kho tiền; chúng chiếm quyền kiểm soát quy trình mở kho.
Mọi doanh nghiệp có thể rút ra bài học gì?
1. Giới hạn những gì một thiết bị của nhân viên có thể truy cập.
2. Yêu cầu nhiều người phê duyệt các giao dịch chuyển tiền có giá trị lớn.
3. Đặt giới hạn tự động và cảnh báo đối với các khoản rút tiền lớn.
Binance cho biết tiền của người dùng vẫn an toàn và cam kết bù đắp các khoản lỗ. Theo các báo cáo, khoảng 3 tỷ đô la đã bị đóng băng trên chuỗi. Ngay cả những nền tảng lớn nhất cũng chỉ an toàn ngang với thiết bị yếu nhất của chúng.
Thông tin dựa trên các báo cáo công khai tính đến ngày 30 tháng 10 năm 2026. Cuộc điều tra vẫn đang diễn ra.
#Binance #BinanceHack #CryptoSecurity #BNB #Bitcoin #CryptoNews #CyberSecurity #NorthKorea #CryptoHeist #Web3Security #BinanceSquare #DigitalAssets $BNB $BTC