Ví cứng cũng có thể bị can thiệp: Trezor cảnh báo người mua từ CryptoBilis nhanh chóng chuyển sang cụm từ khôi phục mới (chiều 30/10, giờ Bắc Kinh)
Một cảnh báo bảo mật mới trong giới tiền mã hóa chiều nay không nhắm vào sàn giao dịch, mà nhắm vào chính ví cứng: đội ngũ bảo mật Trezor nhận được một báo cáo công bố có trách nhiệm, cho biết một chiếc Safe 5 được bán qua nhà phân phối CryptoBilis ở Đông Nam Á bị nghi cài mã độc phần cứng. Nếu bạn mua thiết bị qua kênh này, hãy đọc kỹ cảnh báo — nhưng trước tiên cần làm rõ các điều kiện giới hạn để tránh thông tin bị tam sao thất bản.
Thông tin cụ thể như sau. Thiết bị liên quan là một chiếc Safe 5 được mua từ CryptoBilis qua Tokopedia vào tháng 8/2026; báo cáo được gửi đến đội ngũ bảo mật Trezor ngày 28/10. Theo mô tả trong báo cáo, giữa bo mạch chủ và màn hình của thiết bị có thêm một bảng mạch phụ, gắn mô-đun di động và ăng-ten, được cho là có thể đọc nội dung hiển thị trên màn hình (bao gồm cả cụm từ khôi phục) khi thiết bị được cấp nguồn, rồi truyền dữ liệu ra bên ngoài qua mạng di động. Khuyến nghị của Trezor rất rõ ràng: người dùng mua bất kỳ mẫu thiết bị nào qua CryptoBilis kể từ tháng 3/2026 hãy nhanh chóng chuyển tài sản sang ví có cụm từ khôi phục hoàn toàn mới; đừng khôi phục cụm từ cũ trên một thiết bị khác (nếu cụm từ khôi phục đã bị lộ, đổi thiết bị mà không đổi cụm từ thì cũng như chưa đổi). Người dùng thuộc diện này có thể liên hệ với hãng để yêu cầu đổi thiết bị. Trezor đã loại CryptoBilis khỏi danh sách nhà phân phối được ủy quyền chính thức từ ngày 9/10; trước đó, nhà phân phối này cũng từng liên quan đến việc bán thiết bị Ledger bị can thiệp.
Tuy nhiên, cảnh báo này có ba giới hạn quan trọng cần nêu cùng lúc. Thứ nhất, Trezor đến nay vẫn chưa nhận được thiết bị liên quan để kiểm tra trong phòng thí nghiệm. Nhận định rằng vụ việc “đáng tin” là cảnh báo dựa trên mô tả của người dùng và trao đổi qua video, chứ không phải kết luận kiểm định đã được xác thực. Thứ hai, Trezor cho biết đến nay chưa nhận được báo cáo về tổn thất tài sản liên quan từ người mua qua CryptoBilis; ngoài ra, 4 thiết bị CryptoBilis được gửi đến kiểm tra cũng không có dấu hiệu bị can thiệp. Thứ ba, cảnh báo không áp dụng cho tất cả người dùng Trezor, mà chỉ dành cho những người mua qua kênh CryptoBilis kể từ tháng 3/2026; người mua qua trang web chính thức và các kênh chính thức khác không nằm trong phạm vi cảnh báo lần này.
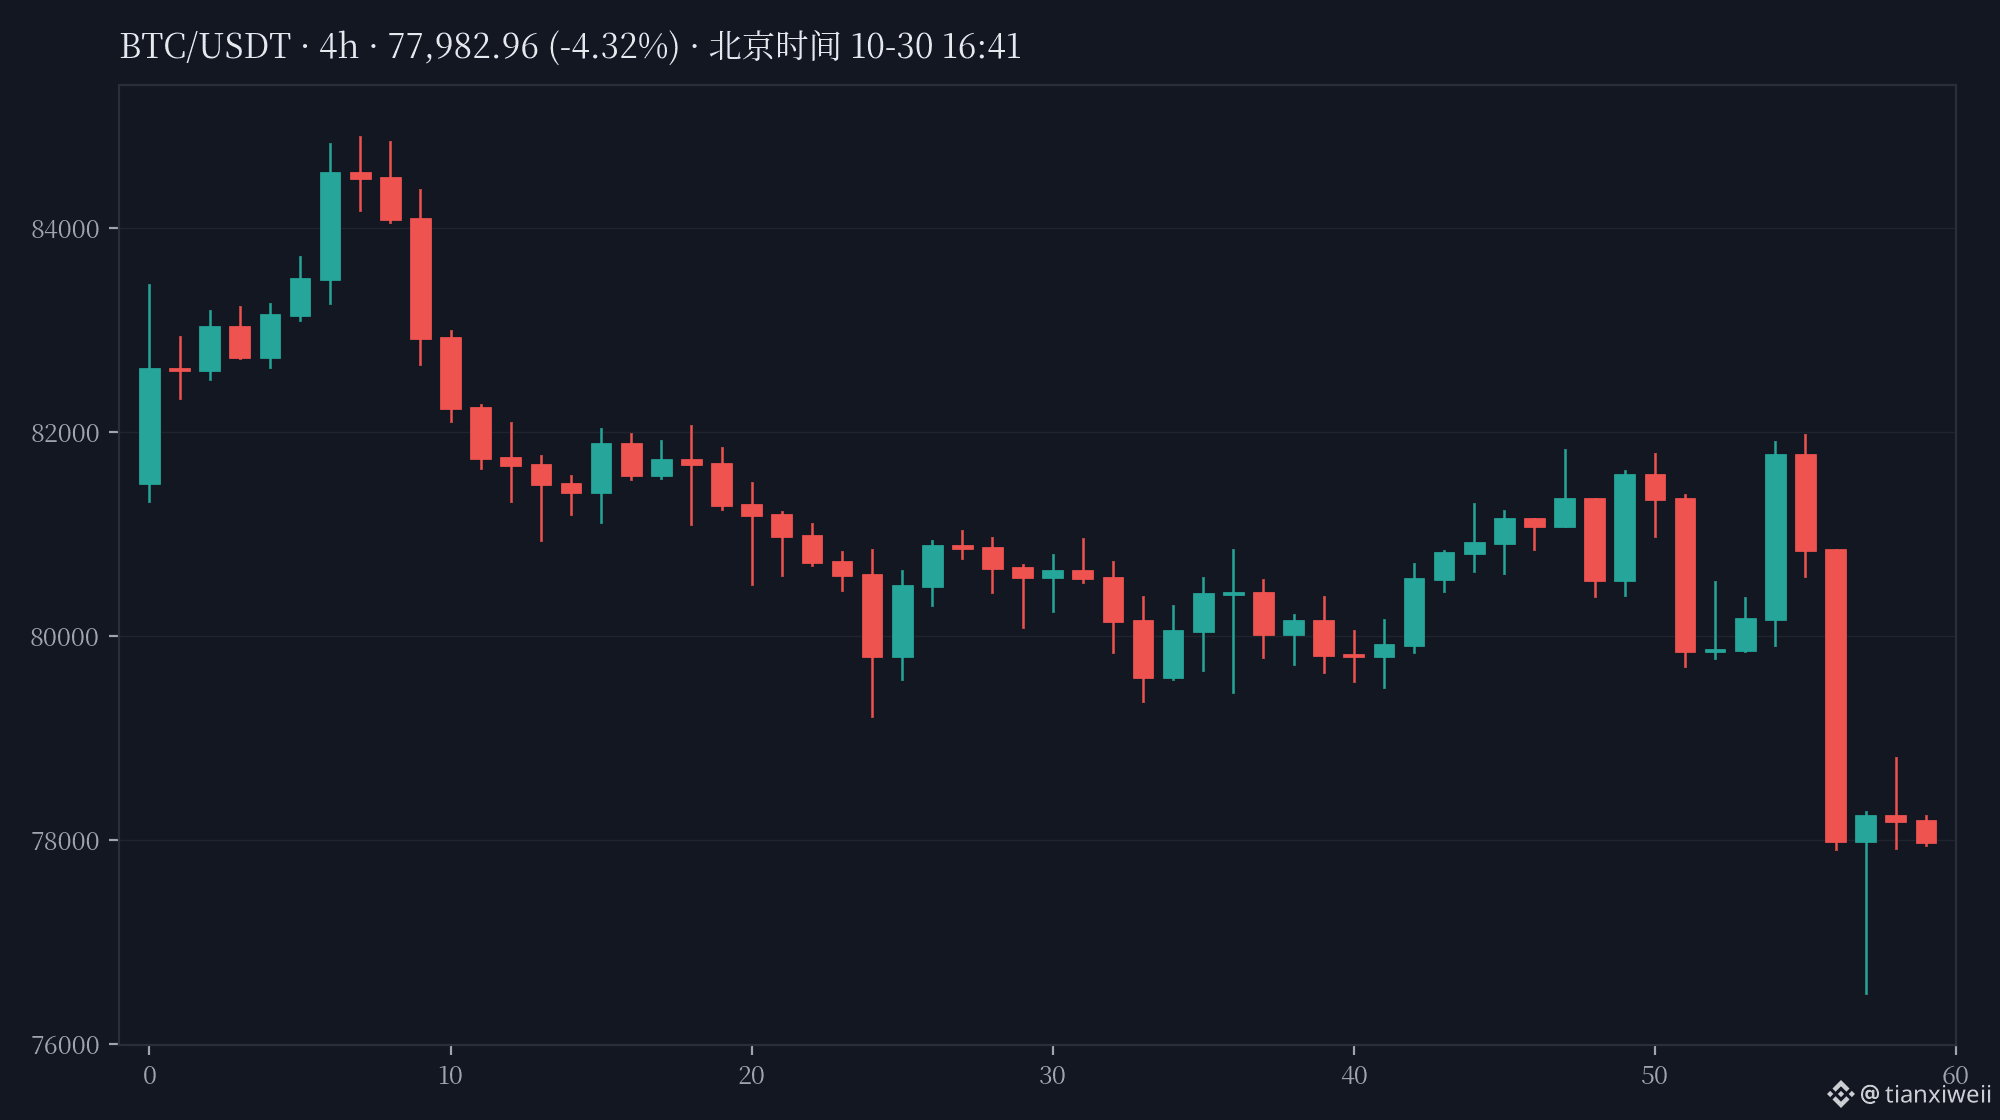
Cập nhật thị trường (đã đối chiếu hai nguồn trước khi đăng, 16:40, chênh lệch giữa giá giao ngay Binance và hợp đồng vĩnh cửu OKX ≤0,06%): $BTC ở mức khoảng 78.020 USD (24 giờ: -2,51%). Bản thân cảnh báo bảo mật này không xuất phát từ biến động thị trường; hình ảnh đính kèm chỉ mang tính minh họa.
Quan điểm của tôi: bảo mật ví cứng không chỉ nằm ở câu “lưu trữ cụm từ khôi phục ngoại tuyến”; nơi mua thiết bị cũng là một mắt xích trong chuỗi cung ứng. Một khi nhà phân phối không còn nằm trong danh sách được ủy quyền chính thức, sẽ chẳng ai đảm bảo được thiết bị đã trải qua những gì trước khi đến tay bạn. Bài học lần này là: chọn kênh bên thứ ba cho tiện, thứ bạn tiết kiệm được có thể lại là mắt xích không nên tiết kiệm nhất.
Lưu ý rủi ro: cơ chế cài mã hiện chưa được kiểm chứng trong phòng thí nghiệm và chưa có báo cáo tổn thất tài sản. Nội dung trên là tổng hợp cảnh báo chính thức của Trezor và tin tức từ nhiều cơ quan truyền thông, không cấu thành lời khuyên đầu tư. Nếu bạn thực sự mua qua kênh liên quan, hãy làm theo thông báo chính thức của Trezor; cảnh giác với mọi đường dẫn “chăm sóc khách hàng” lợi dụng cơ hội để yêu cầu cụm từ khôi phục của bạn.
Bạn mua ví cứng qua trang web chính thức hay nhà phân phối? Trước khi mua, bạn có kiểm tra danh sách nhà phân phối được ủy quyền không?
#Trezor #硬件钱包 #Cảnh báo an toàn